

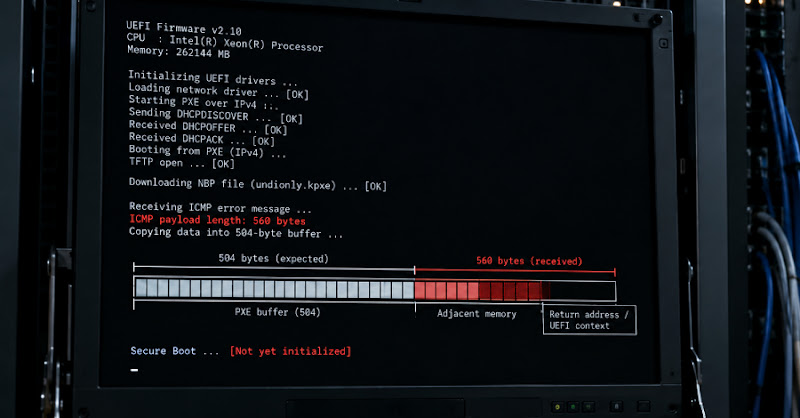
Lỗ hổng UEFI 16 năm tuổi có thể chạy mã trước Secure Boot
"A critical 16-year-old buffer overflow vulnerability (CVE-2026-97631) exists in the EDK II UEFI firmware's PXE network boot code. An attacker on the adjacent network can exploit this flaw to crash the boot process or potentially execute code before Secure Boot, affecting servers and data center equipment. A fix is available in the EDK II source code, but no stable release currently includes it."
Lỗ hổng UEFI PXE cho phép thực thi mã trước Secure Boot, có thể dẫn đến mất kiểm soát hệ thống.
Các doanh nghiệp sử dụng máy chủ và trung tâm dữ liệu có thể gặp gián đoạn dịch vụ và mất dữ liệu nếu bị khai thác. Việc cập nhật firmware là cần thiết.
Cloudflare vừa phát hiện một lỗ hổng tràn bộ đệm (buffer overflow) trong mã khởi động mạng PXE của UEFI, tồn tại suốt 16 năm qua (CVE-2026-97631). Kẻ tấn công trên mạng cục bộ có thể lợi dụng lỗ hổng này để làm treo quá trình khởi động hoặc thậm chí thực thi mã trước khi Secure Boot được kích hoạt.
Lỗ hổng này ảnh hưởng đến máy chủ và thiết bị trung tâm dữ liệu. Red Hat và SUSE đánh giá đây là lỗ hổng có thể khai thác từ mạng lân cận, không phải từ internet công cộng. TianoCore đánh giá mức độ nghiêm trọng là 9.5/10.
Lỗ hổng nằm ở việc kiểm tra kích thước tin nhắn ICMP và các thông báo trạng thái mạng trong quá trình PXE boot. Tin nhắn quá dài sẽ tràn bộ đệm 504 byte, ghi đè lên vùng nhớ lân cận. Kẻ tấn công chỉ cần gửi một tin nhắn được tạo sẵn đến máy đích trong quá trình khởi động mạng.
Việc thực thi mã thành công phức tạp hơn và không đáng tin cậy, phụ thuộc vào phiên bản firmware cụ thể. Tuy nhiên, nếu thành công, mã độc có thể chạy trước Secure Boot và các cơ chế bảo mật khởi động khác. Mã này chỉ thực thi một lần, nhưng đủ để cài đặt mã khác khởi động cùng hệ thống.
Lỗ hổng tồn tại trong EDK II từ tháng 11/2010. EDK II là mã nguồn mở được nhiều nhà sản xuất phần cứng sử dụng để xây dựng UEFI firmware. Các nhà phân phối Linux như Red Hat, SUSE và Debian cũng bị ảnh hưởng. Hiện tại, bản sửa lỗi đã được hợp nhất vào mã nguồn EDK II, nhưng chưa có bản phát hành ổn định nào chứa bản vá này. Microsoft Project Mu đã tích hợp bản vá vào các nhánh phát hành của họ.
Câu hỏi thường gặp
Lỗ hổng CVE-2026-97631 là gì?
Đây là một lỗ hổng tràn bộ đệm trong mã khởi động mạng PXE của UEFI, cho phép kẻ tấn công thực thi mã trước Secure Boot trên các máy chủ khởi động qua mạng.
Những hệ thống nào bị ảnh hưởng bởi lỗ hổng này?
Các máy chủ và thiết bị trung tâm dữ liệu sử dụng khởi động mạng PXE, chạy EDK II phiên bản trước edk2-stable202608, đều có thể bị ảnh hưởng.
Có bản vá lỗi nào cho lỗ hổng này không?
Bản vá lỗi đã được hợp nhất vào mã nguồn EDK II, nhưng chưa có bản phát hành ổn định nào chứa bản vá này. Microsoft Project Mu đã tích hợp bản vá.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng chú ý với các doanh nghiệp Việt Nam sử dụng máy chủ và thiết bị trung tâm dữ liệu khởi động qua mạng. Việc vá lỗi này cần được ưu tiên khi các nhà sản xuất firmware phát hành bản cập nhật. Điều đáng chú ý là, khác với các lỗ hổng Secure Boot khác, lỗ hổng này có thể được khắc phục bằng một bản sửa lỗi mã đơn giản, không yêu cầu thu hồi chứng chỉ.