

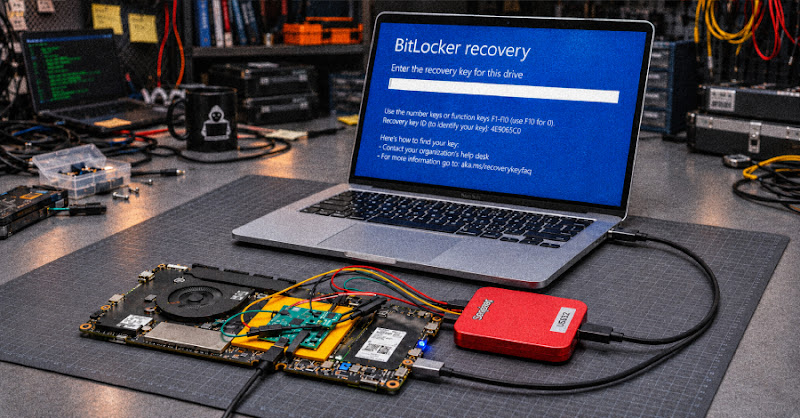
Nghiên cứu cho thấy lỗ hổng TPM có thể phá vỡ Windows Hello và BitLocker
"Researchers demonstrated attacks bypassing TPM lockout mechanisms on AMD and Intel-based PCs, allowing PIN cracking for Windows Hello and BitLocker in days instead of years. The attacks exploit firmware flaws in AMD processors (CVE-2026-43613) and vulnerabilities in Winbond flash chips. Mitigation involves firmware updates from AMD (Nov 2026-Feb 2027) and increasing PIN complexity."
Lỗ hổng TPM cho phép kẻ tấn công bẻ khóa PIN Windows Hello và BitLocker nhanh chóng, đe dọa mất dữ liệu người dùng.
Doanh nghiệp có thể đối mặt với rủi ro mất dữ liệu và vi phạm bảo mật nếu không cập nhật firmware kịp thời. Chi phí sửa chữa và phục hồi dữ liệu có thể đáng kể.
Các nhà nghiên cứu vừa chứng minh cách vượt qua cơ chế khóa TPM trên máy tính AMD và Intel, cho phép bẻ khóa PIN Windows Hello và BitLocker chỉ trong vài ngày thay vì nhiều năm. Lỗ hổng này khai thác các lỗi firmware trong bộ xử lý AMD (CVE-2026-43613) và các chip flash Winbond.
Việc này đặc biệt quan trọng với người dùng Việt Nam đang sử dụng Windows Hello hoặc BitLocker để bảo vệ dữ liệu, vì thời gian bẻ khóa giảm đáng kể. Trong thử nghiệm, một PIN Hello 4 chữ số trên laptop AMD và PIN BitLocker 6 chữ số trên laptop Intel bị phá trong vòng 236 lần thử.
AMD xác nhận lỗi firmware và dự kiến phát hành bản vá từ tháng 11 đến tháng 2 năm 2027. Hiện tại, các nhà nghiên cứu khuyến nghị tăng độ dài PIN lên ít nhất hai chữ số. Lỗ hổng nằm ở việc TPM firmware lưu trạng thái mã hóa trên chip flash của mainboard. Nếu trạng thái này bị sao chép và ghi lại, số lần thử sai sẽ được reset.
Các chip Winbond RPMC có một điểm yếu khác: một sự cố điện áp ngắn có thể tiết lộ khóa bí mật dùng để xác thực các giá trị đếm. Với khóa này, kẻ tấn công có thể giả mạo bất kỳ giá trị đếm nào. Trên laptop Intel thử nghiệm, chỉ một lần chập điện đã đủ để khai thác lỗ hổng này.
Các nhà nghiên cứu đã công bố firmware tấn công, thiết kế bo mạch và script. Tuy nhiên, việc tái tạo các cuộc tấn công RPMC đòi hỏi bo mạch chuyên dụng và chưa được chứng minh ngoài phòng thí nghiệm.
Câu hỏi thường gặp
TPM là gì?
TPM (Trusted Platform Module) là một chip bảo mật giúp bảo vệ khóa mã hóa, chứng chỉ và các thông tin nhạy cảm khác trên máy tính. Nó đóng vai trò quan trọng trong các tính năng bảo mật như Windows Hello và BitLocker.
Lỗ hổng này ảnh hưởng đến những máy tính nào?
Lỗ hổng này ảnh hưởng đến máy tính AMD và Intel sử dụng TPM firmware. Các máy tính sử dụng chip flash Winbond RPMC cũng dễ bị tấn công.
Cách khắc phục lỗ hổng này là gì?
AMD sẽ phát hành bản vá lỗi firmware từ tháng 11 đến tháng 2 năm 2027. Trong thời gian chờ đợi, người dùng nên tăng độ dài PIN Windows Hello và BitLocker lên ít nhất hai chữ số.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này có thể ảnh hưởng đến các doanh nghiệp Việt Nam sử dụng Windows Hello và BitLocker để bảo vệ dữ liệu nhạy cảm. Các doanh nghiệp nên theo dõi thông báo từ AMD và Intel về bản vá lỗi, đồng thời khuyến khích nhân viên sử dụng PIN dài hơn. Điều đáng chú ý là, việc vá lỗi có thể mất đến năm 2027, do đó việc tăng cường bảo mật bằng các biện pháp khác như xác thực đa yếu tố là cần thiết.