

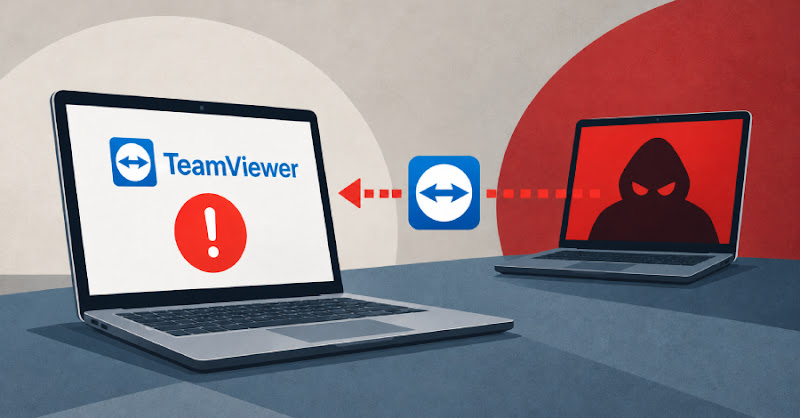
Lỗ hổng TeamViewer cho phép máy bị điều khiển tấn công máy chủ
"A vulnerability (CVE-2026-111585) in TeamViewer allows a compromised host machine to potentially crash or execute code on the controlling viewer machine during a remote session. The flaw stems from an improper memory allocation calculation when handling screen data. Updating to TeamViewer version 15.83 or later resolves the issue."
Lỗ hổng thực thi mã từ xa cho phép kẻ tấn công kiểm soát máy tính của người dùng. Mức độ nghiêm trọng cao (8.8/10) đòi hỏi cập nhật ngay lập tức.
Các doanh nghiệp sử dụng TeamViewer cho hỗ trợ từ xa có thể gặp rủi ro mất dữ liệu hoặc bị xâm nhập hệ thống. Chi phí khắc phục sự cố có thể đáng kể.
TeamViewer vừa khắc phục một lỗ hổng (CVE-2026-111585) cho phép máy tính bị điều khiển trong phiên điều khiển từ xa có thể làm sập hoặc thực thi mã trên máy tính điều khiển. Lỗ hổng này xuất phát từ việc tính toán phân bổ bộ nhớ không chính xác khi xử lý dữ liệu màn hình.
Việc cập nhật lên phiên bản TeamViewer 15.83 trở lên sẽ giải quyết vấn đề này. Đây là thông tin quan trọng với các kỹ sư IT và doanh nghiệp Việt Nam đang sử dụng TeamViewer để hỗ trợ từ xa, vì lỗ hổng có thể bị khai thác để tấn công ngược.
Theo Remedio, một công ty bảo mật, lỗ hổng này đạt mức độ nghiêm trọng 8.8/10. Nó ảnh hưởng đến TeamViewer Full Client trên Windows, Linux và macOS, phiên bản Portable trên Windows, và ứng dụng Android Remote Control, tất cả các phiên bản trước 15.83.
TeamViewer cũng sửa hai lỗ hổng khác trong bản cập nhật 15.83, bao gồm một lỗ hổng thực thi mã trên Linux và macOS. Omri Dar từ Remedio đã công bố phân tích kỹ thuật về lỗ hổng này vào ngày 29 tháng 10. Ông mô tả rằng "kẻ tấn công là máy chủ, còn nạn nhân là người dùng điều khiển".
Trong một phiên điều khiển từ xa, máy chủ thông báo kích thước màn hình cho máy khách. Máy khách sử dụng thông tin này để cấp phát bộ nhớ, nhưng phép tính có thể tràn số, dẫn đến cấp phát không đủ bộ nhớ. Dữ liệu màn hình gửi sau đó sẽ ghi đè lên vùng nhớ ngoài phạm vi cho phép. Điều này ít nhất gây ra sự cố cho phiên TeamViewer của người dùng. Trên Windows, Remedio chứng minh việc khai thác lỗ hổng để thực thi mã tùy ý trên máy khách. Họ lưu ý rằng cuộc tấn công không hoàn toàn diễn ra qua mạng trong thử nghiệm này.
TeamViewer cho biết họ chưa nhận được thông tin về các cuộc tấn công khai thác lỗ hổng này. Lỗ hổng này chưa được đưa vào danh mục các lỗ hổng đã biết bị khai thác của CISA tính đến ngày 29 tháng 10. Remedio cũng không công bố mã khai thác.
Câu hỏi thường gặp
CVE-2026-111585 là gì?
CVE-2026-111585 là mã định danh cho một lỗ hổng bảo mật trong TeamViewer, cho phép máy tính bị điều khiển tấn công máy tính điều khiển.
Phiên bản TeamViewer nào bị ảnh hưởng?
Tất cả các phiên bản TeamViewer Full Client, Portable (Windows), và Android Remote Control trước phiên bản 15.83 đều bị ảnh hưởng.
Cách khắc phục lỗ hổng này là gì?
Cách duy nhất để khắc phục lỗ hổng này là cập nhật lên phiên bản TeamViewer 15.83 trở lên.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng chú ý với các doanh nghiệp Việt Nam sử dụng TeamViewer để hỗ trợ kỹ thuật từ xa. Việc cập nhật lên phiên bản 15.83 trở lên là cần thiết để giảm thiểu rủi ro. Điều đáng chú ý là lỗ hổng có thể cho phép thực thi mã trên máy khách, mở ra khả năng tấn công phức tạp hơn.