

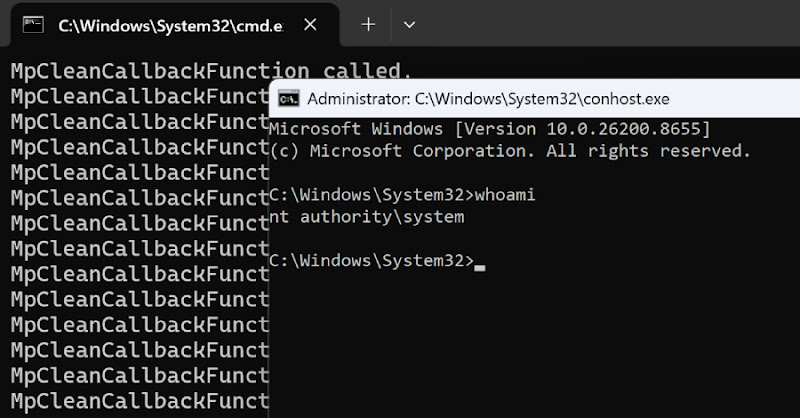
Lỗ hổng RoguePlanet trên Microsoft Defender cho phép leo thang đặc quyền SYSTEM trên Windows cập nhật
"A proof-of-concept for a Microsoft Defender zero-day dubbed RoguePlanet was publicly released, reportedly enabling a race-condition exploit that can grant SYSTEM-level privileges on updated Windows 10 and Windows 11 systems with June 2026 Patch Tuesday updates installed. Microsoft said it is investigating the claims, while the article notes the flaw is also believed to affect Windows Server even though the current PoC does not work there."
Lỗ hổng cho phép leo thang đặc quyền SYSTEM trên hệ điều hành đã cập nhật, ảnh hưởng nghiêm trọng đến an toàn hệ thống và bảo mật dữ liệu.
Có thể gây gián đoạn vận hành, tăng nguy cơ bị kiểm soát hệ thống và rủi ro mất dữ liệu nếu bị khai thác thành công.
Một nhà nghiên cứu bảo mật đã công bố mã khai thác minh chứng (PoC) cho lỗ hổng zero-day RoguePlanet ảnh hưởng đến Microsoft Defender trên các hệ thống Windows 10 và Windows 11 đã cài đặt bản vá tháng 6/2026. Lỗ hổng này là một race condition cho phép kẻ tấn công đạt được đặc quyền SYSTEM, từ đó thực thi mã tùy ý hoặc thực hiện các hành động trái phép trên hệ thống. Theo xác nhận ban đầu, PoC hoạt động không ổn định trên một số máy, nhưng có thể đạt tỷ lệ thành công 100% trong một số trường hợp.
Hiện tại, mã khai thác chưa hoạt động trên Windows Server do hạn chế về quyền gắn kết ISO, tuy nhiên nhà nghiên cứu khẳng định các hệ thống này cũng tồn tại lỗ hổng và chỉ cần điều chỉnh lại phương thức khai thác. Microsoft đã ghi nhận thông tin và đang tiến hành điều tra, đồng thời nhấn mạnh cam kết cập nhật sản phẩm để bảo vệ khách hàng cũng như ủng hộ quy trình công bố lỗ hổng phối hợp.
Các tổ chức được khuyến nghị: - Theo dõi sát các bản cập nhật bảo mật từ Microsoft; - Tăng cường giám sát các hành vi bất thường trên hệ thống sử dụng Microsoft Defender; - Đánh giá lại quyền truy cập của người dùng tiêu chuẩn, đặc biệt trên máy chủ.
Lỗ hổng này tiếp nối chuỗi các vấn đề nghiêm trọng gần đây trên Defender, bao gồm BlueHammer (CVE-2026-33825), UnDefend (CVE-2026-45498) và RedSun (CVE-2026-41091).