

Lỗ hổng nghiêm trọng trong Red Hat Quay cho phép đọc và ghi container image
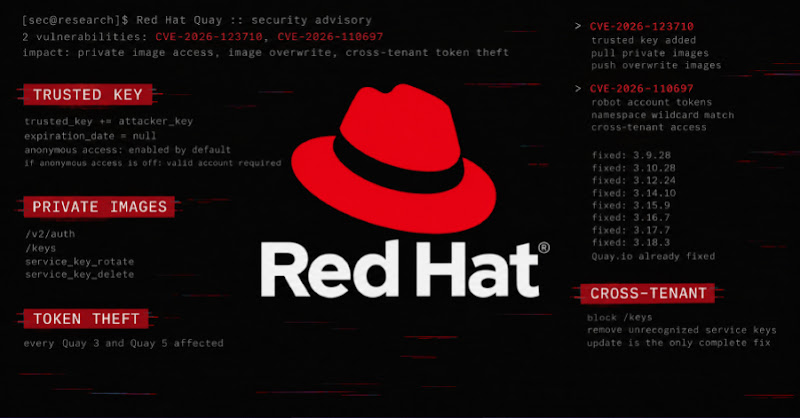
"Red Hat Quay is affected by two critical vulnerabilities (CVE-2026-123710 and CVE-2026-110697) allowing attackers to read, overwrite, and potentially delete container images. CVE-2026-123710 allows unauthorized key addition, while CVE-2026-110697 enables stealing robot account tokens via SQL injection. Red Hat has released fixes for Quay 3 and 5, but inconsistencies in CVE reporting exist."
Hai lỗ hổng nghiêm trọng trong Red Hat Quay cho phép kẻ tấn công đọc, ghi đè và xóa container image, gây ảnh hưởng lớn đến tính toàn vẹn của hệ thống.
Việc khai thác thành công các lỗ hổng này có thể dẫn đến mất dữ liệu, gián đoạn dịch vụ và thiệt hại uy tín cho các doanh nghiệp sử dụng Red Hat Quay.
Red Hat vừa xác nhận hai lỗ hổng nghiêm trọng (CVE-2026-123710 và CVE-2026-110697) trong Quay, cho phép kẻ tấn công đọc, ghi đè và thậm chí xóa container image. Các lỗ hổng này ảnh hưởng đến cả phiên bản Quay 3 và 5.
Với các công ty Việt Nam sử dụng containerization và CI/CD, việc vá lỗ hổng này là cần thiết để bảo vệ supply chain phần mềm. Lỗ hổng CVE-2026-123710 cho phép thêm key trái phép, còn CVE-2026-110697 cho phép đánh cắp robot account token thông qua SQL injection.
CVE-2026-123710 (CVSS 9.8) cho phép kẻ tấn công thêm key vào hệ thống, không có thời hạn hết hạn. Sau đó, chúng có thể sử dụng key này để truy cập và thay đổi bất kỳ image nào. Key này vẫn hoạt động ngay cả sau khi khởi động lại hệ thống.
CVE-2026-110697 (CVSS 9.9) cho phép kẻ tấn công lấy token của robot account từ các tenant khác bằng cách lợi dụng lỗ hổng trong quá trình tìm kiếm robot account. Kẻ tấn công không cần quyền đặc biệt và nạn nhân không cần thực hiện bất kỳ hành động nào. Việc xóa namespace của kẻ tấn công cũng xóa robot account tương ứng, có thể gây gián đoạn hệ thống.
Red Hat khuyến nghị chặn endpoint /keys cho các thành phần nội bộ đáng tin cậy, kiểm tra audit log để tìm sự kiện xoay/xóa key bất thường, và loại bỏ các key không xác định. Quan trọng nhất là cập nhật lên phiên bản đã được vá. https://therecord.media/critical-red-hat-quay-flaw-lets-attackers-read-and-overwrite-all-private-container-images-in-a-registry
Tuy nhiên, Red Hat lưu ý rằng việc tắt quyền truy cập ẩn danh không giải quyết được vấn đề, và key đã được cài đặt vẫn hoạt động sau khi reset mật khẩu hoặc thay đổi token robot.
Câu hỏi thường gặp
CVE-2026-123710 và CVE-2026-110697 là gì?
CVE-2026-123710 cho phép thêm key trái phép vào Quay, còn CVE-2026-110697 cho phép đánh cắp robot account token thông qua SQL injection. Cả hai đều có thể dẫn đến việc truy cập và thay đổi trái phép container image.
Các phiên bản Quay nào bị ảnh hưởng?
Cả Quay 3 và Quay 5 đều bị ảnh hưởng bởi cả hai lỗ hổng. Red Hat khuyến nghị cập nhật lên phiên bản đã được vá.
Làm thế nào để giảm thiểu rủi ro?
Red Hat khuyến nghị chặn endpoint /keys, kiểm tra audit log, loại bỏ key không xác định và cập nhật lên phiên bản mới nhất. Việc tắt quyền truy cập ẩn danh không đủ để bảo vệ.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng lo ngại với các doanh nghiệp Việt Nam sử dụng Quay làm private container registry. Việc kẻ tấn công có thể thay đổi image có thể dẫn đến việc triển khai mã độc vào hệ thống. Điều đáng chú ý là, mặc dù Red Hat đã phát hành bản vá, nhưng thông tin về CVE vẫn chưa được cập nhật đầy đủ. Các tổ chức nên ưu tiên vá lỗi và kiểm tra kỹ lưỡng hệ thống.