

Nghiên cứu cho thấy lỗ hổng RCE trên PostgreSQL, MySQL và Oracle
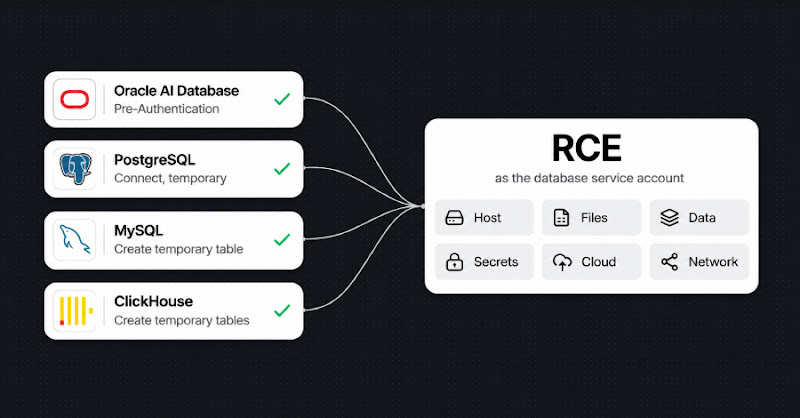
"A researcher demonstrated remote code execution (RCE) vulnerabilities in PostgreSQL, MySQL, Oracle, and ClickHouse databases. CVE-2026-116331 (PostgreSQL), CVE-2026-101786 (MySQL), CVE-2026-114819 (Oracle Text), and CVE-2026-91609 (Oracle REST Data Services) have been assigned and patches released, while a ClickHouse flaw remains unassigned. The exploits leverage memory corruption bugs and, in the case of Oracle, can be achieved without login credentials."
Các lỗ hổng RCE cho phép kẻ tấn công kiểm soát máy chủ cơ sở dữ liệu, có thể dẫn đến mất dữ liệu và gián đoạn dịch vụ.
Các lỗ hổng này có thể gây ra thiệt hại tài chính và mất uy tín cho các doanh nghiệp sử dụng các cơ sở dữ liệu bị ảnh hưởng. Việc vá lỗi kịp thời là vô cùng quan trọng.
Một nhà nghiên cứu đã chứng minh khả năng thực thi mã từ xa (RCE) trên các cơ sở dữ liệu PostgreSQL, MySQL, Oracle và ClickHouse. Các lỗ hổng CVE-2026-116331 (PostgreSQL), CVE-2026-101786 (MySQL), CVE-2026-114819 (Oracle Text) và CVE-2026-91609 (Oracle REST Data Services) đã được gán mã và vá, trong khi lỗ hổng ClickHouse vẫn chưa có mã CVE.
Các cuộc tấn công khai thác lỗ hổng này có thể cho phép thực thi mã trên máy chủ cơ sở dữ liệu, ngay cả với các tài khoản có quyền hạn thấp. Nghiên cứu chỉ ra rằng quyền hạn SQL của tài khoản kiểm soát quyền truy cập vào bảng và lược đồ, nhưng không kiểm soát mã C và C++ không an toàn về bộ nhớ mà engine sử dụng để đọc, lập kế hoạch và thực thi truy vấn.
PostgreSQL bị ảnh hưởng bởi CVE-2026-116331, cho phép tài khoản có thể tạo đối tượng cơ sở dữ liệu chạy mã với quyền của người dùng hệ điều hành chạy cơ sở dữ liệu. MySQL cũng có lỗ hổng tương tự trong trình tối ưu hóa truy vấn (CVE-2026-101786). Oracle Database có một lỗ hổng đặc biệt nghiêm trọng, không yêu cầu đăng nhập, thông qua lỗ hổng trong Oracle Text (CVE-2026-114819) và GraphQL của Oracle REST Data Services (CVE-2026-91609). ClickHouse bị ảnh hưởng bởi lỗi tràn số nguyên trong cách đọc định dạng hàng nhị phân, nhưng chưa có bản vá chính thức.
Bảng sau đây tóm tắt các phiên bản bị ảnh hưởng và bản vá:
| Phần mềm | Mã định danh | Phiên bản bị ảnh hưởng | Bản vá | |---|---|---|---| | PostgreSQL | CVE-2026-116331 | Trước 18.7, 17.12, 16.16, 15.20, 14.25 | Đã vá ngày 12 tháng 11 | | MySQL Server và Cluster | CVE-2026-101786 | 26.7.0 đến 26.7.1 | Đã vá ngày 20 tháng 10 | | Oracle Database (Oracle Text) | CVE-2026-114819 | 19.3-19.32, 21.3-21.24, 23.4.0-23.26.3 | Đã vá ngày 17 tháng 11 | | Oracle REST Data Services | CVE-2026-91609 | 24.2.0 đến 26.2.1 | Đã vá ngày 20 tháng 10 | | ClickHouse | Không có CVE | 26.7.5.10 đã kiểm tra | Chưa có bản vá chính thức |
Ngoài việc cài đặt bản cập nhật, các quản trị viên nên xem xét quyền hạn của tài khoản và loại bỏ quyền TEMPORARY và quyền tạo bảng tạm thời không cần thiết. Lỗ hổng Oracle vẫn có thể khai thác ngay cả khi không có tài khoản.
Câu hỏi thường gặp
RCE là gì?
RCE (Remote Code Execution) là một loại lỗ hổng bảo mật cho phép kẻ tấn công thực thi mã tùy ý trên máy chủ từ xa. Điều này có thể dẫn đến việc kiểm soát hoàn toàn hệ thống.
Lỗ hổng Oracle có nghiêm trọng không?
Có, lỗ hổng Oracle đặc biệt nghiêm trọng vì nó có thể bị khai thác mà không cần thông tin đăng nhập, thông qua lỗ hổng trong Oracle Text và Oracle REST Data Services.
ClickHouse có bản vá cho lỗ hổng này không?
Hiện tại, lỗ hổng ClickHouse chưa có mã CVE và chưa có bản vá chính thức. Người dùng nên liên hệ với nhà cung cấp để được hỗ trợ.
Góc nhìn của Orange Cloud
Theo chúng tôi, các lỗ hổng này đặc biệt đáng chú ý với các doanh nghiệp Việt Nam sử dụng các cơ sở dữ liệu này. Việc vá lỗi ngay lập tức là cần thiết để ngăn chặn các cuộc tấn công tiềm ẩn. Đối với Oracle, việc kiểm tra các điểm cuối web bị lộ cũng rất quan trọng. Các tổ chức nên xem xét việc áp dụng nguyên tắc đặc quyền tối thiểu, hạn chế quyền truy cập vào cơ sở dữ liệu chỉ cho những người dùng cần thiết.