

Lỗ hổng PeopleSoft bị ShinyHunters khai thác: ba lỗi kết hợp
"Oracle PeopleSoft was exploited via a chained set of three vulnerabilities (CVE-2026-35273) involving server-side request forgery (SSRF) and access to an internal management interface. The flaw allows unauthenticated attackers to achieve remote code execution. A patch was released in June 2026, but attackers, including ShinyHunters, exploited the vulnerability as a zero-day between May and September 2026."
Lỗ hổng SSRF trong PeopleSoft cho phép thực thi mã từ xa mà không cần xác thực, tạo điều kiện cho các cuộc tấn công nghiêm trọng.
Các tổ chức sử dụng PeopleSoft có thể bị mất dữ liệu và tấn công tống tiền do lỗ hổng này. Việc khắc phục cần ưu tiên cao.
Oracle PeopleSoft bị khai thác thông qua ba lỗ hổng kết hợp (CVE-2026-35273), liên quan đến server-side request forgery (SSRF) và truy cập giao diện quản lý nội bộ. Kẻ tấn công có thể thực thi mã từ xa mà không cần xác thực. Oracle đã phát hành bản vá vào tháng 6/2026, nhưng nhóm ShinyHunters đã khai thác lỗ hổng này từ tháng 5 đến tháng 9/2026.
Lỗ hổng này ảnh hưởng đến các phiên bản PeopleSoft Enterprise PeopleTools 8.61 và 8.62, với điểm CVSS là 9.8. Nó cho phép kẻ tấn công chiếm quyền điều khiển máy chủ qua mạng. CISA đã đưa lỗ hổng này vào danh mục Known Exploited Vulnerabilities.
Nhóm ShinyHunters (UNC6240) đã khai thác lỗ hổng này chủ yếu nhắm vào các trường đại học. Sau đó, vào tháng 9/2026, một đợt tấn công lớn hơn đã lan rộng sang các lĩnh vực công nghệ, dịch vụ IT, y tế, nông nghiệp, giao thông và chính phủ, ảnh hưởng đến hàng chục hệ thống trên toàn thế giới.
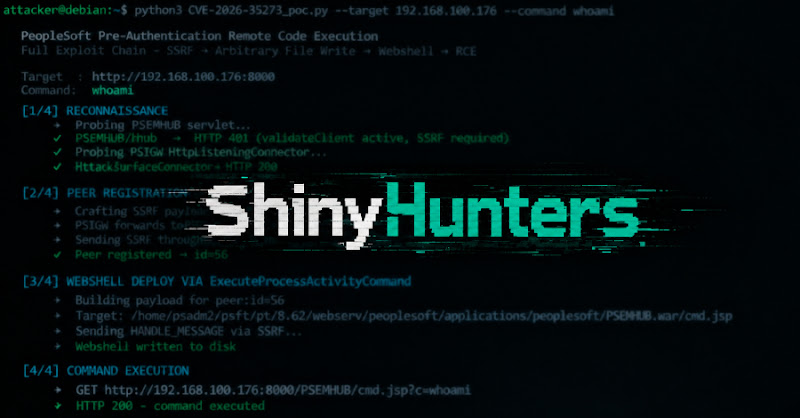
Phân tích của Zero Day Initiative (ZDI) cho thấy lỗ hổng gốc là SSRF trong Integration Gateway (PSIGW). PSIGW không kiểm tra xem đích đến có hợp lệ hay không. Giao diện quản lý nội bộ (Environment Management Hub - PSEMHUB) tin tưởng các yêu cầu từ địa chỉ loopback (127.0.0.1) theo mặc định. Kẻ tấn công lợi dụng điều này để truy cập PSEMHUB.
ZDI mô tả hai cách để chuyển truy cập này thành thực thi mã: viết web shell vào thư mục ứng dụng hoặc tải lên tệp XML độc hại. ShinyHunters đã bỏ qua các quy tắc tường lửa ứng dụng web (WAF) bằng cách mã hóa URL, ví dụ: /%50SEMHUB/ thay vì /PSEMHUB/.
Câu hỏi thường gặp
CVE-2026-35273 là gì?
CVE-2026-35273 là mã định danh cho một chuỗi ba lỗ hổng trong Oracle PeopleSoft, cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực.
ShinyHunters đã khai thác lỗ hổng này khi nào?
ShinyHunters đã khai thác lỗ hổng này từ tháng 5 đến tháng 9 năm 2026, trước khi Oracle phát hành bản vá.
Làm thế nào để khắc phục lỗ hổng này?
Oracle đã phát hành bản vá cho CVE-2026-35273. Các tổ chức nên áp dụng bản vá này hoặc vô hiệu hóa dịch vụ Environment Management Hub nếu không thể vá ngay lập tức.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng chú ý đối với các tổ chức Việt Nam sử dụng PeopleSoft, đặc biệt là các trường đại học và cơ quan chính phủ. Việc vá lỗi ngay lập tức là rất quan trọng. Các tổ chức không thể vá ngay lập tức nên vô hiệu hóa dịch vụ Environment Management Hub hoặc xóa ứng dụng PSEMHUB. Điều đáng chú ý là việc vá lỗi không tự động loại bỏ quyền truy cập mà kẻ tấn công đã có, vì vậy việc kiểm tra và xoay vòng thông tin xác thực là cần thiết.