

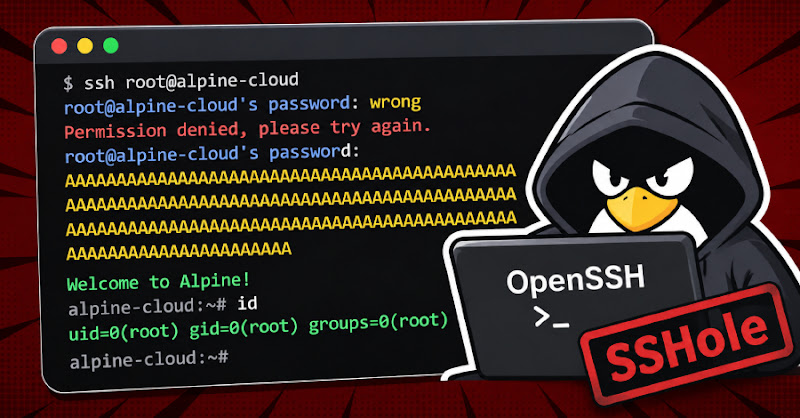
Khai thác lỗ hổng SSHole trong OpenSSH diễn ra nhanh chóng, chiếm quyền root trên honeypot
"The OpenSSH SSHole vulnerability (CVE-2026-123158, CVSS 8.1) allows authentication to accounts without passwords on systems using the musl C library and without PAM enabled, such as Alpine Linux. Attackers exploit this by providing oversized passwords, leading to successful logins. Mitigation involves upgrading to OpenSSH 10.6p2 or applying distribution-specific patches."
Lỗ hổng OpenSSH cho phép truy cập trái phép vào hệ thống thông qua việc khai thác tài khoản không mật khẩu. Điều này có thể dẫn đến mất dữ liệu hoặc thực hiện các hành vi độc hại.
Doanh nghiệp có thể gặp rủi ro về mất mát dữ liệu, gián đoạn dịch vụ và thiệt hại uy tín nếu hệ thống bị xâm nhập. Việc khắc phục lỗ hổng OpenSSH là cần thiết để bảo vệ hạ tầng CNTT.
OpenSSH gặp lỗ hổng bảo mật SSHole (CVE-2026-123158, CVSS 8.1) cho phép đăng nhập vào tài khoản không có mật khẩu trên hệ thống dùng thư viện C musl và không kích hoạt PAM, ví dụ như Alpine Linux. Previdian ghi nhận các cuộc tấn công khai thác lỗ hổng này chỉ sau 9 giờ công bố.
Lỗ hổng này cho phép kẻ tấn công cung cấp mật khẩu quá lớn, dẫn đến đăng nhập thành công. Ozgun Kultekin phát hiện ra vấn đề này, và OpenSSH 10.6p2 đã khắc phục. Vấn đề bắt nguồn từ một bản vá năm 2016 (CVE-2016-6210) sửa lỗi liệt kê tên người dùng.
Kẻ tấn công có thể sử dụng mật khẩu tùy ý từ 257 đến 1,024 byte để vượt qua xác thực. Điều kiện là tài khoản phải có dấu hoa thị (*) làm mật khẩu hash. Lỗ hổng không ảnh hưởng đến Dropbear, bản phân phối Linux dùng glibc, hệ thống không phải Linux, hoặc hệ thống dùng PAM kiểm tra mật khẩu.
Safe Security cho biết, việc khai thác thành công cho phép truy cập với quyền của tài khoản bị xâm phạm. Điều này có thể dẫn đến việc truy cập thông tin đăng nhập triển khai, bí mật ứng dụng và hạ tầng liên kết. Previdian xác nhận chiếm quyền root trên honeypot chạy Alpine Linux và OpenSSH, với 8 lần thử tấn công từ IP ở Nhật Bản (89.116.89[.]18).
Câu hỏi thường gặp
Lỗ hổng SSHole là gì?
SSHole (CVE-2026-123158) là lỗ hổng trong OpenSSH cho phép đăng nhập vào tài khoản không có mật khẩu trên hệ thống dùng thư viện C musl và không kích hoạt PAM.
Hệ thống nào bị ảnh hưởng bởi lỗ hổng này?
Các hệ thống Linux chạy OpenSSH trên thư viện C musl với PAM bị tắt, ví dụ như cấu hình mặc định của Alpine Linux.
Cách khắc phục lỗ hổng này là gì?
Nâng cấp lên OpenSSH 10.6p2 hoặc sử dụng bản vá từ nhà phân phối. Alpine Linux khuyến nghị kiểm tra nhật ký /var/log/messages để tìm các dòng 'Accepted password for' liên quan đến tài khoản không có mật khẩu.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng SSHole đặc biệt đáng chú ý với các doanh nghiệp Việt Nam sử dụng Alpine Linux hoặc các bản phân phối tương tự. Việc cập nhật lên OpenSSH 10.6p2 hoặc bản vá tương ứng là cần thiết. Điều đáng chú ý là các hệ thống sử dụng PAM hoặc không có tài khoản không mật khẩu sẽ không bị ảnh hưởng.