

Lỗ hổng OpenCode cho phép thực thi mã từ xa qua MCP
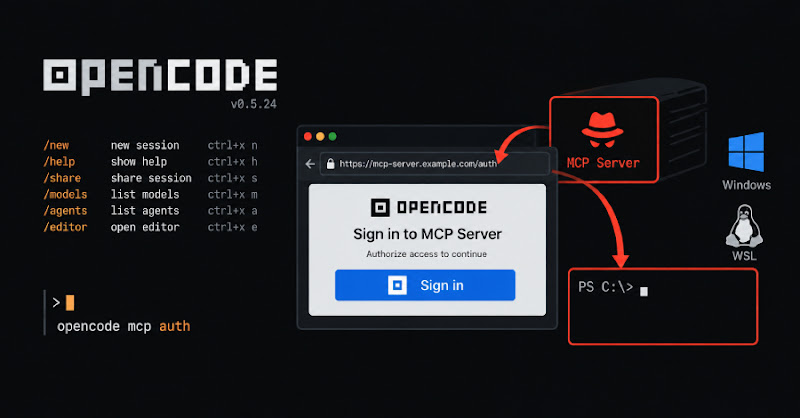
"A code execution flaw in OpenCode versions 1.0.137 through 1.18.32 allowed malicious MCP servers to execute code on Windows and WSL systems during sign-in. The vulnerability stemmed from improper escaping of URLs passed to a PowerShell command. The issue was patched in version 1.18.33, but no CVE was requested or advisory published."
Lỗ hổng cho phép thực thi mã từ xa trên hệ thống của người dùng, có thể dẫn đến mất dữ liệu hoặc chiếm quyền điều khiển. Việc không có CVE gây khó khăn cho việc phát hiện và vá lỗ hổng.
Các doanh nghiệp sử dụng OpenCode có thể gặp rủi ro về an ninh dữ liệu và gián đoạn hoạt động. Việc khắc phục lỗ hổng đòi hỏi nguồn lực kỹ thuật và có thể gây gián đoạn công việc của các nhà phát triển.
OpenCode, một công cụ hỗ trợ lập trình AI, có lỗ hổng cho phép máy chủ MCP (Model Context Protocol) độc hại thực thi mã trên hệ thống Windows và WSL khi người dùng đăng nhập. Anomaly, công ty phát triển OpenCode, đã khắc phục sự cố này trong phiên bản 1.18.33 vào ngày 28 tháng 9. Tuy nhiên, họ không yêu cầu CVE (Common Vulnerabilities and Exposures) hoặc công bố thông báo bảo mật, nên các phiên bản từ 1.0.137 đến 1.18.32 vẫn dễ bị tấn công.
Lỗ hổng này xuất phát từ việc không xử lý đúng các URL được truyền đến lệnh PowerShell. Khi người dùng đăng nhập, máy chủ MCP cung cấp địa chỉ web (OAuth “authorization endpoint”) mà OpenCode mở trong trình duyệt. Trên Windows và WSL, OpenCode xây dựng lệnh PowerShell từ địa chỉ này mà không mã hóa nó, cho phép kẻ tấn công chèn lệnh để thực thi.
Pillar Security, công ty phát hiện ra lỗ hổng, đánh giá mức độ nghiêm trọng là 9.8/10. Lỗ hổng chỉ ảnh hưởng đến OpenCode trên Windows và WSL, không ảnh hưởng đến macOS và Linux vì OpenCode mở trình duyệt khác đi trên các hệ điều hành này.
Anomaly cho rằng máy chủ MCP do người dùng cấu hình nằm ngoài phạm vi bảo mật của họ. Do không có CVE, các công cụ quét lỗ hổng sẽ không phát hiện ra các phiên bản dễ bị tấn công. Người dùng cần kiểm tra phiên bản OpenCode của họ để đảm bảo an toàn. Pillar Security cho biết chưa có dấu hiệu khai thác lỗ hổng này trong thực tế.
Câu hỏi thường gặp
Lỗ hổng này ảnh hưởng đến hệ điều hành nào?
Lỗ hổng này chỉ ảnh hưởng đến OpenCode trên Windows và Windows Subsystem for Linux (WSL). macOS và Linux không bị ảnh hưởng vì OpenCode xử lý URL khác đi trên các hệ điều hành này.
Phiên bản OpenCode nào dễ bị tấn công?
Các phiên bản OpenCode từ 1.0.137 đến 1.18.32 dễ bị tấn công. Phiên bản 1.18.33 và các phiên bản mới hơn đã khắc phục lỗ hổng.
Người dùng nên làm gì để bảo vệ?
Người dùng nên nâng cấp lên OpenCode 1.18.33 hoặc phiên bản mới hơn. Nếu không thể nâng cấp ngay lập tức, hãy xóa các máy chủ MCP không đáng tin cậy khỏi cấu hình OpenCode.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng chú ý với các doanh nghiệp Việt Nam sử dụng OpenCode để phát triển ứng dụng AI. Việc không có CVE khiến việc theo dõi và vá lỗ hổng trở nên khó khăn hơn. Các nhóm phát triển nên ưu tiên nâng cấp lên phiên bản 1.18.33 trở lên. Điều đáng chú ý là, đây không phải là lần đầu tiên lỗ hổng tương tự xuất hiện trong các công cụ liên quan đến MCP, cho thấy cần xem xét kỹ lưỡng các máy chủ MCP được kết nối.