

Lỗ hổng RCE Node2Shell ảnh hưởng Node.js qua dữ liệu Brotli
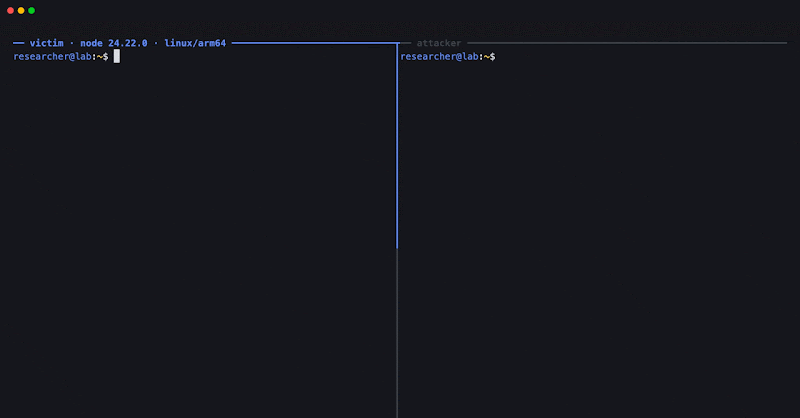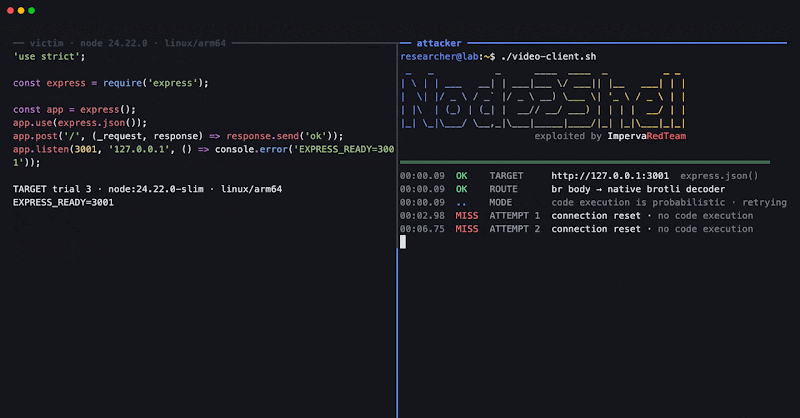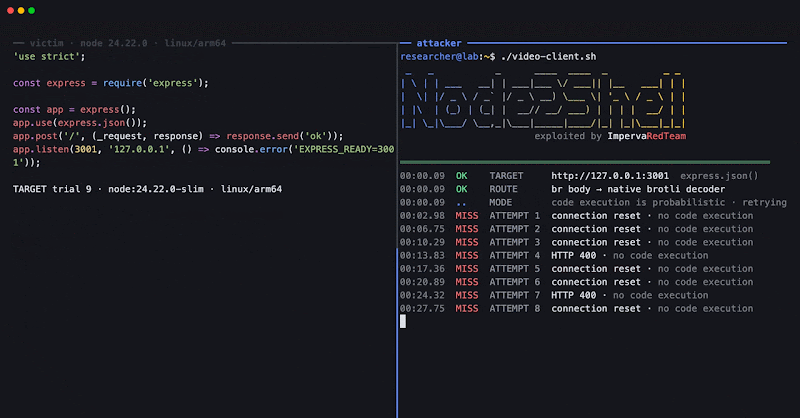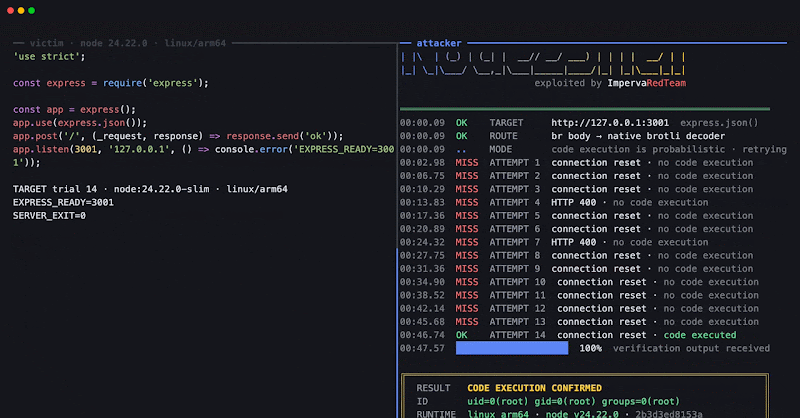
"Researchers at Imperva demonstrated a Remote Code Execution (RCE) exploit, dubbed Node2Shell (CVE-2026-111497), affecting Node.js versions 22.x, 24.x, and 26.x due to a vulnerability in the bundled Brotli decoder. The exploit is triggered by crafted Brotli data and allows attacker-supplied code execution. Node.js released fixes in version 24.22.1, and applications should update to mitigate the risk."
Lỗ hổng RCE cho phép kẻ tấn công thực thi mã tùy ý trên máy chủ, gây ra rủi ro bảo mật nghiêm trọng. Việc khai thác thành công có thể dẫn đến mất dữ liệu hoặc lây nhiễm mã độc.
Các ứng dụng sử dụng Node.js có thể bị gián đoạn dịch vụ hoặc mất dữ liệu nếu bị khai thác. Việc cập nhật lên phiên bản mới nhất có thể gây ra gián đoạn tạm thời nhưng cần thiết để bảo vệ hệ thống.
Các nhà nghiên cứu của Imperva vừa công bố lỗ hổng thực thi mã từ xa (RCE) có tên Node2Shell (CVE-2026-111497) trên Node.js phiên bản 22.x, 24.x và 26.x. Lỗ hổng này xuất phát từ cách giải mã Brotli và cho phép kẻ tấn công thực thi mã tùy ý.
Đây là vấn đề đáng quan tâm với các kỹ sư Node.js tại Việt Nam, đặc biệt khi nhiều ứng dụng sử dụng Brotli để nén dữ liệu HTTP. Việc khai thác thành công có thể dẫn đến kiểm soát máy chủ.
Imperva đã chứng minh khai thác trên bản dựng Node.js 24.22.0 (Linux arm64) bằng cách gửi dữ liệu Brotli được tạo đặc biệt. Node.js đã phát hành bản vá trong phiên bản 24.22.1.
Lỗ hổng nằm ở cách bộ giải mã Brotli xử lý dữ liệu không hợp lệ. Khi gặp một cấu trúc không hợp lệ trong luồng Brotli, bộ giải mã tiếp tục đọc dữ liệu thay vì báo lỗi. Điều này dẫn đến ghi ngoài vùng nhớ (out-of-bounds write), tạo điều kiện cho RCE.
Các ứng dụng sử dụng các phiên bản Node.js bị ảnh hưởng nên cập nhật lên phiên bản 24.22.1 hoặc mới hơn. Các phiên bản Node.js đã ngừng hỗ trợ (20.x trở xuống) sẽ không nhận được bản vá.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc cập nhật Node.js lên phiên bản mới nhất là cần thiết để giảm thiểu rủi ro. Các doanh nghiệp Việt Nam sử dụng Node.js trong các ứng dụng web hoặc API nên ưu tiên cập nhật. Điều đáng chú ý là lỗ hổng này có thể được khai thác thông qua cả yêu cầu và phản hồi HTTP, do đó cần kiểm tra kỹ lưỡng cả hai phía.