

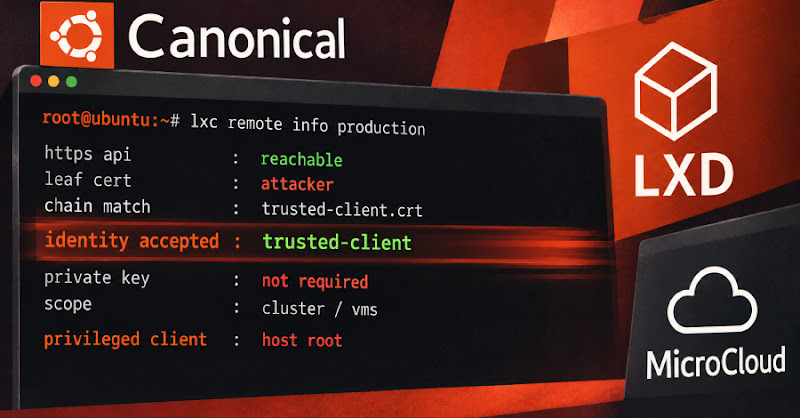
Lỗ hổng nghiêm trọng trong LXD và MicroCloud cho phép mạo danh client
"A critical vulnerability (CVE-2026-112816) in Canonical's LXD and MicroCloud allows attackers to impersonate trusted clients without possessing their private key. This is possible by exploiting a flaw in certificate validation during mutual TLS connections. Successful exploitation could grant attackers privileged access, potentially including root access to the host machine. Fixed versions have been released via snap updates."
Lỗ hổng này có CVSS score 10.0, mức cao nhất, cho thấy khả năng khai thác cao và tác động nghiêm trọng đến hệ thống.
Doanh nghiệp sử dụng LXD/MicroCloud có thể đối mặt với mất dữ liệu, gián đoạn dịch vụ và thiệt hại uy tín nếu lỗ hổng này bị khai thác. Việc vá lỗi kịp thời là vô cùng quan trọng.
Canonical vừa vá một lỗ hổng (CVE-2026-112816) trong LXD và MicroCloud, cho phép kẻ tấn công mạo danh client đã được tin cậy mà không cần private key của họ. Lỗ hổng này xảy ra do sai sót trong việc xác thực chứng chỉ khi thiết lập kết nối mutual TLS.
Việc khai thác thành công có thể cấp cho kẻ tấn công quyền truy cập đặc quyền, thậm chí là quyền root trên máy chủ. Đây là vấn đề nghiêm trọng với các doanh nghiệp Việt Nam đang sử dụng LXD/MicroCloud để ảo hóa hạ tầng.
Lỗi nằm ở cách server kiểm tra chứng chỉ. Server so sánh mọi chứng chỉ client gửi với trust store, nhưng kết nối TLS chỉ chứng minh client sở hữu private key của chứng chỉ gốc (leaf certificate). Phần còn lại của chuỗi chứng chỉ là do client tự chọn thêm vào. Do đó, kẻ tấn công có thể lấy chứng chỉ công khai của client tin cậy (không bí mật), gắn nó vào chuỗi sau chứng chỉ của mình, và server sẽ chấp nhận họ.
Để khai thác lỗ hổng này, kẻ tấn công cần quyền truy cập mạng đến HTTPS API và chứng chỉ công khai của client mà server đã tin cậy. LXD server độc lập không mở API này theo mặc định. MicroCloud, nơi nhiều máy LXD kết nối thành cluster, đặc biệt dễ bị tấn công nếu kẻ tấn công thu thập được chứng chỉ công khai của một thành viên khi nó tham gia cluster.
Canonical đã phát hành các bản vá cho các phiên bản LXD 4.0.14, 5.0.10, 5.21.8 và 6.9, cũng như MicroCloud 3/stable và 2/stable. Bạn có thể tìm thấy danh sách phiên bản vá chi tiết tại đây.
Hiện tại chưa có bằng chứng về việc lỗ hổng này đã bị khai thác.
Câu hỏi thường gặp
CVE-2026-112816 là gì?
CVE-2026-112816 là một lỗ hổng bảo mật nghiêm trọng trong LXD và MicroCloud cho phép kẻ tấn công mạo danh client đã được tin cậy mà không cần private key.
Làm thế nào để khắc phục lỗ hổng này?
Cập nhật LXD và MicroCloud lên phiên bản mới nhất được cung cấp bởi Canonical. Sử dụng lệnh sudo snap refresh lxd và sudo snap refresh microcloud.
Lỗ hổng này ảnh hưởng đến những phiên bản nào?
Lỗ hổng này ảnh hưởng đến LXD 4.0.14, 5.0.10, 5.21.8 và 6.9, cũng như MicroCloud 3/stable và 2/stable. Xem danh sách phiên bản vá chi tiết tại đây.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng chú ý với các doanh nghiệp Việt Nam sử dụng LXD/MicroCloud trong môi trường production. Việc cập nhật lên phiên bản mới nhất là cần thiết ngay lập tức. Điều đáng lưu ý là việc hạn chế quyền truy cập vào HTTPS API cũng có thể giảm thiểu rủi ro tạm thời cho đến khi cập nhật hoàn tất.