

lỗ hổng langflow cho phép chạy code trên server
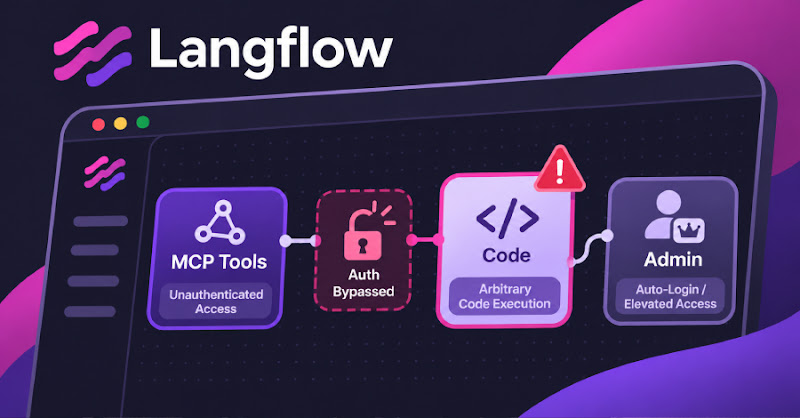
"Langflow versions 1.0.0 through 1.12.8 contain critical vulnerabilities (CVE-2026-93680, CVE-2026-110186, CVE-2026-110193, CVE-2026-110192) allowing unauthenticated attackers to bypass authentication or execute arbitrary code. The vulnerabilities are addressed in version 1.13.0, which disables automatic login by default. Upgrading is recommended, with specific instructions provided for database backups and password-based login preparation."
Các lỗ hổng trong Langflow có thể cho phép các kẻ tấn công không xác thực chạy code tùy ý hoặc vượt qua quá trình xác thực trên máy chủ, điều này có thể dẫn đến việc mất dữ liệu hoặc chiếm quyền kiểm soát máy chủ. Xác thực và quyền truy cập là các yếu tố quan trọng trong việc bảo vệ máy chủ.
Các lỗ hổng trong Langflow có thể ảnh hưởng đến hoạt động kinh doanh của các doanh nghiệp Việt Nam đang sử dụng công cụ này. Bảo mật và độ tin cậy là các yếu tố quan trọng trong việc duy trì hoạt động kinh doanh.
IBM vừa phát hiện ra bốn lỗ hổng nghiêm trọng trong Langflow, một công cụ mã nguồn mở để xây dựng các tác nhân AI và quy trình làm việc. Các lỗ hổng này, bao gồm CVE-2026-93680, CVE-2026-110186, CVE-2026-110193 và CVE-2026-110192, cho phép các kẻ tấn công không xác thực chạy code tùy ý hoặc vượt qua quá trình xác thực trên máy chủ. Điều này đặc biệt quan trọng đối với các doanh nghiệp Việt Nam đang sử dụng Langflow, vì họ cần nâng cấp lên phiên bản 1.13.0 để vá các lỗ hổng này.
## Các lỗ hổng trong Langflow
Các lỗ hổng trong Langflow cho phép các kẻ tấn công không xác thực chạy code tùy ý hoặc vượt qua quá trình xác thực trên máy chủ. Điều này có thể dẫn đến việc mất dữ liệu hoặc chiếm quyền kiểm soát máy chủ.
## Nâng cấp lên phiên bản 1.13.0
Để vá các lỗ hổng này, người dùng cần nâng cấp lên phiên bản 1.13.0 của Langflow. Trước khi nâng cấp, người dùng cần sao lưu cơ sở dữ liệu, khóa bí mật và tệp tin đã tải lên. Nếu máy chủ sử dụng đăng nhập tự động, người dùng cần chuẩn bị tài khoản hiện có cho đăng nhập bằng mật khẩu. Sau đó, người dùng có thể nâng cấp gói Python bằng cách chạy lệnh pip install --upgrade langflow==1.13.0. Đối với Docker, người dùng cần chuyển sang hình ảnh langflowai/langflow:1.13.0 và giữ dữ liệu triển khai nhất quán.
Nếu người dùng không thể đăng nhập sau khi nâng cấp, họ cần làm theo các bước khôi phục được liên kết trong hướng dẫn nâng cấp của Langflow. Người dùng không nên xóa hoặc cài đặt lại Langflow để lấy lại quyền truy cập, vì điều này có thể xóa vĩnh viễn các quy trình làm việc của họ.
Câu hỏi thường gặp
Langflow là gì?
Langflow là một công cụ mã nguồn mở để xây dựng các tác nhân AI và quy trình làm việc.
Các lỗ hổng trong Langflow là gì?
Các lỗ hổng trong Langflow cho phép các kẻ tấn công không xác thực chạy code tùy ý hoặc vượt qua quá trình xác thực trên máy chủ.
Làm thế nào để vá các lỗ hổng trong Langflow?
Để vá các lỗ hổng trong Langflow, người dùng cần nâng cấp lên phiên bản 1.13.0 của Langflow.
Góc nhìn của Orange Cloud
Theo chúng tôi, các lỗ hổng trong Langflow là một vấn đề nghiêm trọng đối với các doanh nghiệp Việt Nam đang sử dụng công cụ này. Việc nâng cấp lên phiên bản 1.13.0 là rất quan trọng để vá các lỗ hổng này và bảo vệ máy chủ khỏi các cuộc tấn công. Điều đáng chú ý là các lỗ hổng này có thể cho phép các kẻ tấn công không xác thực chạy code tùy ý hoặc vượt qua quá trình xác thực trên máy chủ, điều này có thể dẫn đến việc mất dữ liệu hoặc chiếm quyền kiểm soát máy chủ.