

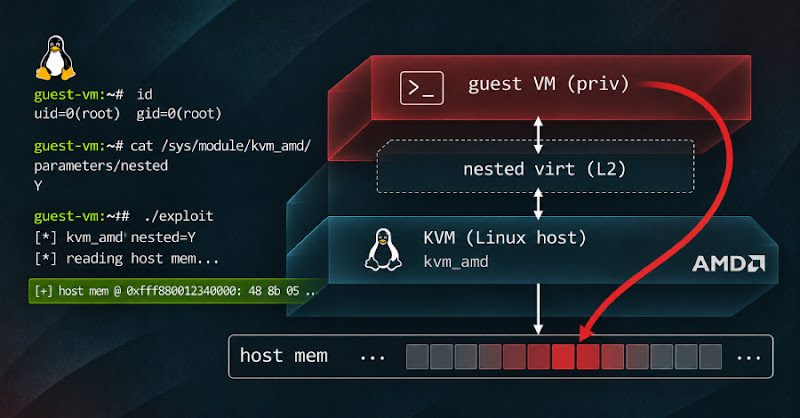
Lỗ hổng KVM CVE-2026-99312 cho phép VM truy cập bộ nhớ host trên AMD
"A vulnerability (CVE-2026-99312) in the Linux KVM hypervisor allows guest VMs on AMD hosts with nested virtualization enabled to access host memory. Researchers demonstrated reading 127GB of host RAM and writing to kernel memory. The flaw was introduced by a 2022 patch and has been fixed in kernel versions 7.3.5, 6.18.64, and 6.12.118; mitigation involves updating the host kernel or disabling nested virtualization."
Lỗ hổng CVE-2026-99312 cho phép truy cập trái phép vào bộ nhớ host, có thể dẫn đến lộ thông tin nhạy cảm và ghi vào bộ nhớ kernel.
Các doanh nghiệp sử dụng máy chủ AMD và nested virtualization có thể bị ảnh hưởng. Việc khai thác thành công có thể gây mất dữ liệu và gián đoạn dịch vụ.
Cloudflare vừa phát hiện lỗ hổng CVE-2026-99312 trong KVM, hypervisor của Linux, cho phép VM truy cập bộ nhớ của máy chủ trên các hệ thống AMD có bật nested virtualization. Các nhà nghiên cứu đã chứng minh khả năng đọc 127GB RAM của host và ghi vào bộ nhớ kernel.
Lỗ hổng này ảnh hưởng đến các máy chủ AMD có bật nested virtualization. Bản sửa lỗi đã được phát hành trong các phiên bản kernel 7.3.5, 6.18.64 và 6.12.118. Cách khắc phục là cập nhật kernel host hoặc tắt nested virtualization.
Oren Yomtov, từ Terra Security, đã tìm thấy lỗ hổng này và báo cáo thông qua chương trình bug bounty của DigitalOcean. DigitalOcean xác nhận lỗ hổng hoạt động trên hệ thống của họ và đã vá lỗi cho khách hàng. Các nhà quản lý hệ thống KVM trên phần cứng AMD cần cập nhật kernel hoặc tắt nested virtualization.
Các thử nghiệm cho thấy khả năng đọc 127GB RAM của host và ghi 32 byte vào bộ nhớ kernel. Tuy nhiên, kẻ tấn công cần quyền root bên trong VM để khai thác lỗ hổng. Các hệ thống Intel không bị ảnh hưởng vì mã dễ bị tấn công chỉ tồn tại trong hỗ trợ nested virtualization của AMD.
Theo VirtFusion, hiện chưa có báo cáo về việc khai thác lỗ hổng này ngoài mục đích nghiên cứu và chưa có mã khai thác nào được công bố. Mức độ nghiêm trọng được đánh giá khác nhau: Linux kernel đánh giá 8.8/10, Red Hat đánh giá 5.6/10, còn DigitalOcean coi đây là lỗi nghiêm trọng.
Lỗ hổng này xuất phát từ một bản vá bảo mật năm 2022 (CVE-2022-3344) cho một lỗi nested virtualization khác. Bản vá này bỏ qua việc khôi phục con trỏ bộ nhớ, dẫn đến lỗ hổng hiện tại.
Câu hỏi thường gặp
CVE-2026-99312 là gì?
CVE-2026-99312 là một lỗ hổng trong KVM cho phép VM truy cập bộ nhớ của máy chủ AMD khi bật nested virtualization. Các nhà nghiên cứu đã chứng minh khả năng đọc 127GB RAM của host.
Làm thế nào để khắc phục lỗ hổng này?
Có hai cách khắc phục: cập nhật kernel host lên phiên bản 7.3.5, 6.18.64 hoặc 6.12.118, hoặc tắt tính năng nested virtualization.
Hệ thống Intel có bị ảnh hưởng không?
Không, các hệ thống Intel không bị ảnh hưởng vì mã dễ bị tấn công chỉ tồn tại trong hỗ trợ nested virtualization của AMD.
Nested virtualization là gì?
Nested virtualization là khả năng chạy một VM bên trong một VM khác. Lỗ hổng này khai thác cơ chế này trên các hệ thống AMD.
Góc nhìn cộng đồng
Tổng hợp từ thảo luận công khai. Chỉ những ý có link nguồn. Không thêm ý kiến khi không tìm thấy.
- Hacker Newsgbrindisi
Một số người dùng cho rằng đây là thời điểm thích hợp để xem xét các giải pháp unikernel (unikernel).
Xem thảo luận ➔ - Hacker Newsnubinetwork
Một số người dùng bi quan cho rằng có lẽ đã đến lúc tắt internet.
Xem thảo luận ➔ - Hacker Newsjacobgold
Một số người dùng dự đoán rằng cơ sở hạ tầng sẽ an toàn hơn, nhưng quá trình vá lỗi sẽ kéo dài đến năm 2027.
Xem thảo luận ➔ - Hacker NewsArcHound
Một số người dùng nhận thấy rằng các lỗ hổng bảo mật trong mã nguồn mở vẫn tiếp tục xuất hiện, và việc vá lỗi sẽ tiếp tục cho đến khi bảo mật được cải thiện.
Xem thảo luận ➔
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng chú ý với các doanh nghiệp Việt Nam sử dụng máy chủ AMD và nested virtualization trong môi trường ảo hóa. Việc cập nhật kernel lên phiên bản mới nhất hoặc tắt nested virtualization là cần thiết để giảm thiểu rủi ro. Điều đáng chú ý là lỗ hổng này bắt nguồn từ một bản vá trước đó, cho thấy tầm quan trọng của việc kiểm tra kỹ lưỡng các bản vá bảo mật.