

Lỗ hổng iPhone cho phép ứng dụng ghi âm khi bị từ chối quyền
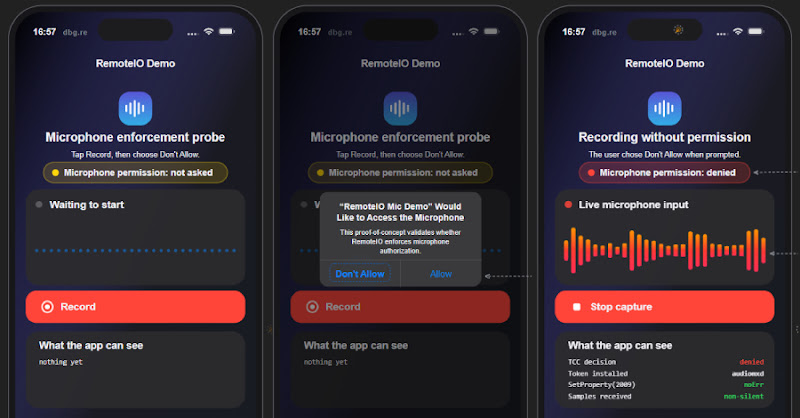
"A vulnerability (CVE-2026-65339) in Apple's audio service allowed apps on iOS, iPadOS, macOS, tvOS, watchOS, and visionOS to record audio even after microphone permission was denied. The flaw stemmed from the audio service incorrectly accepting identity tokens, bypassing the Transparency, Consent, and Control (TCC) system. Apple released updates between August 17, 2026, and October 26, 2026, to address the issue."
Lỗ hổng này cho phép ứng dụng ghi âm trái phép, vi phạm quyền riêng tư của người dùng và có thể dẫn đến rò rỉ dữ liệu nhạy cảm. Việc bỏ qua hệ thống TCC là một vấn đề nghiêm trọng.
Các doanh nghiệp có thể đối mặt với nguy cơ mất dữ liệu hoặc thiệt hại uy tín nếu nhân viên sử dụng thiết bị bị ảnh hưởng. Việc cập nhật thiết bị là cần thiết để bảo vệ thông tin bí mật của công ty.
Apple đã vá một lỗ hổng (CVE-2026-65339) trong dịch vụ âm thanh, cho phép ứng dụng trên iOS, iPadOS, macOS, tvOS, watchOS và visionOS ghi âm ngay cả khi người dùng từ chối quyền truy cập micro. Lỗ hổng này xuất phát từ việc dịch vụ âm thanh chấp nhận sai token xác thực, bỏ qua hệ thống Transparency, Consent, and Control (TCC). Apple phát hành bản cập nhật từ ngày 17 tháng 8 năm 2026 đến ngày 26 tháng 10 năm 2026 để khắc phục sự cố.
Nik Tsytsarkin của Meta Red Team X đã công bố chi tiết kỹ thuật vào tuần trước. Mustafa Calap, một kỹ sư bảo mật, cũng báo cáo lỗ hổng tương tự và công bố phân tích của mình cùng ngày.
Trên iPhone, chỉ báo màu cam sẽ xuất hiện khi ứng dụng đang sử dụng micro. Trong các bản thử nghiệm ban đầu của Tsytsarkin, chỉ báo này không hiển thị trong khi ứng dụng vẫn đang ghi âm. Khi ứng dụng mở lần đầu, yêu cầu quyền sẽ xuất hiện. Từ chối không ngăn chặn việc ghi âm và yêu cầu không xuất hiện lại khi mở ứng dụng sau này. Nhật ký hệ thống không ghi nhận ứng dụng sử dụng micro; thay vào đó, chính dịch vụ âm thanh được ghi nhận là người ghi âm.
Calap cũng xác nhận ứng dụng của anh ta ghi âm khi quyền bị từ chối, không có chỉ báo màu cam trong Dynamic Island hoặc Control Center. Lỗ hổng này yêu cầu ứng dụng đã được cài đặt trên thiết bị. Các ứng dụng thử nghiệm được sử dụng đều là ứng dụng sandbox, không có quyền đặc biệt. Việc ghi âm bắt đầu khi ứng dụng ở chế độ nền và tiếp tục sau khi thiết bị bị khóa. Các bản cập nhật sau đây đã khắc phục lỗ hổng này:
- iOS 26.6.1 và iPadOS 26.6.1 (17/8) cho iPhone 11 trở lên, iPad Pro 12.9-inch 3rd gen trở lên, iPad Pro 11-inch 1st gen trở lên, iPad Air 3rd gen trở lên, iPad 8th gen trở lên và iPad mini 5th gen trở lên.
- iOS 18.7.11 và iPadOS 18.7.11 (26/10) cho iPhone XS, iPhone XS Max, iPhone XR và iPad 7th gen.
- macOS Tahoe 26.6.2 (17/8)
- macOS Sequoia 15.8 (14/9)
- tvOS 27 (14/9) cho Apple TV 4K 2nd gen trở lên
- watchOS 27 (14/9) cho Apple Watch Series 9 trở lên
- visionOS 27 (14/9) cho Apple Vision Pro (tất cả các mẫu)
Câu hỏi thường gặp
Lỗ hổng này ảnh hưởng đến hệ điều hành nào?
Lỗ hổng này ảnh hưởng đến iOS, iPadOS, macOS, tvOS, watchOS và visionOS. Apple đã phát hành bản cập nhật cho tất cả các hệ điều hành này để khắc phục sự cố.
Làm thế nào để khắc phục lỗ hổng này?
Cách duy nhất để khắc phục lỗ hổng này là cập nhật thiết bị lên phiên bản hệ điều hành mới nhất do Apple cung cấp. Các bản cập nhật này đã được phát hành từ tháng 8 đến tháng 10 năm 2026.
Lỗ hổng này có được khai thác trong thực tế không?
Theo thông tin từ Apple và các nhà nghiên cứu, lỗ hổng này chưa được báo cáo là đã được khai thác trong các cuộc tấn công thực tế. Tuy nhiên, việc cập nhật vẫn là cần thiết để đảm bảo an toàn.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng quan tâm đối với các doanh nghiệp Việt Nam sử dụng thiết bị Apple cho công việc. Việc ứng dụng có thể ghi âm lén khi bị từ chối quyền có thể dẫn đến rò rỉ thông tin nhạy cảm. Các doanh nghiệp nên ưu tiên cập nhật hệ điều hành lên phiên bản mới nhất để giảm thiểu rủi ro. Điều đáng chú ý là lỗ hổng này không ảnh hưởng đến các quyền riêng tư khác của ứng dụng.