

Lỗ hổng Fireworks AI dẫn đến tấn công Claude Code Extension trên Cursor
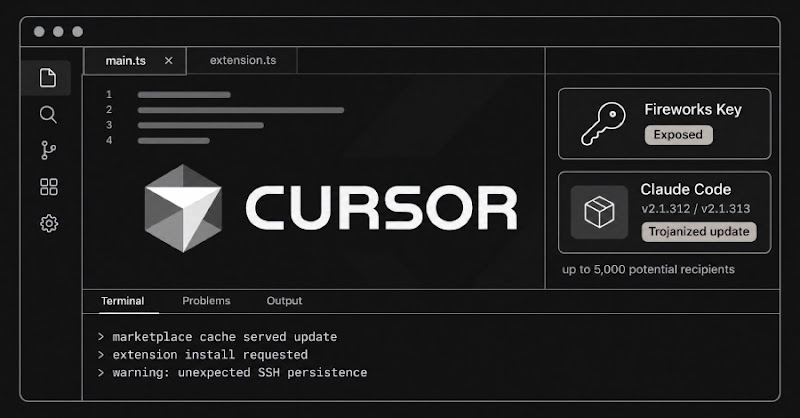
"A breach at Fireworks AI exposed an access key used by Cursor, allowing an attacker to copy data from a read-only storage bucket and ultimately distribute a trojanized version of the Anthropic Claude Code extension. This malicious extension attempted to install an SSH backdoor and impacted up to 5,000 users. Uber and Notion were also impacted by the Fireworks AI breach, resulting in the theft of driver's license information and data respectively."
Vụ việc cho thấy lỗ hổng bảo mật chuỗi cung ứng phần mềm có thể dẫn đến rò rỉ dữ liệu và lây nhiễm mã độc.
Sự cố này gây thiệt hại uy tín cho Cursor, Uber và Notion. Các doanh nghiệp cần đánh giá rủi ro chuỗi cung ứng và tăng cường bảo mật API.
Cursor xác nhận một vụ tấn công liên quan đến việc đánh cắp khóa API từ Fireworks AI. Kẻ tấn công đã sao chép dữ liệu từ một bucket lưu trữ chỉ đọc mà Cursor dùng để chia sẻ dữ liệu với Fireworks.
Sự việc này ảnh hưởng đến các kỹ sư và doanh nghiệp sử dụng Cursor, đặc biệt là những người dùng extension Claude Code. Vụ việc cho thấy rủi ro trong chuỗi cung ứng phần mềm và tầm quan trọng của việc quản lý khóa API.
Cursor cho biết bucket lưu trữ này chứa thông tin về các phiên làm việc của người dùng không bật chế độ Privacy Mode (chế độ bảo mật dữ liệu). Khoảng 0.01% khách hàng có thông tin đăng nhập bị lộ. Kẻ tấn công sử dụng thông tin này để truy cập các kho mã nguồn cũ, dữ liệu hỗ trợ khách hàng, số liệu sử dụng sản phẩm, tóm tắt hội thoại và một số thông tin đăng nhập được người dùng gửi cho bộ phận hỗ trợ.
Cursor đã vô hiệu hóa khóa API của Fireworks, thu hồi và thay đổi thông tin đăng nhập, đồng thời kiểm tra xem có dấu hiệu truy cập sâu hơn không. Họ cũng tạm thời tắt một số dịch vụ để ngăn chặn tấn công. Ngày 29/10/2026, kẻ tấn công đã cài đặt phiên bản Claude Code Extension bị nhiễm mã độc lên cache của extension marketplace. Ước tính có tối đa 5.000 người dùng tải phiên bản độc hại này trong khoảng 11 giờ trước khi Cursor gỡ bỏ. Cursor đã thông báo cho người dùng sử dụng phiên bản 2.1.312 hoặc 2.1.313 và giúp họ thu hồi thông tin đăng nhập bị lộ.
Ngoài ra, Uber và Notion cũng bị ảnh hưởng bởi vụ tấn công Fireworks AI. Uber xác nhận thông tin giấy phép lái xe của hàng nghìn tài xế bị đánh cắp, còn Notion xác nhận dữ liệu của họ cũng bị đánh cắp. https://therecord.media/cursor-stolen-fireworks-ai-key-trojanized-claude-code-extension
Câu hỏi thường gặp
Khóa API của Fireworks AI bị đánh cắp như thế nào?
Khóa API bị đánh cắp sau khi Fireworks AI bị tấn công. Kẻ tấn công đã sử dụng khóa này để truy cập dữ liệu từ bucket lưu trữ chỉ đọc của Cursor.
Có bao nhiêu người dùng bị ảnh hưởng bởi phiên bản Claude Code Extension bị nhiễm mã độc?
Cursor ước tính có tối đa 5.000 người dùng đã tải phiên bản độc hại của extension trong khoảng 11 giờ trước khi nó bị gỡ bỏ.
Các công ty nào khác bị ảnh hưởng bởi vụ tấn công Fireworks AI?
Uber và Notion cũng bị ảnh hưởng. Uber xác nhận thông tin giấy phép lái xe của tài xế bị đánh cắp, còn Notion xác nhận dữ liệu của họ cũng bị đánh cắp.
Góc nhìn của Orange Cloud
Theo chúng tôi, vụ việc này cho thấy tầm quan trọng của việc kiểm soát quyền truy cập và bảo mật chuỗi cung ứng phần mềm. Các doanh nghiệp Việt Nam sử dụng các công cụ phát triển như Cursor cần xem xét kỹ lưỡng các rủi ro liên quan đến các dịch vụ của bên thứ ba. Điều đáng chú ý là việc bật chế độ Privacy Mode có thể giúp bảo vệ dữ liệu của người dùng khỏi bị thu thập cho mục đích đào tạo mô hình.