

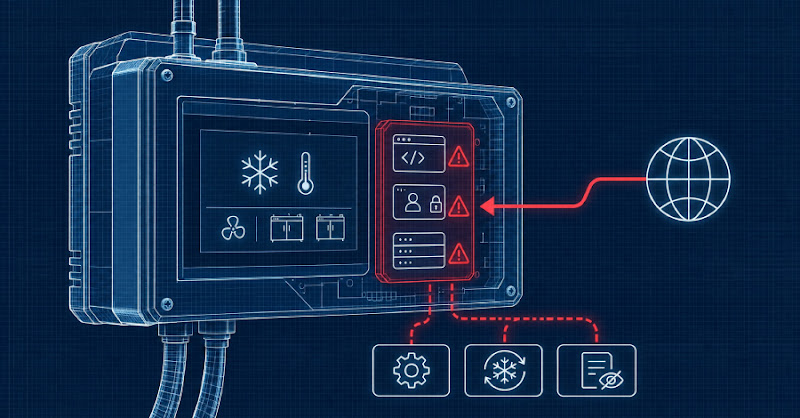
6 lỗ hổng bảo mật bộ điều khiển Danfoss AK-SM800A cho phép chiếm quyền từ xa
"Six unpatched vulnerabilities were discovered in Danfoss AK-SM800A refrigeration controllers, potentially allowing remote attackers to gain control without authentication. No CVEs have been assigned, and the latest firmware version 5.4.0 does not address these flaws. Government agencies recommend isolating controllers from the internet and implementing secure remote access methods."
Các lỗ hổng này cho phép chiếm quyền điều khiển từ xa mà không cần xác thực, gây ra mất an toàn dữ liệu và gián đoạn hoạt động của hệ thống làm lạnh.
Các cuộc tấn công có thể dẫn đến thiệt hại hàng hóa do chu kỳ rã băng không mong muốn, mất uy tín với khách hàng và chi phí khắc phục sự cố.
Danfoss AK-SM800A, bộ điều khiển dùng trong hệ thống làm lạnh công nghiệp, có 6 lỗ hổng chưa được vá, cho phép kẻ tấn công chiếm quyền điều khiển từ xa mà không cần đăng nhập. Midnight Blue, một công ty bảo mật Hà Lan, phát hiện ra các lỗ hổng này vào đầu tháng 11 năm 2026.
Các cơ quan an ninh mạng ở Bỉ, Ireland và Đức khuyến cáo các đơn vị vận hành nên ngắt kết nối bộ điều khiển khỏi internet. Việc này đặc biệt quan trọng với các doanh nghiệp Việt Nam sử dụng hệ thống làm lạnh công nghiệp, vì các cuộc tấn công trước đây đã gây ra hỏng hóc và thiệt hại hàng hóa.
Firmware mới nhất, phiên bản 5.4.0, không khắc phục được các lỗ hổng này. Các cơ quan chức năng cảnh báo rằng việc cập nhật firmware, thay đổi mật khẩu mặc định hoặc bật chế độ Strict (yêu cầu kết nối mã hóa và session token) không đủ để bảo vệ hệ thống. Một trong các lỗ hổng nằm ở gateway thực thi chế độ Strict.
Bộ điều khiển AK-SM800A quản lý tủ lạnh và tủ đông trong các cửa hàng. Các cuộc tấn công đã xảy ra ở Pháp từ ngày 11 tháng 10 và lan rộng sang châu Âu vào tuần trước, gây ra chu kỳ rã băng không mong muốn và làm hỏng hàng tồn kho. BSI, cơ quan an ninh mạng của Đức, cho biết AK-SM800A đã liên quan đến các sự cố trước đó.
Các nhà nghiên cứu đã kiểm tra firmware phiên bản 5.3.2 và xác nhận rằng tất cả các phiên bản trước đó cũng bị ảnh hưởng. Hiện tại, chưa có mã CVE nào được gán cho các lỗ hổng này. Danfoss đang làm việc với các nhà nghiên cứu để công bố chi tiết kỹ thuật. Firmware 5.4.0, ra mắt vào tháng 11, không giải quyết các vấn đề này, theo thông tin từ Cooling Post.
Carlo Meijer của Midnight Blue tìm thấy 6 lỗ hổng chỉ trong một giờ kiểm tra thủ công. Năm lỗ hổng nằm trong các trình xử lý yêu cầu web không yêu cầu đăng nhập và chạy với quyền root. Lỗ hổng còn lại nằm trong gateway thực thi chế độ Strict.
Kẻ tấn công có thể thay đổi cài đặt, khởi động chu kỳ rã băng và xóa nhật ký hoạt động nếu chiếm quyền điều khiển. Bộ điều khiển không sử dụng secure boot, cho phép kẻ tấn công cài đặt mã độc tồn tại sau khi khôi phục cài đặt gốc hoặc cập nhật firmware.
Câu hỏi thường gặp
Bộ điều khiển Danfoss AK-SM800A được sử dụng cho mục đích gì?
Bộ điều khiển này được sử dụng để quản lý tủ lạnh và tủ đông trong các cửa hàng và hệ thống làm lạnh công nghiệp.
Các cơ quan an ninh mạng khuyến cáo gì?
Các cơ quan an ninh mạng ở Bỉ, Ireland và Đức khuyến cáo các đơn vị vận hành nên ngắt kết nối bộ điều khiển khỏi internet và chỉ cho phép truy cập từ xa thông qua VPN hoặc mạng nội bộ được bảo vệ.
Firmware 5.4.0 có khắc phục được các lỗ hổng này không?
Không, firmware 5.4.0 không khắc phục được các lỗ hổng bảo mật này. Các nhà nghiên cứu và cơ quan chức năng đã xác nhận điều này.
Góc nhìn của Orange Cloud
Theo chúng tôi, các doanh nghiệp Việt Nam sử dụng hệ thống làm lạnh công nghiệp cần đặc biệt chú ý đến lỗ hổng này. Việc ngắt kết nối bộ điều khiển khỏi internet là biện pháp cấp bách nhất. Điều đáng chú ý là firmware 5.4.0 không giải quyết được vấn đề, do đó việc cập nhật firmware không phải là giải pháp duy nhất.