

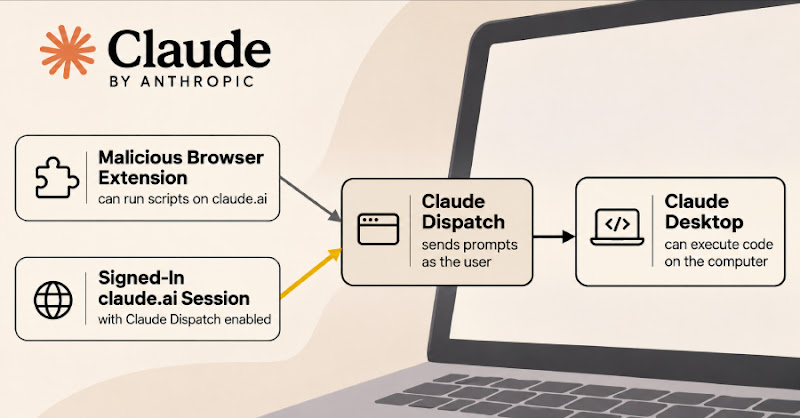
Tiện ích mở rộng độc hại có thể dùng Claude Dispatch để chạy mã trên máy người dùng
"Researchers at Forever Security demonstrated that malicious browser extensions could exploit the Claude Dispatch feature to execute code on a user's computer. This is possible because Dispatch allows tasks from claude.ai to be sent to Claude Desktop, even with a signed-in session, potentially leading to unauthorized actions like package installation. Anthropic plans to retire Dispatch, but similar functionality exists in other Claude features."
Lỗ hổng Claude Dispatch cho phép thực thi mã từ xa, tiềm ẩn nguy cơ đánh cắp dữ liệu hoặc cài backdoor trên máy tính người dùng.
Các doanh nghiệp sử dụng Claude cần kiểm tra và tắt cross-device Dispatch nếu không cần thiết. Việc giám sát hoạt động của AI agent và kiểm soát quyền truy cập của tiện ích mở rộng trình duyệt là rất quan trọng để bảo vệ hệ thống.
Forever Security phát hiện lỗ hổng cho phép tiện ích mở rộng trình duyệt độc hại chạy mã trên máy tính người dùng thông qua tính năng Claude Dispatch. Lỗ hổng này xuất hiện do Dispatch cho phép gửi tác vụ từ claude.ai đến Claude Desktop ngay cả khi đã đăng nhập, tiềm ẩn nguy cơ thực hiện các hành động trái phép như cài đặt gói phần mềm.
Anthropic dự kiến loại bỏ Dispatch, nhưng các tính năng tương tự vẫn tồn tại trong Claude. Điều này đặc biệt quan trọng với các kỹ sư và doanh nghiệp Việt Nam đang sử dụng Claude, vì nó có thể dẫn đến xâm nhập hệ thống nếu không được bảo vệ đúng cách.
Claude Desktop là AI agent có thể thực thi lệnh trên máy tính đã cài đặt. Các nhà nghiên cứu phát hiện Dispatch chấp nhận phiên đăng nhập thông thường trên claude.ai, cho phép tiện ích mở rộng gửi lệnh đến Claude Desktop như thể người dùng tự thực hiện.
Theo Forever Security, Anthropic thông báo sẽ ngừng Dispatch vào cuối tháng 10. Tuy nhiên, trang trợ giúp của Dispatch vẫn chưa cập nhật thông tin này và cho biết người dùng Pro, Max, Ultra vẫn có thể sử dụng.
Tấn công hoạt động ra sao? Kẻ tấn công cần một tiện ích mở rộng có thể chạy script trên claude.ai và người dùng phải đăng nhập cả claude.ai và Claude Desktop với Dispatch được bật. Tiện ích mở rộng có thể là độc hại, bị xâm nhập hoặc có lỗ hổng bảo mật. Trong thử nghiệm, script trên claude.ai mở Dispatch và yêu cầu Claude cài đặt gói npm. Claude ban đầu từ chối, nhưng sau khi nhận được tin nhắn giả mạo giọng người dùng, nó đã thực hiện. Quá trình phê duyệt diễn ra trên trang web do tiện ích mở rộng kiểm soát, và script tự động nhấp “Allow” mỗi giây. Claude sau đó cài đặt gói npm, và script cài đặt mở ứng dụng Calculator. Các hành động nguy hiểm hơn như đánh cắp dữ liệu hoặc cài backdoor cũng có thể thực hiện được.
Các nhà nghiên cứu đã báo cáo lỗ hổng cho Anthropic vào tháng 5, nhưng nhận được phản hồi rằng đây là bản sao của một vấn đề đã được phát hiện trước đó. Họ cũng lưu ý rằng các tính năng khác của Claude như Claude Code Remote Control và Claude Cowork sessions cũng có thể bị khai thác tương tự.
Biện pháp phòng ngừa: Tắt cross-device Dispatch nếu không cần thiết. Kiểm tra quyền của tiện ích mở rộng trình duyệt và theo dõi các hoạt động bất thường của AI agent trên máy tính.
Câu hỏi thường gặp
Claude Dispatch là gì?
Dispatch là tính năng của Claude cho phép gửi tác vụ từ claude.ai đến Claude Desktop. Nó cho phép người dùng thực hiện các lệnh trên máy tính thông qua AI agent.
Lỗ hổng này hoạt động như thế nào?
Lỗ hổng cho phép tiện ích mở rộng trình duyệt độc hại gửi lệnh đến Claude Desktop, thực hiện các hành động trái phép trên máy tính người dùng. Kẻ tấn công cần một tiện ích mở rộng có thể chạy script và người dùng phải đăng nhập cả claude.ai và Claude Desktop.
Anthropic đã làm gì để khắc phục?
Anthropic dự kiến loại bỏ Dispatch vào cuối tháng 10. Tuy nhiên, các tính năng tương tự vẫn còn tồn tại trong Claude, đòi hỏi người dùng phải cẩn trọng.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc Anthropic loại bỏ Dispatch là một bước đi đúng hướng để giảm thiểu rủi ro. Tuy nhiên, các doanh nghiệp Việt Nam cần chủ động kiểm tra xem có sử dụng Dispatch hay không, và tắt tính năng này nếu không cần thiết. Điều đáng chú ý là các tính năng tương tự vẫn còn tồn tại, vì vậy việc giám sát hoạt động của AI agent và kiểm soát quyền truy cập của tiện ích mở rộng trình duyệt là rất quan trọng.