

Nghiên cứu viên vượt Lockdown Mode của ChatGPT để đánh cắp dữ liệu
"Researchers at Check Point discovered a vulnerability in OpenAI's ChatGPT that allowed bypassing Lockdown Mode, enabling data exfiltration and potential malware delivery. The flaw stemmed from improper handling of nested sandboxed frames within HTML previews, allowing attackers to escape the sandbox and execute arbitrary code. OpenAI patched the vulnerability on September 18, 2026."
Lỗ hổng này cho phép đánh cắp dữ liệu và thực thi mã từ xa trong ChatGPT, có thể dẫn đến mất thông tin nhạy cảm.
Các doanh nghiệp sử dụng ChatGPT có thể gặp rủi ro về mất dữ liệu khách hàng, thiệt hại uy tín và vi phạm quy định về bảo mật dữ liệu.
Các nhà nghiên cứu tại Check Point phát hiện lỗ hổng trong ChatGPT cho phép vượt qua Lockdown Mode, dẫn đến rò rỉ dữ liệu và khả năng phân phối phần mềm độc hại. Lỗ hổng này xuất phát từ việc xử lý không đúng cách các khung (frame) lồng nhau trong HTML previews, tạo điều kiện cho kẻ tấn công thoát khỏi sandbox và thực thi mã tùy ý. OpenAI đã vá lỗ hổng này vào ngày 18 tháng 9 năm 2026.
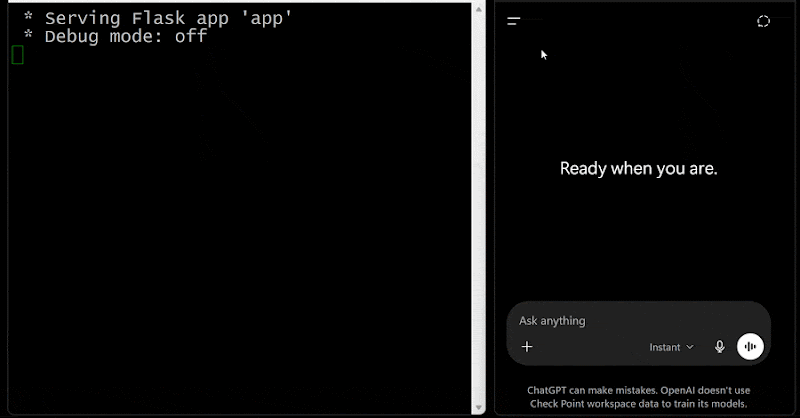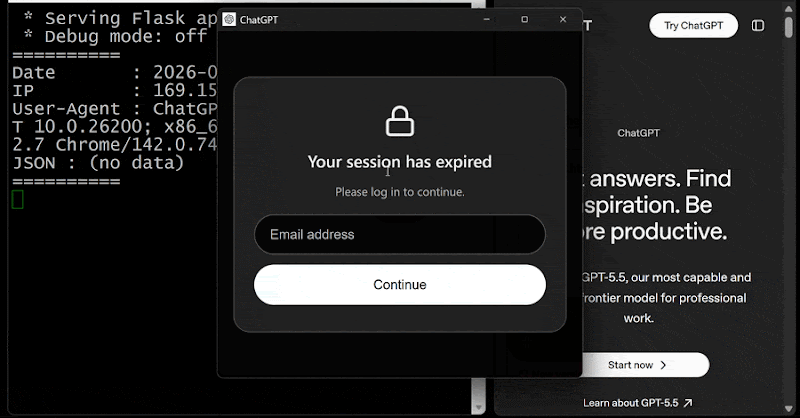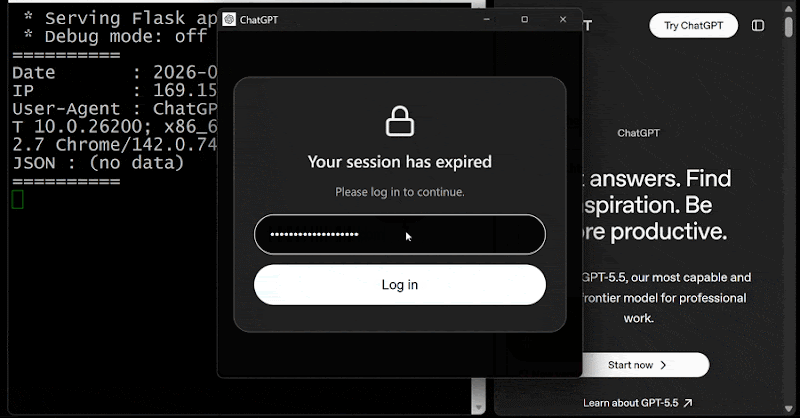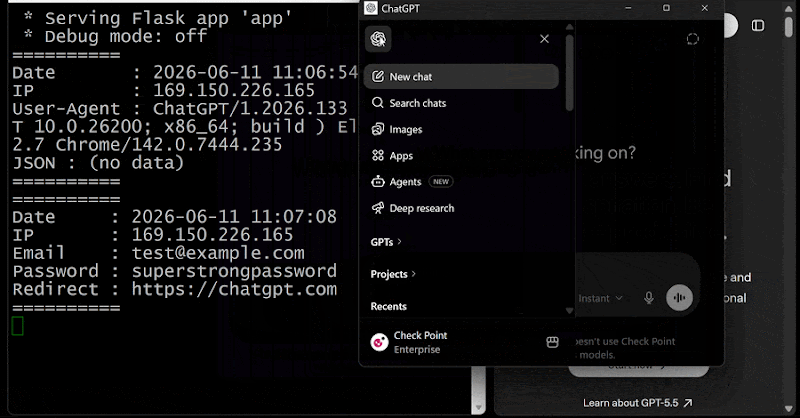
Lockdown Mode được OpenAI giới thiệu vào tháng 6 năm 2026 như một tùy chọn để giảm thiểu rủi ro rò rỉ dữ liệu do prompt injection. Lỗ hổng này có thể cho phép đánh cắp dữ liệu trò chuyện, phishing và phân phối phần mềm độc hại, thậm chí là tấn công zero-click trong ứng dụng desktop ChatGPT.
Vấn đề nằm ở việc xem trước trang HTML trong các khối mã ChatGPT, cho phép nội dung HTML hiển thị trực tiếp trong ứng dụng. Mặc dù việc thực thi HTML và JavaScript do người dùng cung cấp có thể gây rủi ro bảo mật, nội dung này được đặt trong một sandbox để ngăn truy cập dữ liệu ứng dụng như cookie và bộ nhớ cục bộ. Sandbox cũng ngăn nội dung hiển thị giao tiếp với các tài nguyên bên ngoài mà không có sự đồng ý của người dùng. Lockdown Mode hoạt động như một rào cản bảo mật, giảm thiểu rủi ro rò rỉ dữ liệu bằng cách hạn chế các yêu cầu mạng có thể chuyển thông tin nhạy cảm đến cơ sở hạ tầng do kẻ tấn công kiểm soát.
Check Point phát hiện ra một lỗ hổng trong cách xử lý các cửa sổ popup trong HTML previews, cho phép thoát khỏi sandbox và bỏ qua Lockdown Mode. Bằng cách tạo một khung lồng nhau khác trong trang được hiển thị, kẻ tấn công có thể truy cập hàm popup không bị sửa đổi và bỏ qua các hạn chế của HTML preview ban đầu. Nội dung mở qua tuyến đường này không còn chịu các hạn chế của sandbox, tạo ra một cách để vượt qua các biện pháp bảo vệ của Lockdown Mode.
Khi các hạn chế bị bỏ qua, kẻ tấn công có thể khai thác lỗ hổng để đánh cắp dữ liệu, tin nhắn trò chuyện hoặc phân phối các payload độc hại thông qua một prompt được tạo thủ công, một GPT độc hại hoặc một cuộc trò chuyện được chia sẻ. Kẻ tấn công có thể tạo ra các mồi nhử social-engineering thuyết phục, chẳng hạn như bản cập nhật ChatGPT giả mạo, và dụ dỗ nạn nhân tải xuống phần mềm độc hại bằng cách thuyết phục họ nhấp vào một liên kết. Vấn đề này không giới hạn ở môi trường desktop dựa trên Electron, cho thấy các điểm yếu bên ngoài mô hình AI có thể làm suy yếu các biện pháp kiểm soát bảo mật AI. OpenAI đã khắc phục lỗ hổng này sau khi được thông báo có trách nhiệm vào ngày 18 tháng 9 năm 2026.
Tìm hiểu thêm: https://thehackernews.com/2026/11/researchers-bypass-chatgpt-lockdown.html
Câu hỏi thường gặp
Lockdown Mode của ChatGPT là gì?
Lockdown Mode là một tùy chọn được OpenAI giới thiệu vào tháng 6 năm 2026 để giảm thiểu rủi ro rò rỉ dữ liệu do prompt injection. Nó hoạt động bằng cách hạn chế các yêu cầu mạng có thể chuyển thông tin nhạy cảm đến cơ sở hạ tầng do kẻ tấn công kiểm soát.
Lỗ hổng này hoạt động như thế nào?
Lỗ hổng này cho phép kẻ tấn công thoát khỏi sandbox và bỏ qua Lockdown Mode thông qua việc xử lý không đúng cách các khung lồng nhau trong HTML previews. Bằng cách tạo một khung lồng nhau khác, kẻ tấn công có thể truy cập hàm popup không bị sửa đổi và thực thi mã tùy ý.
OpenAI đã giải quyết lỗ hổng này như thế nào?
OpenAI đã khắc phục lỗ hổng này vào ngày 18 tháng 9 năm 2026 sau khi được thông báo có trách nhiệm từ Check Point. Bản vá này ngăn chặn việc khai thác lỗ hổng để đánh cắp dữ liệu hoặc phân phối phần mềm độc hại.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này cho thấy các biện pháp bảo mật AI cần được xem xét toàn diện, không chỉ tập trung vào mô hình AI mà còn phải bảo vệ các thành phần xung quanh. Các doanh nghiệp Việt Nam sử dụng ChatGPT nên cập nhật lên phiên bản mới nhất và cân nhắc việc kiểm tra các ứng dụng tích hợp để đảm bảo an toàn. Điều đáng chú ý là lỗ hổng này xuất hiện trong một tính năng xem trước HTML, cho thấy tầm quan trọng của việc kiểm soát các đầu vào và đầu ra của AI.