

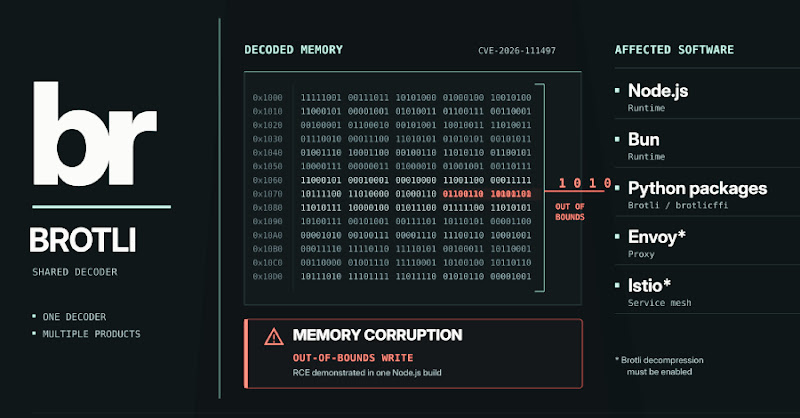
Lỗ hổng trong thư viện Brotli có thể dẫn đến RCE trên Node.js, Bun, Python và nhiều phần mềm khác
"A memory corruption vulnerability (CVE-2026-111497) exists in Google's Brotli decoder, impacting software like Node.js, Bun, Python packages, and Envoy proxies. This flaw allows crafted compressed data to potentially cause crashes, memory leaks, or remote code execution. Updates to affected software are required to mitigate the risk."
Lỗ hổng memory corruption trong thư viện Brotli có thể dẫn đến remote code execution (RCE), cho phép kẻ tấn công kiểm soát hệ thống bị ảnh hưởng.
Các doanh nghiệp sử dụng các phần mềm bị ảnh hưởng có thể gặp phải gián đoạn dịch vụ, mất dữ liệu hoặc tổn hại uy tín. Việc cập nhật lên phiên bản mới nhất là cần thiết để giảm thiểu rủi ro bảo mật.
Google vừa vá một lỗ hổng memory corruption (CVE-2026-111497) trong bộ giải mã Brotli, ảnh hưởng đến nhiều phần mềm như Node.js, Bun, các gói Python và proxy Envoy. Lỗ hổng này cho phép dữ liệu nén được tạo thủ công có thể gây ra sự cố, rò rỉ bộ nhớ hoặc thậm chí là remote code execution (RCE). Các bản cập nhật cho phần mềm bị ảnh hưởng là cần thiết để giảm thiểu rủi ro.
Với các kỹ sư và doanh nghiệp Việt Nam đang sử dụng các nền tảng này, việc cập nhật lên phiên bản mới nhất là quan trọng để tránh các cuộc tấn công tiềm ẩn. Lỗ hổng này có thể khai thác qua các phản hồi HTTP nén hoặc các yêu cầu tải lên được nén bằng Brotli.
Imperva researchers đã chứng minh khả năng thực thi mã trên một bản dựng Node.js chưa được vá. Tuy nhiên, chưa có bằng chứng về việc khai thác lỗ hổng này trong thực tế.
Lỗ hổng nằm trong mã C giải nén luồng Brotli, do đó ảnh hưởng đến bất kỳ phần mềm nào sử dụng mã này. Các bản vá đã được phát hành cho nhiều sản phẩm, bao gồm Node.js, Bun, Envoy, Istio và các gói Python như brotli và brotlicffi. Bảng sau đây liệt kê các phiên bản bị ảnh hưởng và phiên bản đã được vá:
| Product | Affected | Fixed in | |------------------|-------------------------|-----------------------| | Google Brotli | 1.0.3 to 1.2.0 | 1.0.10, 1.1.1, 1.2.1 | | Node.js | 22.x, 24.x, 26.x (trước vá) | 22.23.4, 24.22.1, 26.12.1 | | Bun | 1.4.3 and earlier | 1.4.4 | | Envoy | 1.39.2, 1.38.5, ... | 1.40.0, 1.39.3, ... | | Istio | 1.31.0 to 1.31.1, ... | 1.31.2, 1.30.6, ... | | Python Brotli | 1.2.0 and earlier | 1.2.1 | | Python brotlicffi | 1.2.0.x and earlier | 1.2.1.0 |
Để giảm thiểu rủi ro, hãy cập nhật lên phiên bản mới nhất và khởi động lại dịch vụ. Nếu không thể cập nhật ngay lập tức, hãy tắt tính năng giải nén Brotli cho các yêu cầu không đáng tin cậy.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng chú ý vì nó ảnh hưởng đến nhiều phần mềm phổ biến. Các doanh nghiệp Việt Nam sử dụng Node.js hoặc Python trong các ứng dụng web của họ nên ưu tiên cập nhật. Điều đáng chú ý là lỗ hổng đã được sửa trong mã nguồn Brotli từ tháng 2, nhưng bản vá bảo mật mới chỉ được phát hành vào tháng 10. Điều này cho thấy tầm quan trọng của việc theo dõi các bản vá bảo mật thường xuyên.