

Lỗ hổng Broadcom Wi-Fi cho phép tấn công từ xa, chiếm quyền root trên router
"A vulnerability in Broadcom's Wi-Fi Protected Setup (WPS) implementation allows attackers within radio range to execute arbitrary code as root on affected routers. The flaw stems from improper handling of fragmented WPS messages, impacting potentially millions of devices. No CVE has been assigned and Broadcom has not issued a patch for older devices, deeming them unfixable."
Lỗ hổng này cho phép thực thi mã từ xa với quyền root trên router, gây ra mất kiểm soát thiết bị và rò rỉ thông tin.
Các doanh nghiệp có thể gặp phải gián đoạn dịch vụ, mất dữ liệu và thiệt hại uy tín do router bị xâm nhập. Chi phí thay thế thiết bị cũng là một yếu tố cần cân nhắc.
Broadcom xác nhận lỗ hổng trong phần mềm Wi-Fi Protected Setup (WPS) cho phép kẻ tấn công trong phạm vi sóng Wi-Fi thực thi mã lệnh với quyền root trên router. Nhà nghiên cứu Quentin Kaiser công bố chi tiết tấn công ngày 16 tháng 10.
Đây là vấn đề nghiêm trọng với các doanh nghiệp và người dùng Việt Nam sử dụng router Broadcom, vì kẻ tấn công có thể chiếm quyền điều khiển thiết bị mà không cần mật khẩu mạng.
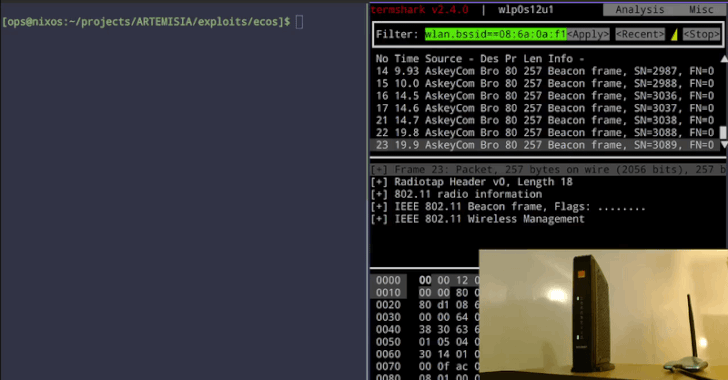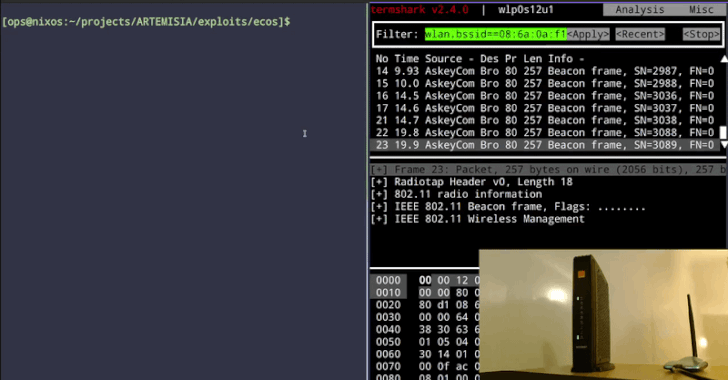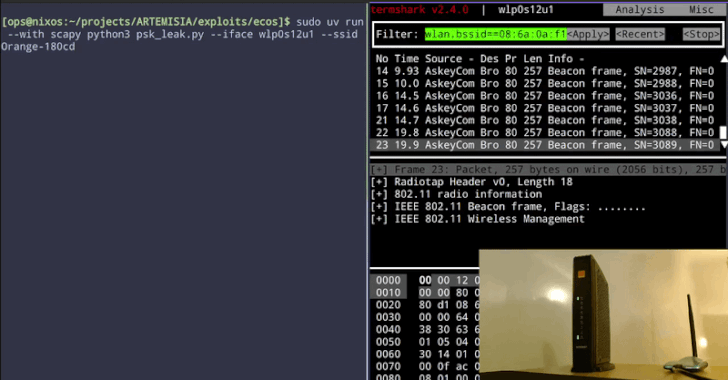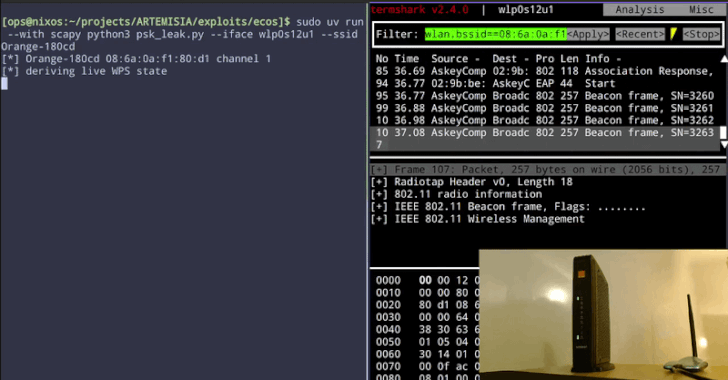
Lỗ hổng nằm ở cách Broadcom xử lý các gói tin WPS bị phân mảnh. Kẻ tấn công có thể gửi các gói tin được tạo đặc biệt để làm hỏng bộ nhớ router. Từ đó, chúng có thể đọc bộ nhớ hoặc thực thi mã độc. Kaiser đã chứng minh khai thác thành công trên các gateway của Orange Belgium và Proximus, bao gồm cả việc đọc mật khẩu Wi-Fi và mở shell truy cập từ xa.
Broadcom ước tính hàng triệu thiết bị trên toàn thế giới bị ảnh hưởng. Các chip dễ bị tấn công bao gồm dòng eCos (BCM3380, BCM3383, BCM33834) và Linux (BCM3390, BCM65xx, BCM68xx). Broadcom cho rằng các thiết bị eCos không thể vá được, gọi đây là lỗi "forever day".
Kaiser phát hiện lỗ hổng trên các gateway của Proximus, Orange Belgium và VOO tại Bỉ. Danh sách các thiết bị có thể bị ảnh hưởng, bao gồm cả Cisco, Huawei và ARRIS, vẫn chưa được xác nhận đầy đủ. Hiện tại, chưa có CVE nào được gán cho lỗ hổng này, và Broadcom từ chối công bố thông tin.
Câu hỏi thường gặp
Wi-Fi Protected Setup (WPS) là gì?
WPS là một tính năng cho phép thiết bị kết nối với mạng Wi-Fi mà không cần nhập mật khẩu. Tuy nhiên, WPS có nhiều lỗ hổng bảo mật và thường bị khuyến cáo tắt đi.
Các thiết bị nào bị ảnh hưởng bởi lỗ hổng này?
Các router và điểm truy cập sử dụng chip Broadcom, đặc biệt là các dòng BCM3380, BCM3383, BCM33834, BCM3390, BCM65xx và BCM68xx, có thể bị ảnh hưởng.
Có bản vá nào cho lỗ hổng này không?
Không có bản vá cho các thiết bị sử dụng chip eCos. Broadcom khuyến nghị thay thế các thiết bị này. Các thiết bị Linux có thể được vá nếu nhà sản xuất cập nhật phần mềm Wi-Fi.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng lo ngại với các doanh nghiệp Việt Nam sử dụng router Broadcom trong mạng nội bộ. Việc không có bản vá cho các thiết bị eCos khiến việc thay thế thiết bị là giải pháp duy nhất. Các doanh nghiệp nên kiểm tra firmware của router và cân nhắc nâng cấp lên các thiết bị mới hơn nếu có thể. Điều đáng chú ý là việc khai thác lỗ hổng này không yêu cầu kết nối internet, làm tăng nguy cơ tấn công từ các đối tượng gần đó.