

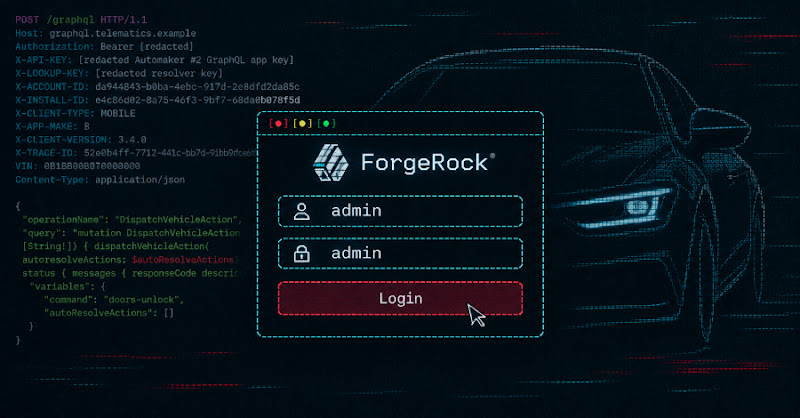
Mật khẩu 'admin:admin' mặc định giúp hacker kiểm soát xe của hai hãng
"Researchers exploited default 'admin:admin' credentials on ForgeRock/Ping Identity servers used by two automakers to gain access to customer accounts. This allowed them to unlock and start vehicles via the mobile apps, demonstrating a critical vulnerability in identity management configurations. No CVE was assigned as the issue stemmed from misconfiguration, not a software flaw."
Lỗ hổng cho phép truy cập trái phép vào tài khoản người dùng và điều khiển từ xa các chức năng quan trọng của xe, gây ra rủi ro an ninh nghiêm trọng.
Sự cố này có thể gây thiệt hại uy tín cho các hãng xe và dẫn đến tốn kém chi phí khắc phục hậu quả, bao gồm cả chi phí bồi thường cho khách hàng.
Hai nhà nghiên cứu bảo mật đã khai thác mật khẩu 'admin:admin' mặc định trên hệ thống ForgeRock/Ping Identity của hai hãng xe hơi. Việc này cho phép họ truy cập tài khoản khách hàng, mở khóa và khởi động xe thông qua ứng dụng di động. Đây là lỗ hổng nghiêm trọng trong cấu hình quản lý danh tính.
Không có mã CVE nào được gán cho sự cố này vì nguyên nhân là do cấu hình sai, không phải lỗi phần mềm. Các nhà nghiên cứu đã thử nghiệm trên xe của chính họ và chủ xe đồng ý ở Mỹ vào tháng 2 năm 2026. Hệ thống đã được khắc phục khoảng hai giờ sau khi báo cáo.
Shubham Shah và Sam Curry công bố kết quả nghiên cứu vào cuối tuần trước. Họ bắt đầu với ứng dụng của hai hãng xe, cả hai đều sử dụng nền tảng ForgeRock để đăng nhập. Nền tảng này gồm hai phần: một cho đăng nhập và một, gọi là OpenIDM, lưu trữ thông tin khách hàng.
OpenIDM đi kèm với bảng điều khiển quản trị viên tích hợp, được hỗ trợ bởi công cụ Apache Felix. Hướng dẫn bảo mật của ForgeRock khuyến nghị gỡ bỏ hoặc bảo vệ bảng điều khiển này trước khi đưa vào sử dụng vì nó lưu trữ mật khẩu riêng biệt. Tuy nhiên, trên các máy chủ này, bảng điều khiển vẫn tồn tại và sử dụng mật khẩu mặc định: 'admin' cho cả tên người dùng và mật khẩu.
Bảng điều khiển bị chặn khỏi internet công cộng, nhưng edge bảo vệ trang web và phần mềm Java phía sau lại hiểu khác về cùng một địa chỉ web. Bằng cách thêm ký tự mã hóa và ký tự bổ sung, các nhà nghiên cứu khiến edge coi yêu cầu là tệp tĩnh vô hại, trong khi máy chủ lại coi đó là đường dẫn đến bảng điều khiển. Mật khẩu mặc định giúp họ hoàn thành việc khai thác. Chi tiết kỹ thuật có trong phân tích kỹ thuật.
Trong bảng điều khiển, họ sử dụng trình lập lịch tích hợp để chạy các tập lệnh nhỏ, thực thi mã của riêng họ trên máy chủ danh tính. Điều này cho phép họ truy cập dòng lệnh trên máy chủ lưu trữ thông tin khách hàng của cả hai hãng xe. Họ thay đổi địa chỉ email và mật khẩu của một tài khoản mục tiêu, đăng nhập bằng ứng dụng thông thường và nhận được cùng access token mà ứng dụng thực tế sử dụng.
Những token này là chìa khóa để điều khiển xe. Sử dụng lệnh xe của tài khoản, họ đã mở khóa cửa và khởi động động cơ của một chiếc xe thử nghiệm, với chủ xe đứng cạnh đó, sau đó dừng động cơ và khóa cửa lại.
Các nhà nghiên cứu đã cẩn thận trong quá trình thử nghiệm. Họ chỉ thực hiện các lệnh điều khiển xe trên xe mà họ sở hữu hoặc được phép sử dụng. Họ cho biết họ “chỉ kiểm tra toàn bộ chuỗi trên tài khoản và xe ở Hoa Kỳ”.
Shubham Shah cũng công bố một cuộc tấn công khác vào hệ thống Úc của cùng hai hãng xe. Ở đó, lỗ hổng là do thông tin đăng nhập quản trị viên cho máy chủ danh tính bị bỏ lại trong mã ứng dụng, dành cho mục đích thử nghiệm. Ông đã trình bày chi tiết chuỗi tấn công Úc trong một bài đăng riêng biệt.
Với cả hai cuộc tấn công, các nhà nghiên cứu cho biết họ có thể gửi lệnh mở khóa và khởi động động cơ đến xe của các hãng xe ở Úc, Hoa Kỳ và Canada. Bài đăng thứ hai không ghi rõ ngày hệ thống Úc được khắc phục.
Cuộc tấn công ít để lại dấu vết cho chủ xe. Việc thay đổi email và mật khẩu không đăng xuất chủ xe khỏi ứng dụng và các nhà nghiên cứu có thể chuyển hướng cảnh báo tài khoản đến điện thoại của họ, ngăn không cho chủ xe nhận được thông báo.
Câu hỏi thường gặp
ForgeRock là gì?
ForgeRock là một nền tảng quản lý danh tính, hiện thuộc sở hữu của Ping Identity. Nó được sử dụng để xác thực và quản lý quyền truy cập của người dùng vào các ứng dụng và hệ thống.
Tại sao mật khẩu mặc định lại gây ra lỗ hổng?
Mật khẩu mặc định 'admin:admin' được sử dụng cho bảng điều khiển quản trị viên của ForgeRock. Việc không thay đổi mật khẩu này cho phép kẻ tấn công dễ dàng truy cập vào hệ thống và thực hiện các hành động trái phép.
Các nhà nghiên cứu đã làm gì sau khi truy cập vào hệ thống?
Các nhà nghiên cứu đã thay đổi địa chỉ email và mật khẩu của một tài khoản mục tiêu, sau đó sử dụng các lệnh xe để mở khóa và khởi động động cơ của một chiếc xe thử nghiệm.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này cho thấy tầm quan trọng của việc cấu hình bảo mật đúng cách cho các hệ thống quản lý danh tính. Các doanh nghiệp Việt Nam sử dụng các nền tảng tương tự cần kiểm tra kỹ lưỡng cấu hình và thay đổi mật khẩu mặc định ngay lập tức. Điều đáng chú ý là việc khai thác không liên quan đến lỗi phần mềm mà là do cấu hình sai, do đó việc cập nhật phần mềm không giải quyết được vấn đề này.