

Lỗ hổng Atlassian Data Center bị khai thác chỉ sau khi công bố chi tiết
"A critical arbitrary file access vulnerability, CVE-2026-21589 (CVSS 9.3), was disclosed in multiple Atlassian Data Center products, including Bitbucket, Confluence, Jira, Bamboo, Crowd, Crucible, and Fisheye. Attackers began exploiting the flaw within two hours of public technical details, using path resolution behavior to retrieve sensitive files such as web.xml and, in some cases, credentials from crowd.properties; Atlassian released fixed versions and recommended immediate mitigation via internet exposure reduction, WAF rules, and rewrite-rule blocks."
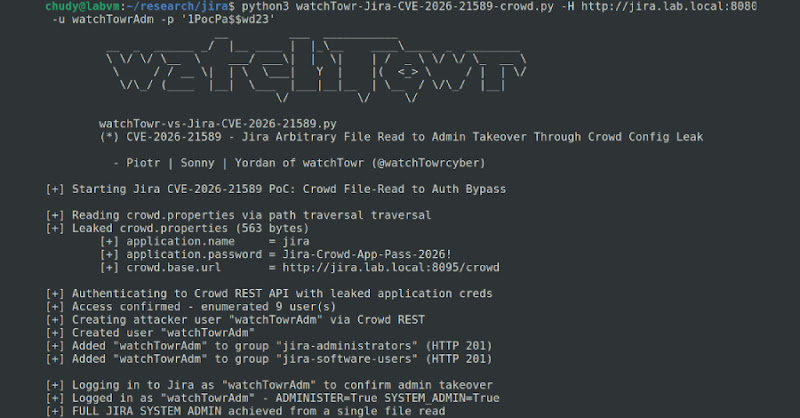
Rủi ro thực thi khai thác sớm đã được ghi nhận; có thể dẫn đến đọc tệp nhạy cảm và lộ thông tin xác thực. Nếu crowd.properties bị truy cập, kẻ tấn công có thể mở rộng quyền trong hệ thống.
Có thể gây lộ dữ liệu nội bộ, ảnh hưởng quản trị người dùng và làm gián đoạn vận hành các hệ thống Atlassian Data Center. Tổ chức cần vá khẩn cấp để giảm nguy cơ bị quét và khai thác hàng loạt.
Một lỗ hổng truy cập tệp tùy ý nghiêm trọng, được theo dõi là CVE-2026-21589 với điểm CVSS 9.3, đã ảnh hưởng đến nhiều sản phẩm Atlassian Data Center như Bitbucket, Confluence, Jira Service Management, Jira Software, Bamboo, Crowd, Crucible và Fisheye. Theo thông tin công bố, kẻ tấn công không cần xác thực có thể lợi dụng cơ chế xử lý đường dẫn để đọc một số tệp trong thư mục gốc của ứng dụng, bao gồm cả web.xml và trong một số cấu hình có thể là crowd.properties chứa thông tin xác thực.
Atlassian cho biết các bản vá đã có sẵn cho từng sản phẩm bị ảnh hưởng, đồng thời khuyến nghị triển khai ngay các biện pháp giảm thiểu tạm thời: gỡ dịch vụ khỏi Internet công khai, áp dụng quy tắc WAF, chặn yêu cầu bằng Tomcat RewriteValve cho Confluence/JSM/Jira/Bamboo/Crowd, và thêm quy tắc vào urlrewrite.xml đối với Bitbucket.
Dữ liệu đo từ xa cho thấy đã có 15 lần khai thác thử từ 3 địa chỉ IP khác nhau, và hoạt động này bắt đầu chỉ 2 giờ sau khi chi tiết kỹ thuật được công bố. Với mức độ nghiêm trọng cao và dấu hiệu khai thác sớm, các tổ chức nên ưu tiên vá ngay và rà soát khả năng lộ tệp cấu hình, token hoặc khóa xác thực.