

Lỗ hổng trong tiện ích Adobe Acrobat (Chrome) có thể rò rỉ dữ liệu WhatsApp Web qua lệnh từ trang độc hại
"Researchers disclosed a now-patched vulnerability chain in the Adobe Acrobat Chrome extension, tracked as CVE-2026-48294 (CVSS 7.4), that could let a malicious site read session-bound data from WhatsApp Web and other origins. The flaw affected extension versions up to 26.5.2.2 and required user interaction; exploitation could expose chat lists, contact names, message previews, profile names, and visible conversation text by bypassing same-origin protections."
Nguy cơ rò rỉ dữ liệu phiên và nội dung hiển thị từ WhatsApp Web khi kẻ tấn công bypass same-origin policy; cần tương tác người dùng để kích hoạt. Tác động chính là đọc dữ liệu chat/tiếp xúc từ bối cảnh đã đăng nhập.
Có thể gây gián đoạn niềm tin và rủi ro tuân thủ dữ liệu cá nhân nếu người dùng bị khai thác, đặc biệt với tổ chức có nhiều người cài Adobe Acrobat extension. Biện pháp giảm thiểu chủ yếu là cập nhật nhanh và kiểm soát việc cài đặt/nguồn truy cập liên kết.
Các nhà nghiên cứu đã công bố chi tiết một chuỗi lỗ hổng đã được vá trong Adobe Acrobat Chrome extension (ID: efaidnbmnnnibpcajpcglclefindmkaj). Vấn đề được theo dõi là CVE-2026-48294 với CVSS 7.4, thuộc nhóm UXSS-class cross-origin data disclosure. Lỗ hổng ảnh hưởng đến các phiên bản tiện ích trước và bao gồm 26.5.2.2.
Theo mô tả, kẻ tấn công có thể bypass same-origin policy để đọc dữ liệu gắn với phiên đăng nhập trên WhatsApp Web và các nguồn khác. Điều kiện khai thác yêu cầu tương tác của người dùng: nạn nhân phải truy cập một URL được chế tạo hoặc tương tác với trang bị xâm nhập để kích hoạt luồng mã lỗi.
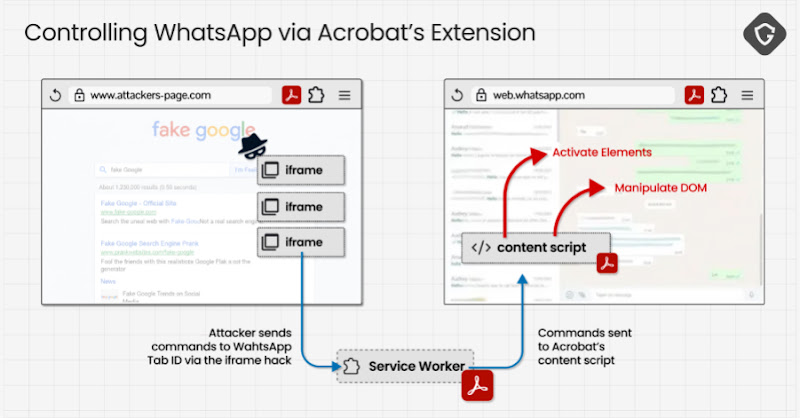
Chuỗi tấn công được gọi là HermeticReader: trang do kẻ tấn công điều khiển gọi iframe từ tài nguyên tiện ích, bật cơ chế tích hợp (feature flag “floodgate-add”), mở WhatsApp Web ở nền, rồi tiêm form POST vào DOM của WhatsApp để trích xuất nội dung hiển thị. Kết quả có thể bao gồm danh sách chat, tên liên hệ, message preview, tên hồ sơ và văn bản cuộc hội thoại đang mở.
Khuyến nghị: cập nhật tiện ích lên bản đã vá, rà soát chính sách cho phép cài extension, và hạn chế người dùng truy cập liên kết không tin cậy.