

LiteLLM 1.107.0 bị tấn công chuỗi cung ứng: Đánh cắp thông tin đăng nhập qua hook khởi động Python
"The LiteLLM 1.107.0 package was compromised and distributed via PyPI and container images, enabling automatic execution of malicious code upon Python interpreter initialization. The payload collected credentials from developer tools, cloud environments, and browsers, and attempted to exfiltrate sensitive data. Recovery requires addressing the affected Python environment, processes, and potentially compromised credentials, not just package removal."
Vụ tấn công này cho thấy nguy cơ bảo mật chuỗi cung ứng phần mềm cao, đặc biệt với các gói Python được sử dụng rộng rãi. Việc đánh cắp thông tin đăng nhập có thể dẫn đến mất dữ liệu và lộ thông tin nhạy cảm.
Các doanh nghiệp sử dụng LiteLLM có thể phải đối mặt với chi phí đáng kể để điều tra và khắc phục sự cố, cũng như bồi thường thiệt hại nếu dữ liệu bị đánh cắp. Việc gián đoạn hoạt động cũng là một rủi ro tiềm ẩn.
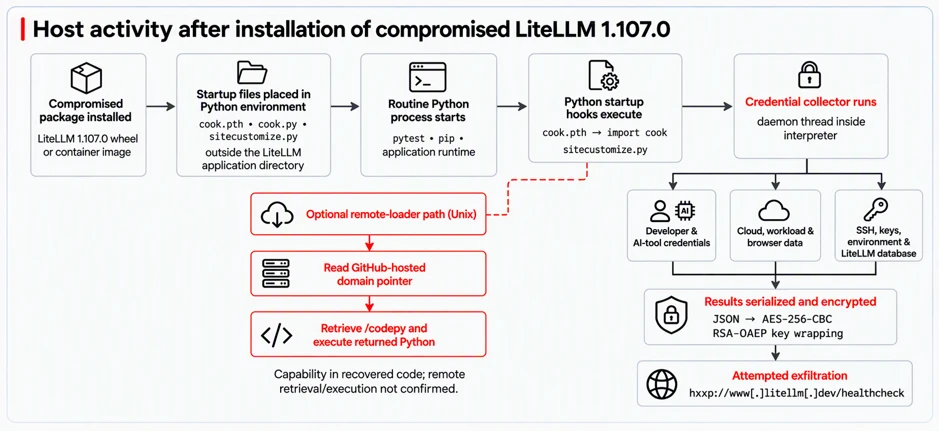
Ngày 21 tháng 10 năm 2026, phiên bản LiteLLM 1.107.0 đã bị xâm nhập và phát tán qua PyPI (Python Package Index) cũng như các container image. Gói độc hại này thêm các file tự động thực thi khi Python khởi động, ngay cả khi ứng dụng không import LiteLLM.
Với các doanh nghiệp Việt Nam sử dụng LiteLLM làm gateway giữa ứng dụng và các nhà cung cấp mô hình AI, đây là một cảnh báo về rủi ro bảo mật chuỗi cung ứng. Việc kiểm tra và vá các môi trường Python là cần thiết.
Microsoft đã phân tích hai cách thức thực thi của gói độc hại: một trình thu thập thông tin đăng nhập thông qua mở rộng đường dẫn và một loader hướng đến Unix thông qua cấu hình site-specific. Trình thu thập này nhắm mục tiêu vào thông tin xác thực từ các công cụ phát triển, ứng dụng AI, môi trường đám mây, trình duyệt và cơ sở hạ tầng. Một module cơ sở dữ liệu riêng biệt cũng cố gắng đọc các bản ghi cấu hình mô hình và thông tin đăng nhập từ proxy LiteLLM.
Các quan sát trên Windows và macOS khớp với hành vi khám phá, mã hóa và kết nối ra ngoài của trình thu thập. Trong một trường hợp, việc chạy Python để cài đặt một dependency không liên quan đã kích hoạt trình thu thập. Điều này có nghĩa là việc kiểm tra sự hiện diện của gói độc hại không nên thực hiện bằng cách khởi động Python hoặc pip trong môi trường nghi ngờ.
Bài viết này giải thích cơ chế khởi động, các thông tin đăng nhập mà payload có thể truy cập và bằng chứng mà các nhà phòng thủ có thể sử dụng để điều tra. Nó cũng cung cấp thông tin phát hiện của Microsoft Defender, các truy vấn tìm kiếm nâng cao và hướng dẫn khôi phục. Việc gỡ cài đặt gói hoặc release tag là không đủ; các tổ chức phải giải quyết môi trường Python bị ảnh hưởng, bất kỳ tiến trình nào còn sót lại và các thông tin đăng nhập có thể bị xâm phạm. https://msrc.microsoft.com/blog/2024/11/07/inside-the-litellm-1-107-0-supply-chain-compromise-credential-theft-through-python-startup-hooks/
Góc nhìn của Orange Cloud
Theo chúng tôi, vụ tấn công này cho thấy tầm quan trọng của việc kiểm soát chặt chẽ các dependency trong dự án Python. Các doanh nghiệp nên sử dụng virtual environment và dependency pinning để giảm thiểu rủi ro. Điều đáng chú ý là, việc chỉ gỡ cài đặt gói độc hại là chưa đủ; cần kiểm tra kỹ lưỡng các thông tin đăng nhập có thể đã bị đánh cắp và thực hiện các biện pháp bảo mật cần thiết.