

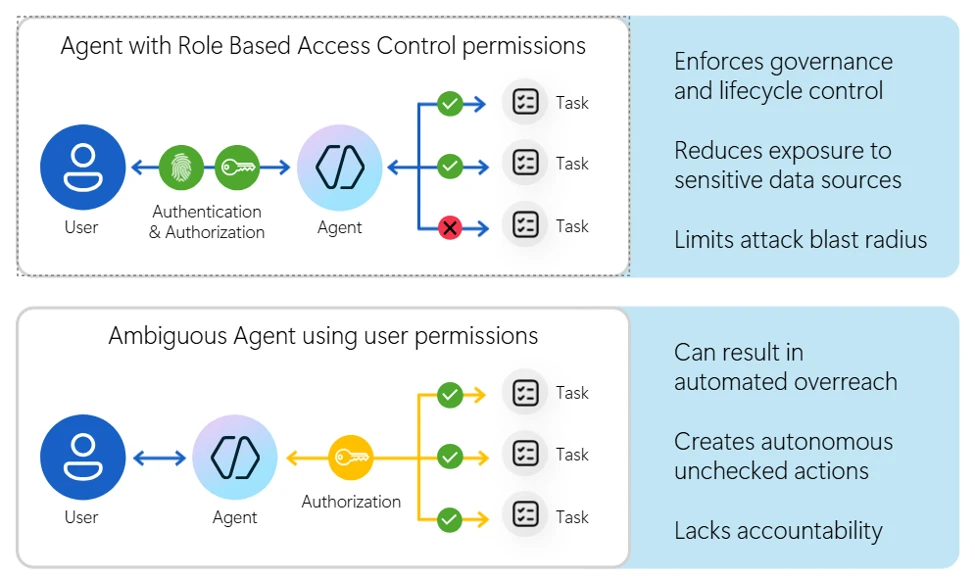
Nguyên tắc least privilege cho AI agents: danh tính, RBAC và ràng buộc công cụ
"The article describes security risks introduced by AI agents that operate across systems with broad or poorly scoped permissions, including unauthorized data access, unintended writes or deletions, privilege escalation, and weak auditability. It recommends treating agents as first-class principals with dedicated identities, least-privilege RBAC, explicit scope boundaries, safe tool allowlists, just-in-time elevation, and end-to-end logging and revocation controls to reduce impact and improve accountability."
Tác động bảo mật đáng kể do nguy cơ truy cập dữ liệu ngoài phạm vi, thao tác ghi/xóa ngoài ý muốn và giảm khả năng truy vết khi mô hình identity–RBAC không rõ ràng.
Có thể gây gián đoạn vận hành và tăng chi phí xử lý sự cố do điều tra chậm vì thiếu auditability, đồng thời làm tăng rủi ro tuân thủ khi phạm vi truy cập không được kiểm soát.
Bài viết phân tích các rủi ro bảo mật khi AI agents thực thi chuỗi hành động trên nhiều hệ thống mà không có mô hình identity và authorization được quản trị chặt chẽ. Khi agent thiếu managed identity hoặc được gán RBAC quá rộng, tác nhân có thể truy cập/sửa đổi dữ liệu nhạy cảm ngoài phạm vi dự kiến, gây unintended writes or deletions, tạo điều kiện privilege escalation và làm suy giảm khả năng auditability trong điều tra sự cố.
Tác giả nhấn mạnh cần coi mỗi agent như một first-class principal: có danh tính riêng được quản lý vòng đời, vai trò được chỉ định rõ ràng và giới hạn theo ranh giới tài nguyên/dữ liệu/hoạt động. Các ví dụ thực tế gồm việc cấp vai trò “Reader” ban đầu rồi mở rộng workflow sang thao tác ghi mà không thiết kế lại quyền; hoặc kết hợp quyền truy cập nhiều công cụ (email, tệp, ticketing, kho mã) khiến agent có thể tương quan dữ liệu và thực hiện hành động không ai phê duyệt theo tổng thể.
Khuyến nghị triển khai theo nhiều lớp: dùng least-privilege, task-based roles, áp dụng safe tool binding qua tool allowlists cho hành động rủi ro cao, sử dụng just-in-time (JIT) elevation cho quyền tạm thời, và đảm bảo end-to-end logging (agent identity, role, scope, resource, action, “on behalf of”, timestamp, correlation IDs). Đồng thời cần kiểm thử quy trình revocation/recovery, rà soát quyền định kỳ và phân tích rủi ro theo chuỗi quyền tổng hợp.