

Langflow: Lỗ hổng RCE nghiêm trọng bị khai thác trong 1423 lần thử
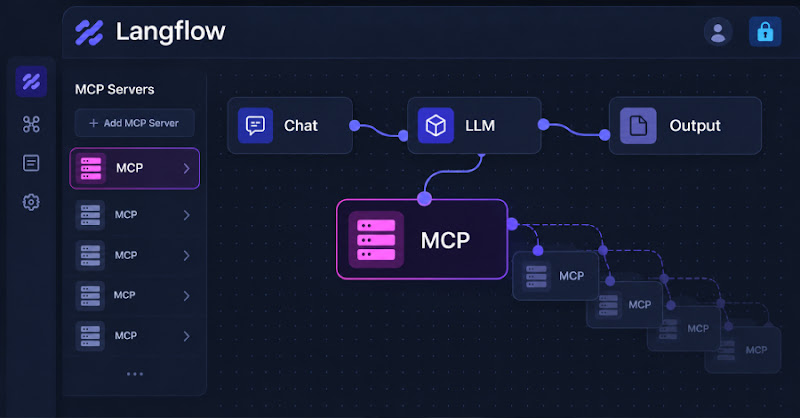
"Langflow versions prior to 1.9.0 are vulnerable to CVE-2026-105740, a critical authenticated Remote Code Execution (RCE) flaw. An attacker can execute arbitrary OS commands by adding a malicious MCP server with the 'stdio' transport. Exploitation attempts have been observed in the wild, with over 1,400 attempts recorded since September 19, 2026."
Lỗ hổng RCE cho phép kẻ tấn công thực thi mã tùy ý trên máy chủ, dẫn đến xâm nhập hệ thống.
Các doanh nghiệp sử dụng Langflow có thể gặp phải mất dữ liệu, gián đoạn dịch vụ và thiệt hại uy tín do lỗ hổng này.
Langflow, nền tảng phát triển ứng dụng AI mã nguồn mở, có lỗ hổng thực thi mã từ xa (RCE) nghiêm trọng (CVE-2026-105740) trong các phiên bản trước 1.9.0. Kẻ tấn công có thể thực thi lệnh hệ điều hành tùy ý bằng cách thêm một máy chủ MCP độc hại với giao thức 'stdio'.
Previdian ghi nhận hơn 1400 nỗ lực khai thác kể từ 19/9/2026. Lỗ hổng này cho phép người dùng đã xác thực thực thi lệnh trên máy chủ mà không cần quyền quản trị. Điều này có thể dẫn đến xâm nhập hoàn toàn hệ thống, đánh cắp thông tin môi trường và cài đặt backdoor.
Kẻ tấn công khai thác lỗ hổng bằng cách đăng nhập với tài khoản thông thường, thêm máy chủ MCP độc hại qua POST request đến /api/v2/mcp/servers/{server_name}, và kích hoạt lỗ hổng bằng GET request đến /api/v2/mcp/servers?action_count=true. Một số payload được ghi nhận bao gồm trích xuất biến môi trường và thử nghiệm các lệnh đơn giản như id và whoami. Địa chỉ IP 192.255.229[.]92 được xác định là nguồn gốc của nhiều hoạt động khai thác, cũng liên quan đến các lỗ hổng khác trong Flowise (CVE-2026-69255, CVE-2026-55255, CVE-2026-9198, CVE-2026-0768).
Langflow khuyến nghị nâng cấp lên phiên bản đã vá lỗi, tắt đăng nhập tự động (auto-login), sử dụng mật khẩu mạnh và theo dõi nhật ký xác thực. Họ cũng đã khắc phục một lỗ hổng tương tự (CVE-2026-105697) vào tháng trước. [https://therecord.media/langflow-rce-flaw-targeted-in-honeypot-exploit-attempts]
Câu hỏi thường gặp
CVE-2026-105740 là gì?
CVE-2026-105740 là một lỗ hổng thực thi mã từ xa (RCE) trong Langflow, cho phép kẻ tấn công thực thi lệnh hệ điều hành trên máy chủ.
Phiên bản Langflow nào bị ảnh hưởng?
Các phiên bản Langflow trước 1.9.0 bị ảnh hưởng bởi lỗ hổng này. Nâng cấp lên phiên bản 1.9.0 hoặc mới hơn sẽ khắc phục.
Kẻ tấn công khai thác lỗ hổng này như thế nào?
Kẻ tấn công có thể thêm một máy chủ MCP độc hại với giao thức 'stdio' để thực thi lệnh hệ điều hành.
Góc nhìn của Orange Cloud
Theo chúng tôi, lỗ hổng này đặc biệt đáng chú ý với các doanh nghiệp Việt Nam đang sử dụng Langflow để phát triển ứng dụng AI. Việc nâng cấp lên phiên bản 1.9.0 trở lên là cần thiết để giảm thiểu rủi ro. Điều đáng chú ý là các cuộc tấn công đã diễn ra, cho thấy lỗ hổng này đang bị khai thác tích cực.