

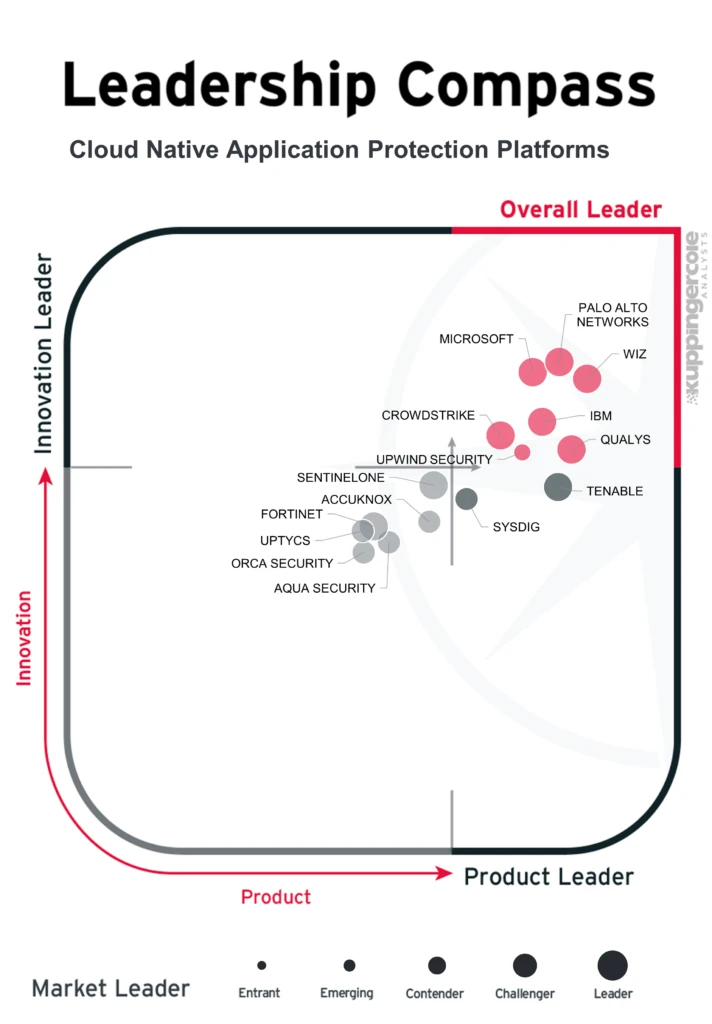
KuppingerCole xếp Microsoft là “Leader” trong báo cáo CNAPP 2026
"KuppingerCole's 2026 CNAPP Leadership Compass names Microsoft a Leader across Overall, Product, Innovation, and Market for its Defender for Cloud platform. The report highlights CNAPP's shift toward unified cloud and AI security, with Microsoft emphasizing attack path analysis, AI security posture management, runtime protection, and integrated remediation across cloud, identity, data, and AI environments."
Báo cáo tập trung vào việc giảm rủi ro bằng cách chuyển từ danh sách cảnh báo sang quản trị theo attack path và ưu tiên theo exploitability; đồng thời nhấn mạnh runtime protection và quản trị AI security posture management như các trụ cột.
Việc hợp nhất góc nhìn rủi ro giữa cloud, ứng dụng và AI có thể giúp giảm thời gian điều tra/khắc phục và giảm nhiễu vận hành SOC nhờ tương quan tín hiệu và tự động hóa quy trình điều tra–remediation.
KuppingerCole vừa công bố Leadership Compass: Cloud Native Application Protection Platforms (CNAPP) năm 2026, trong đó xếp Microsoft là Leader ở cả bốn hạng mục Overall, Product, Innovation và Market cho nền tảng Microsoft Defender for Cloud. Báo cáo nhấn mạnh xu hướng CNAPP đang chuyển từ việc hợp nhất công cụ bảo mật đám mây sang vai trò nền tảng kiểm soát rủi ro cho doanh nghiệp AI-native, bao gồm quản trị AI security posture management, runtime protection, attack path analysis, và khả năng phát hiện/phản hồi tích hợp.
Theo nội dung báo cáo, thách thức của tổ chức hiện nay không chỉ là thấy “posture” hay “visibility”, mà là xác định cách các cấu hình sai, danh tính và dữ liệu kết hợp thành attack paths có thể bị khai thác. Một điểm được nêu là 94% nền tảng được đánh giá có khả năng phát hiện active exploitation của các attack path phức tạp mà chúng mô tả.
Về mặt kỹ thuật, bài viết mô tả cách Defender for Cloud dùng Cloud Security Graph để tương quan tín hiệu đa miền (posture, identity, data, network, workload) và ưu tiên theo exploitability. Đồng thời, nền tảng đưa quản trị rủi ro AI vào cùng mô hình rủi ro đám mây và dùng AI để hỗ trợ điều tra, ưu tiên, hướng dẫn khắc phục và tự động hóa quy trình.
Khuyến nghị cho đội bảo mật: đánh giá khả năng tương quan ngữ cảnh giữa cloud–runtime–identity–data–AI, kiểm tra việc ưu tiên theo mức độ khai thác, và xem AI có hỗ trợ điều tra/khắc phục hay chỉ dừng ở phát hiện.