

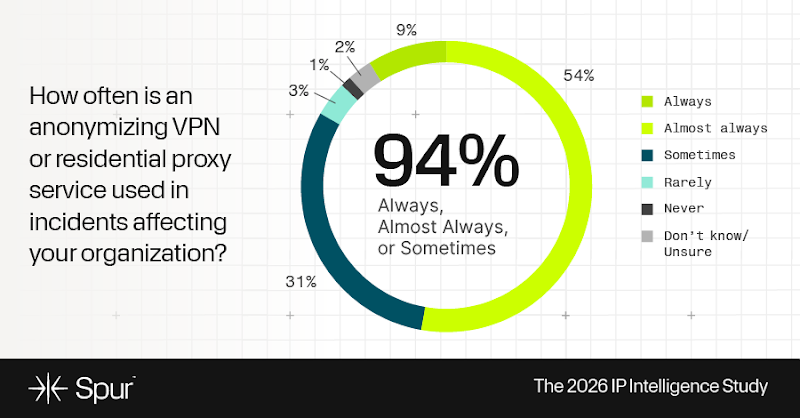
Khảo sát: 94% sự cố liên quan hạ tầng ẩn danh, đội ngũ vẫn thiên về phản ứng
"A survey of more than 200 security practitioners found that anonymized infrastructure such as VPNs and residential proxies appears in nearly all security incidents, while many teams still lack the context and workflows needed to act on IP intelligence effectively. The article argues that organizations remain largely reactive, using IP data mainly for post-alert investigations, and should move toward real-time, risk-based controls such as adaptive authentication, fraud prevention, and session risk scoring."
Tác động bảo mật đáng kể do hạ tầng ẩn danh làm giảm giá trị của reputation/static blocklist, trong khi thiếu ngữ cảnh khiến quyết định chậm và dễ bỏ sót. Điểm then chốt: thiếu ngữ cảnh, phản ứng sau cảnh báo, và khó đo lường hiệu quả của IP intelligence.
Rủi ro vận hành và chi phí điều tra có thể tăng khi đội ngũ phải xử lý nhiều cảnh báo hơn nhưng ít chuyển hóa thành hành động phòng ngừa. Điểm then chốt: tác động tài chính/vận hành từ account takeover, thời gian điều tra kéo dài do thiếu workflow dự đoán, và thiếu KPI khiến khó tối ưu đầu tư bảo mật.
Một khảo sát với hơn 200 chuyên gia bảo mật cho thấy hạ tầng ẩn danh như VPN và residential proxy xuất hiện trong gần như mọi sự cố. Dù dữ liệu IP ngày càng phong phú, nhiều tổ chức vẫn gặp khó khăn trong việc chuyển IP intelligence thành quyết định vận hành: thiếu ngữ cảnh và quy trình để hành động hiệu quả.
Nghiên cứu nhấn mạnh rằng các địa chỉ có thể trông “bình thường” (thuộc ISP hợp pháp, mang đặc tính địa lý dân cư) nhưng vẫn tham gia chiến dịch chiếm đoạt tài khoản hoặc lạm dụng thông tin đăng nhập qua kênh ẩn danh. Gần một nửa doanh nghiệp ghi nhận tác động đáng kể về tác động vận hành/tài chính từ các nỗ lực account takeover và lạm dụng qua VPN/proxy.
Về quy trình, phần lớn đội ngũ dùng IP intelligence chủ yếu sau khi có cảnh báo để điều tra lịch sử, khiến hiệu quả chiến lược hạn chế. Khảo sát cũng cho biết khoảng một phần ba công ty không đo lường mức độ hiệu quả của IP intelligence. Khuyến nghị: bổ sung phân loại hạ tầng, tương quan phiên/thiết bị, và tích hợp sớm vào luồng kiểm soát như adaptive authentication, risk-based access controls, fraud prevention và session risk scoring.