

Kẻ tấn công khai thác lỗ hổng AhsayCBS để cài backdoor Python
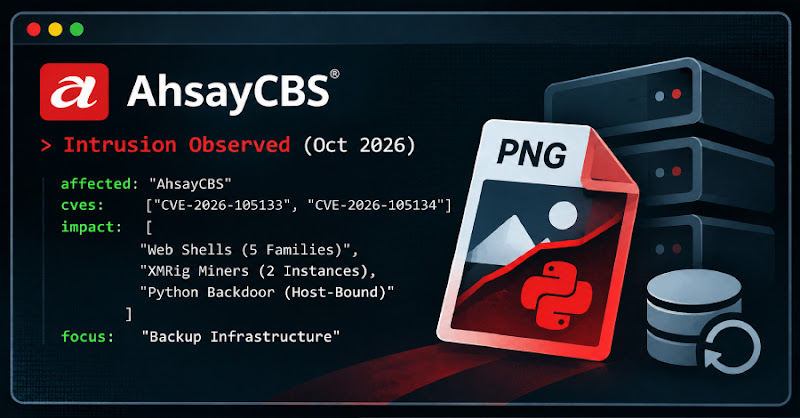
"Attackers exploited vulnerabilities CVE-2026-105133 and CVE-2026-105134 in AhsayCBS to deploy a sandbox-evading Python backdoor. The attack involved web shells, cryptocurrency miners (XMRig), tunneling tools, and remote access software to establish persistent access, potentially targeting backup infrastructure and credentials. Patches were released by Ahsay Backup in mid-October 2026."
Việc khai thác lỗ hổng AhsayCBS cho phép kẻ tấn công cài đặt backdoor và truy cập trái phép vào hệ thống, đe dọa dữ liệu sao lưu quan trọng.
Sự cố này có thể gây mất dữ liệu, gián đoạn dịch vụ và tổn hại uy tín cho các doanh nghiệp sử dụng AhsayCBS. Việc khôi phục từ bản sao lưu bị xâm nhập cũng có thể tốn kém.
Kẻ tấn công đã khai thác hai lỗ hổng CVE-2026-105133 và CVE-2026-105134 trong AhsayCBS để triển khai một backdoor dựa trên Python vào tháng 10 năm 2026. Huntress ghi nhận hoạt động này, cho thấy kẻ tấn công sử dụng web shell và phần mềm đào tiền điện tử (XMRig) để thiết lập quyền truy cập kéo dài, nhắm mục tiêu tiềm năng vào cơ sở hạ tầng sao lưu và thông tin đăng nhập.
Ahsay Backup đã phát hành bản vá cho hai lỗ hổng này vào giữa tháng 10 năm 2026. Kẻ tấn công đã khai thác các lỗ hổng này như zero-day, triển khai web shell và XMRig lên các hệ thống bị xâm nhập.
Kẻ tấn công đã sử dụng năm loại web shell Jakarta Server Pages (JSP), bao gồm nsmind.jsp (API có khả năng thực thi lệnh và truyền tệp), AhsayCBS.jsp (loader ẩn payload trong ảnh PNG), các shell có khóa để thực thi lệnh và ghi tệp, và các shell trạng thái để chạy lệnh và tự xóa.
Ngoài ra, kẻ tấn công còn triển khai miner XMRig ngụy trang thành Microsoft Edge và một miner khác (kvm-agent.exe) khởi động lại mỗi phút. Điểm đáng chú ý là backdoor Python ("main.py") được thiết kế để tránh bị phân tích trong sandbox bằng cách kiểm tra SHA-256 hash của MachineGuid và liên lạc với máy chủ C2 ("creepexplosiondarknight[.]com").
Kẻ tấn công cũng cấu hình loại trừ Microsoft Defender, sử dụng các công cụ tunneling (GOST và Chisel) và phần mềm truy cập từ xa (AnyDesk, Atera, Splashtop) để duy trì quyền truy cập. Bằng chứng cho thấy kẻ tấn công có thể nhắm mục tiêu vào máy chủ lưu trữ hoặc quản lý bản sao lưu, thậm chí truy xuất thông tin đăng nhập từ cơ sở dữ liệu VeeamBackup PostgreSQL.
Câu hỏi thường gặp
CVE-2026-105133 và CVE-2026-105134 là gì?
CVE-2026-105133 và CVE-2026-105134 là hai lỗ hổng bảo mật trong AhsayCBS cho phép kẻ tấn công vượt qua xác thực và thực thi lệnh tùy ý trên hệ thống bị ảnh hưởng.
Backdoor Python hoạt động như thế nào?
Backdoor Python được thiết kế để tránh bị phát hiện trong sandbox bằng cách kiểm tra hash của máy chủ và liên lạc với máy chủ C2. Nó cũng sử dụng DLL để thực thi các lệnh.
Kẻ tấn công đã sử dụng công cụ nào?
Kẻ tấn công đã sử dụng web shell, XMRig (miner tiền điện tử), các công cụ tunneling (GOST, Chisel) và phần mềm truy cập từ xa (AnyDesk, Atera, Splashtop) để xâm nhập và duy trì quyền truy cập.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc khai thác lỗ hổng trong phần mềm sao lưu như AhsayCBS cho thấy tầm quan trọng của việc vá lỗi kịp thời. Các doanh nghiệp Việt Nam sử dụng AhsayCBS nên cập nhật lên phiên bản mới nhất ngay lập tức. Điều đáng chú ý là kẻ tấn công còn nhắm đến cả cơ sở dữ liệu sao lưu Veeam, cho thấy việc bảo vệ nhiều lớp là cần thiết, không chỉ bảo vệ phần mềm sao lưu mà còn cả dữ liệu được sao lưu.