

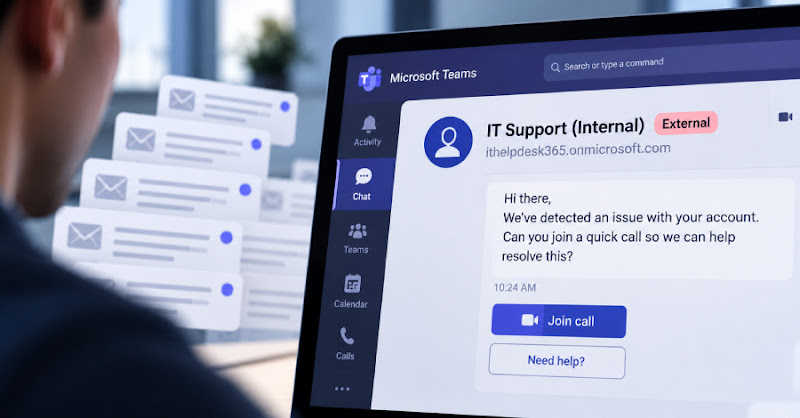
Kẻ tấn công dùng Microsoft Teams giả mạo IT để cài malware
"Attackers are leveraging Microsoft Teams' external chat feature to conduct IT support scams, impersonating internal help desks to deliver malware and ransomware. They often combine 'mail bombing' techniques with convincing impersonation and newly created Microsoft 365 tenants, sometimes utilizing domains like .top and .onmicrosoft[.]com. Successful attacks lead to remote access, payload execution (e.g., GoGRPC backdoor, Chaos ransomware), and data exfiltration."
Các cuộc tấn công Microsoft Teams này cho phép kẻ tấn công truy cập từ xa và cài đặt ransomware, gây thiệt hại nghiêm trọng cho doanh nghiệp.
Doanh nghiệp có thể bị mất dữ liệu, gián đoạn hoạt động và thiệt hại uy tín do các cuộc tấn công này. Chi phí khắc phục hậu quả cũng rất lớn.
Arctic Wolf Labs cảnh báo kẻ tấn công lợi dụng tính năng chat bên ngoài của Microsoft Teams để lừa đảo, giả mạo bộ phận IT và cài đặt malware, ransomware. Chúng thường kết hợp kỹ thuật 'mail bombing' (gửi hàng loạt email) với việc tạo các tenant Microsoft 365 mới, sử dụng domain như .top và .onmicrosoft[.]com.
Đây là vấn đề các kỹ sư và doanh nghiệp Việt Nam cần quan tâm vì Teams được sử dụng rộng rãi. Các cuộc tấn công thành công dẫn đến truy cập từ xa, thực thi payload (ví dụ: backdoor GoGRPC, ransomware Chaos) và đánh cắp dữ liệu.
Kẻ tấn công sử dụng tên hiển thị liên quan đến IT hoặc tên thân thiện để tránh cảnh báo cho người dùng bên ngoài. Chúng tạo các tenant Microsoft 365 mới hoặc chiếm quyền kiểm soát các tenant cũ. Khoảng 30-40% các trường hợp sử dụng domain *.onmicrosoft[.]com, được Microsoft tạo tự động khi tạo tenant.
Trước khi tấn công, chúng thường gửi 'mail bombing' để tạo cảm giác khẩn cấp, sau đó gửi tin nhắn hỗ trợ IT qua Teams. Một số tên hiển thị phổ biến bao gồm: Help Desk, IT Support, IT Service Desk, HelpDesk Manager.
Chúng cũng sử dụng domain trả phí, trong đó khoảng 50% sử dụng .top, 40% sử dụng .com và hơn 5% sử dụng các domain đa cấp như .com.pl, .com.vn, .com.br. Hoạt động này liên quan đến nhóm STAC4749, nổi tiếng với việc tạo domain IT dưới dạng .top. https://www.thehackernews.com/2023/10/attackers-use-microsoft-teams-it.html
Kẻ tấn công nhắm vào các tổ chức cho phép truy cập bên ngoài và sử dụng vishing để lừa nạn nhân cấp quyền truy cập thông qua các công cụ quản lý từ xa như Quick Assist, AnyDesk, TeamViewer. Sau khi có quyền truy cập, chúng thu thập thông tin, cài đặt backdoor GoGRPC, di chuyển ngang, cài đặt thêm công cụ quản lý từ xa và đánh cắp dữ liệu.
Chúng thường tránh dán URL trực tiếp vào Teams để tránh quét Safe Links/ZAP. Thay vào đó, chúng truy cập payload trực tiếp trong phiên làm việc từ xa. Do đó, việc giám sát endpoint và identity là rất quan trọng.
Câu hỏi thường gặp
Kẻ tấn công sử dụng kỹ thuật 'mail bombing' để làm gì?
Kẻ tấn công sử dụng 'mail bombing' (gửi hàng loạt email) để làm ngập inbox của nạn nhân, tạo cảm giác khẩn cấp và khiến họ dễ dàng tin vào tin nhắn hỗ trợ IT giả mạo được gửi qua Microsoft Teams.
Các domain nào thường được kẻ tấn công sử dụng?
Kẻ tấn công thường sử dụng các domain như *.onmicrosoft[.]com, .top, .com, .com.pl, .com.vn và .com.br để tạo các tenant Microsoft 365 giả mạo.
Chúng sử dụng công cụ nào để truy cập từ xa?
Kẻ tấn công sử dụng các công cụ quản lý từ xa như Quick Assist, AnyDesk, ScreenConnect (ConnectWise), TeamViewer, Atera, Zoho Assist, NetSupport và LogMeIn để truy cập vào hệ thống của nạn nhân.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc kẻ tấn công sử dụng Microsoft Teams để lừa đảo là một xu hướng đáng lo ngại, đặc biệt với các doanh nghiệp Việt Nam đang tích cực sử dụng nền tảng này. Điều đáng chú ý là chúng kết hợp nhiều kỹ thuật tinh vi, từ 'mail bombing' đến giả mạo danh tính, để tăng khả năng thành công. Các doanh nghiệp nên xem xét việc tăng cường đào tạo nhận thức bảo mật cho nhân viên và kiểm soát chặt chẽ quyền truy cập từ xa.