

Kẻ tấn công dùng AI tìm và lạm dụng bí mật lộ trên GitHub
"Threat actors are leveraging agentic AI tooling, such as ARTEX, to automate the discovery of exposed secrets (credentials, API keys) in public GitHub repositories. These compromised secrets are then used for malicious activities like data exfiltration from Azure services (Key Vault, Storage Accounts) and abuse of Azure AI services. Mitigation involves scanning code for exposed secrets and immediately rotating compromised credentials."
Việc lộ bí mật trên GitHub có thể dẫn đến mất dữ liệu và lạm dụng tài nguyên đám mây. API keys bị lộ đặc biệt nguy hiểm.
Các doanh nghiệp sử dụng Azure có thể bị tấn công và mất dữ liệu. Chi phí khắc phục sự cố có thể đáng kể. Uy tín của công ty cũng bị ảnh hưởng.
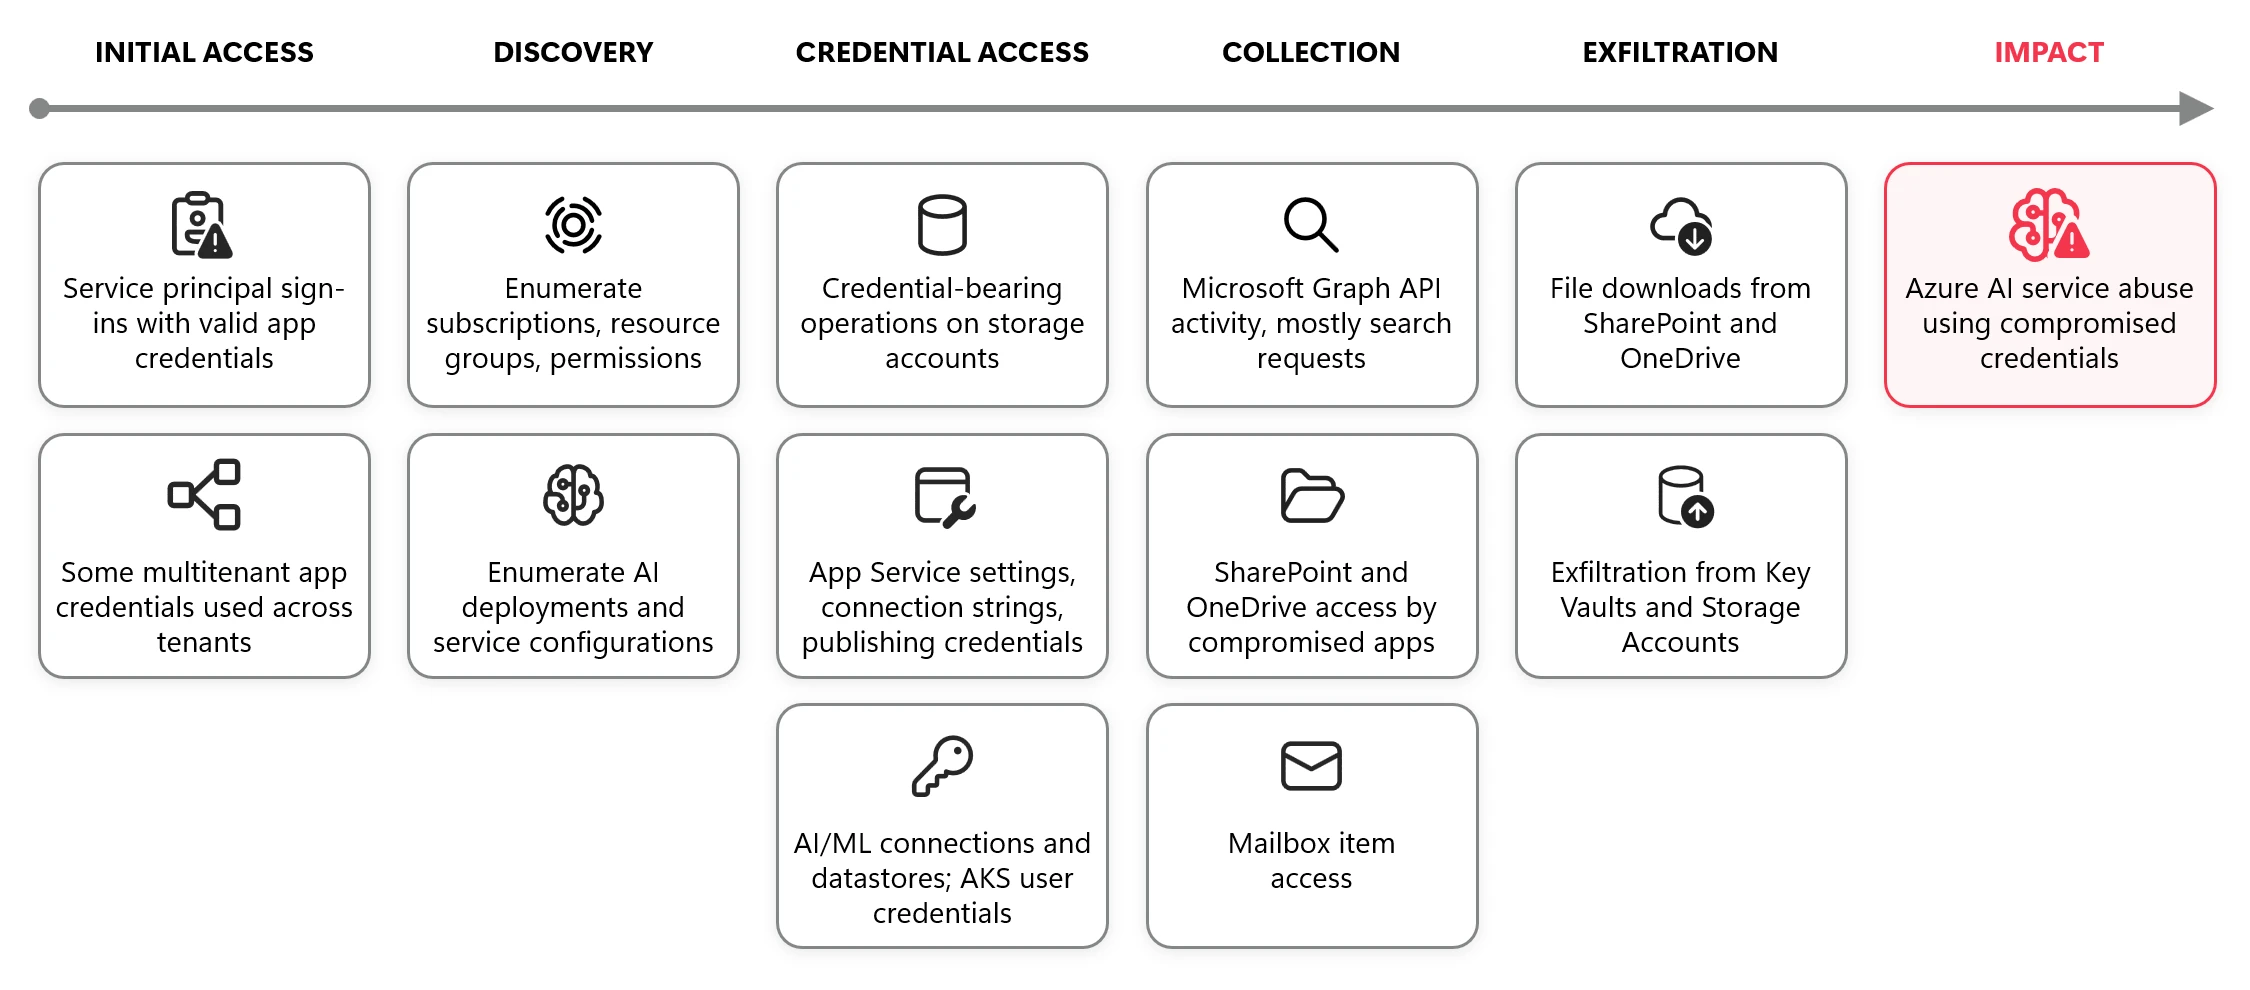
Microsoft Threat Intelligence ghi nhận kẻ tấn công sử dụng công cụ AI (như ARTEX) để tự động tìm bí mật (credentials, API keys) trong các kho lưu trữ GitHub công khai. Chúng dùng bí mật này để tấn công, ví dụ lấy dữ liệu từ Azure Key Vault, Storage Accounts và lạm dụng Azure AI services.
Trước đây, việc tìm bí mật trong code cần người làm thủ công, tốn thời gian. Giờ, công cụ AI như ARTEX quét nhanh nhiều kho lưu trữ, phân tích kết quả và tự động tấn công, giảm nhu cầu can thiệp trực tiếp của kẻ tấn công. Microsoft từng thấy AI agent tìm bí mật trên GitHub rồi lấy dữ liệu từ Azure Key Vault chỉ trong 5 phút.
Microsoft cũng phát hiện kẻ tấn công dùng credentials hợp lệ để khám phá tài nguyên đám mây, lấy cắp dữ liệu từ Azure Key Vault, Storage Accounts và lạm dụng Azure AI services. Chúng dùng IP 199.19.77[.]84 từ ngày 28/10/2026, ảnh hưởng đến nhiều khách hàng, kể cả ứng dụng multitenant. Các IP 65.87.223[.]26 và 157.22.126[.]128 cũng liên quan đến chiến dịch này. Todyl cũng báo cáo hoạt động tương tự.
Để giảm thiểu rủi ro, tổ chức nên quét code trên GitHub để tìm bí mật lộ. Sau khi loại bỏ bí mật khỏi code, cần thay đổi ngay lập tức các khóa hoặc credentials bị lộ. GitHub có tính năng quét bí mật trong kho lưu trữ công khai. GitHub Advanced Security for Azure DevOps quét credentials trong source code và chặn bí mật trước khi push.
Câu hỏi thường gặp
Công cụ ARTEX là gì?
ARTEX là một công cụ AI cho phép kẻ tấn công tự động tìm kiếm bí mật trong các kho lưu trữ công khai như GitHub và thực hiện các hành động tiếp theo, như lấy dữ liệu từ Azure Key Vault.
Kẻ tấn công đã lạm dụng Azure AI services như thế nào?
Kẻ tấn công sử dụng các credentials bị lộ để lạm dụng Azure AI services, gây ra các hoạt động độc hại như khai thác thông tin và thực hiện các tác vụ không mong muốn.
Làm thế nào để ngăn chặn việc lộ bí mật trên GitHub?
Tổ chức nên quét code trên GitHub để tìm bí mật lộ, loại bỏ chúng khỏi code và thay đổi ngay lập tức các khóa hoặc credentials bị lộ. Sử dụng GitHub Advanced Security for Azure DevOps để quét và chặn bí mật.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc kẻ tấn công sử dụng AI để tìm và khai thác bí mật lộ trên GitHub là một mối đe dọa đáng chú ý với các doanh nghiệp Việt Nam, đặc biệt là những công ty sử dụng Azure. Điều đáng chú ý là tốc độ tấn công tăng lên đáng kể nhờ AI, khiến việc phát hiện và ứng phó trở nên khó khăn hơn. Các doanh nghiệp nên ưu tiên quét code và xoay vòng credentials thường xuyên.