

Infostealer lộ token AI có thể bị phát lại để vượt MFA
"Infostealer logs were found to contain replayable authentication artifacts, including JWTs, JWEs, session tokens, and API keys for AI services such as Google, OpenAI, Anthropic, and others. These stolen tokens can bypass password-based login and MFA when replayed before expiration, enabling unauthorized account access, LLM abuse, and potential billing theft; mitigations mentioned include IP allowlisting and device-bound session credentials."
Rủi ro vượt MFA bằng token bị đánh cắp, chiếm quyền tài khoản AI, và lộ PII trong dữ liệu stealer logs.
Có thể gây chi phí sử dụng AI ngoài ý muốn, gián đoạn tài khoản/dịch vụ, và tăng rủi ro lạm dụng dữ liệu nội bộ.
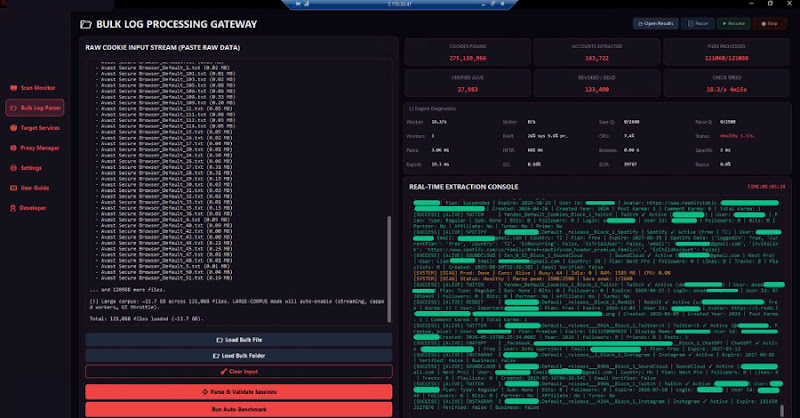
Các nhà nghiên cứu ghi nhận infostealer logs đang chứa nhiều JWT, JWE, session token và API key của các dịch vụ AI như Google, OpenAI, Anthropic và một số nền tảng khác. Khi các mã này còn hiệu lực, kẻ tấn công có thể phát lại token để truy cập tài khoản mà không cần mật khẩu hoặc MFA, từ đó lạm dụng LLM, đánh cắp tài nguyên hoặc phát sinh chi phí sử dụng.
Theo phân tích một dump 7 GB được phát tán trên Telegram, dữ liệu liên quan tới 5.871 máy nhiễm ở 162 quốc gia. Trong 44.791 JWT được kiểm tra, có 555 JWT có khả năng liên quan đến xác thực dịch vụ AI; ngoài ra còn có 2.937 JWE và 1.843 token chưa hết hạn tại thời điểm công bố. Đáng chú ý, 17,7% JWT chứa PII dạng văn bản thuần như tên, số điện thoại hoặc email.
Biện pháp giảm thiểu được khuyến nghị gồm IP allowlisting, áp dụng Device Bound Session Credentials (DBSC), và giám sát việc sử dụng API key bất thường. Do token và khóa bị đánh cắp có thể bị bán lại hoặc dùng cho LLMjacking, doanh nghiệp nên rà soát vòng đời phiên đăng nhập, thu hồi khóa không cần thiết và tăng phát hiện hành vi đăng nhập từ thiết bị/địa chỉ lạ.