

INC và The Gentlemen dùng AI 'Phantom' để tấn công mạng
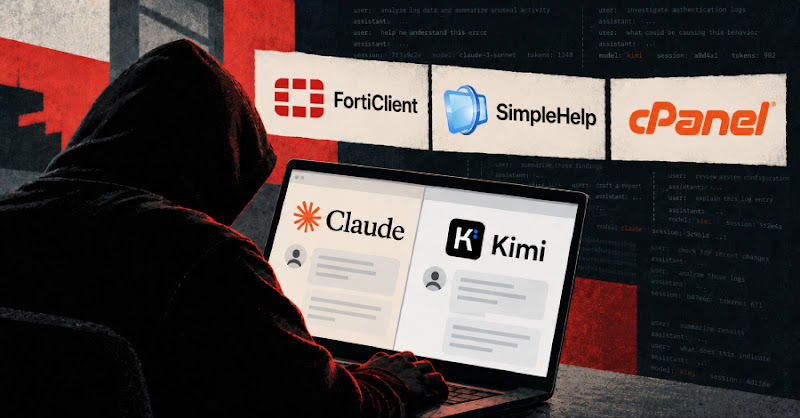
"Ransomware affiliates associated with INC and The Gentlemen groups are utilizing an AI-driven intrusion ecosystem called 'Phantom' to execute attacks. The campaign exploits vulnerabilities in FortiClient, SimpleHelp, cPanel, and VPN gateways (CVE-2024-57727, CVE-2026-35616, CVE-2026-41940, CVE-2026-15409, CVE-2026-63030, CVE-2026-42208, CVE-2026-9082) to gain initial access, move laterally, and exfiltrate data for ransom. The attackers prioritize finance, HR, and legal data and employ tools like WormGPT-MCP and Ghost C2."
Sự kết hợp giữa ransomware và AI làm tăng đáng kể mức độ tinh vi và hiệu quả của các cuộc tấn công. Việc tự động hóa các giai đoạn tấn công giúp kẻ tấn công mở rộng phạm vi và giảm thời gian phản ứng.
Các doanh nghiệp có thể phải đối mặt với mất mát dữ liệu, gián đoạn hoạt động và thiệt hại về uy tín. Việc khôi phục sau một cuộc tấn công ransomware có thể tốn kém và mất thời gian.
Các nhóm ransomware INC và The Gentlemen đang sử dụng một hệ sinh thái tấn công dựa trên AI có tên 'Phantom'. SOCRadar cho biết họ khai thác các lỗ hổng trong FortiClient, SimpleHelp, cPanel và các cổng VPN (CVE-2024-57727, CVE-2026-35616, CVE-2026-41940, CVE-2026-15409, CVE-2026-63030, CVE-2026-42208, CVE-2026-9082) để xâm nhập, di chuyển ngang và đánh cắp dữ liệu để tống tiền.
Việc các nhóm tấn công sử dụng AI để tự động hóa các giai đoạn của cuộc tấn công là điều đáng chú ý. Các kỹ sư bảo mật Việt Nam có thể cần xem xét lại quy trình phát hiện và ứng phó với các cuộc tấn công sử dụng AI, đặc biệt là các lỗ hổng phổ biến như đã nêu.
Phantom là một "Khung chuỗi giết chết tự động" (Autonomous Red Team Kill Chain Framework). Kẻ tấn công, được đánh giá là nói tiếng Nga, vừa là đơn vị xâm nhập và tống tiền, vừa cung cấp hạ tầng cho các đối tác khác trong hệ sinh thái ransomware.
Chúng sử dụng các cơ sở kiến thức được quản lý bằng AI để theo dõi nạn nhân, thông tin đăng nhập bị đánh cắp và tiến độ chiến dịch. Một điểm khác biệt là cấu trúc hoạt động "do AI thực hiện, con người phê duyệt", trong đó một người vận hành cung cấp hướng dẫn cụ thể cho từng nạn nhân và xem xét mọi bước. Các cuộc xâm nhập được thực hiện thông qua OpenCode với các mô hình thương mại được lưu trữ trên OpenRouter.
Sau khi xâm nhập, chúng leo thang đặc quyền, thu thập thông tin đăng nhập (thường thông qua credential reuse), ưu tiên dữ liệu tài chính, nhân sự, pháp lý và dữ liệu của lãnh đạo, sau đó thu thập qua các đường hầm reverse-SOCKS.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc các nhóm ransomware sử dụng AI như 'Phantom' cho thấy một xu hướng đáng lo ngại. Các doanh nghiệp Việt Nam, đặc biệt là trong các ngành công nghiệp, sản xuất và năng lượng (như báo cáo chỉ ra), cần tăng cường giám sát các lỗ hổng đã biết và đầu tư vào các giải pháp EDR (Endpoint Detection and Response) có khả năng phát hiện các hành vi bất thường do AI tạo ra. Điều đáng chú ý là việc vá các lỗ hổng như CVE-2024-57727 và CVE-2026-35616 là ưu tiên hàng đầu.