

Help TDS liên kết Hotejka: hơn 20.000 trang Cloudflare Pages chứa mã lừa đảo
"Help TDS, a Traffic Distribution System active since 2017, has been linked to the Russian-language affiliate program Hotejka, suspected to be a rebrand of ROI777. This TDS redirects users from compromised websites to tech support scams utilizing browser manipulation and social engineering. The system employs fingerprinting and redirects traffic through platforms like Keitaro, potentially leading to malware or push-notification spam."
Hệ thống Help TDS và Hotejka tạo ra một mạng lưới lừa đảo kỹ thuật tinh vi, có thể dẫn đến mất dữ liệu và chiếm quyền kiểm soát máy tính.
Các doanh nghiệp có thể bị ảnh hưởng bởi việc mất uy tín nếu trang web của họ bị sử dụng để phân phối mã độc hại. Việc bảo mật trang web và giám sát lưu lượng truy cập là rất quan trọng.
Infoblox xác định Help TDS, một hệ thống phân phối lưu lượng truy cập (TDS) hoạt động từ năm 2017, có liên quan đến chương trình tiếp thị liên kết Hotejka, nghi là bản đổi tên của ROI777. Help TDS cài đặt mã vào các trang web bị xâm nhập để chuyển hướng người dùng đến các trò lừa đảo hỗ trợ kỹ thuật.
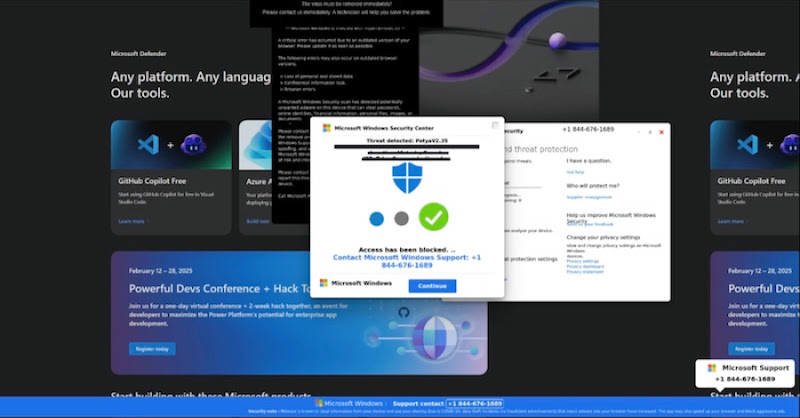
Các trang này sử dụng kỹ thuật thao túng trình duyệt và kỹ thuật xã hội để hiển thị cảnh báo bảo mật Windows giả mạo, yêu cầu nạn nhân gọi điện hỗ trợ. Infoblox nhấn mạnh đây không chỉ là lừa đảo thẻ tín dụng, mà còn là việc chiếm quyền truy cập từ xa và cài đặt phần mềm độc hại.
GoDaddy ghi nhận Help TDS sử dụng plugin WordPress độc hại “woocommerce_inputs” để đánh cắp thông tin đăng nhập và chuyển hướng người dùng. Hệ thống này cũng liên kết với VexTrio Viper, một tổ chức điều hành chương trình tiếp thị liên kết cho các hoạt động lừa đảo.
Nghiên cứu cho thấy Hotejka có thể là phiên bản kế thừa của ROI777, từng liên quan đến chiến dịch khai thác tiền điện tử Operation Prowli năm 2018. Dữ liệu rò rỉ từ ROI777 năm 2018 có thể là nguyên nhân dẫn đến việc đổi tên thành Hotejka.
Help TDS hoạt động như một trạm trung chuyển, phân tích lưu lượng truy cập từ các trang web bị xâm nhập, quảng cáo độc hại, hoặc spam SEO. Nó sử dụng browser fingerprinting và định vị địa lý để quyết định chuyển hướng người dùng đến các trang lừa đảo hoặc nền tảng tiếp thị liên kết khác. Hệ thống này thường được triển khai trên Keitaro, một nền tảng theo dõi hiệu suất quảng cáo. Các mồi nhử ban đầu thường liên quan đến cảnh báo cập nhật Windows giả mạo, dẫn đến yêu cầu liên hệ hỗ trợ kỹ thuật Microsoft. Khi nạn nhân gọi điện, kẻ tấn công yêu cầu cài đặt phần mềm truy cập từ xa như Ultraviewer để kiểm soát máy tính. Sau đó, họ có thể cài đặt phần mềm độc hại hoặc đăng ký nạn nhân nhận thông báo đẩy spam.
Câu hỏi thường gặp
Help TDS là gì?
Help TDS là một hệ thống phân phối lưu lượng truy cập (TDS) được sử dụng để chuyển hướng người dùng từ các trang web bị xâm nhập đến các trang lừa đảo hỗ trợ kỹ thuật.
Hotejka liên quan đến Help TDS như thế nào?
Infoblox xác định Hotejka là một chương trình tiếp thị liên kết có liên quan đến Help TDS, nghi là bản đổi tên của ROI777, một tổ chức từng liên quan đến các chiến dịch khai thác tiền điện tử.
Các trang web bị xâm nhập có vai trò gì trong quy trình này?
Các trang web bị xâm nhập được sử dụng để cài đặt mã độc hại, chuyển hướng người dùng đến Help TDS, sau đó dẫn đến các trang lừa đảo.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc Help TDS liên kết với Hotejka cho thấy sự liên tục của các chiến dịch lừa đảo kỹ thuật. Các doanh nghiệp Việt Nam cần đặc biệt chú ý đến việc bảo mật trang web WordPress của họ, thường là mục tiêu của các cuộc tấn công này. Các giải pháp phát hiện xâm nhập và giám sát lưu lượng truy cập có thể giúp phát hiện và ngăn chặn các hoạt động đáng ngờ. Điều đáng chú ý là các kỹ thuật fingerprinting và định vị địa lý được sử dụng để nhắm mục tiêu người dùng, cho thấy các cuộc tấn công có thể được điều chỉnh theo khu vực.