

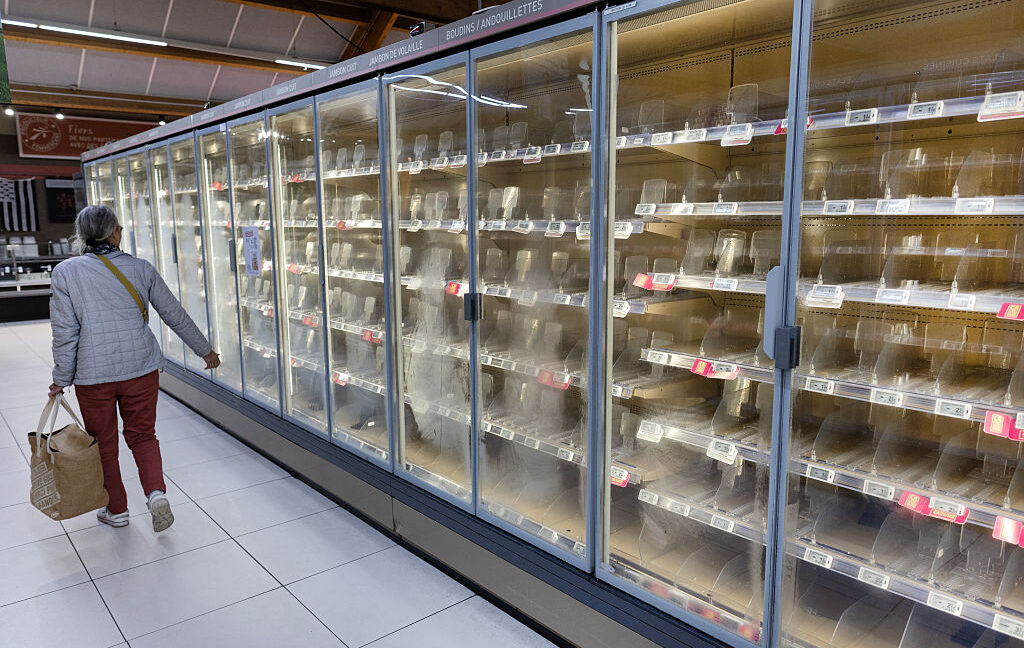
Hệ thống làm lạnh siêu thị bị tấn công do cấu hình bảo mật yếu
"A mass compromise of internet-connected refrigeration controllers affected roughly 700 supermarkets in France, causing spoilage and, in some cases, electrical fires after attackers remotely triggered defrost cycles. The incident was linked to known critical vulnerabilities and poor security practices such as exposed remote access, outdated firmware, and weak credential management; no CVE numbers were provided in the article, and the recommended fix was to patch devices, remove public internet exposure, and place remote access behind a VPN with IP allowlisting."
Tác động cao do xâm nhập từ xa vào thiết bị vận hành, gây mất an toàn hệ thống và có thể dẫn tới sự cố vật lý như cháy điện.
Ảnh hưởng lớn tới hàng hóa dễ hỏng, gián đoạn vận hành chuỗi bán lẻ và phát sinh chi phí khắc phục đáng kể.
Một vụ tấn công diện rộng vào bộ điều khiển làm lạnh kết nối Internet đã ảnh hưởng khoảng 700 siêu thị tại Pháp, gây hư hỏng thực phẩm và trong một số trường hợp dẫn tới cháy điện. Theo mô tả, kẻ tấn công đã kích hoạt chu trình xả đá từ xa, khiến nhiệt độ tủ lạnh tăng lên tới 50°C và làm hệ thống mất kiểm soát.
Sự cố này liên quan đến các thiết bị của Danfoss, Dixell và Copeland, vốn đã có nhiều cảnh báo bảo mật công khai trước đó. Các vấn đề được nêu gồm firmware lỗi thời, thông tin xác thực yếu hoặc mặc định, và truy cập từ xa lộ ra Internet. Một số mẫu thiết bị còn dùng cơ chế mật khẩu thay đổi theo ngày, có thể bị suy đoán nếu firmware không được cập nhật.
Khuyến nghị kỹ thuật là đưa truy cập từ xa vào sau VPN, áp dụng IP allowlist, thay đổi mật khẩu mặc định, và cập nhật firmware lên bản hiện hành. Do đây là thiết bị vận hành trọng yếu, doanh nghiệp cũng nên kiểm kê tài sản, cô lập thiết bị của bên thứ ba và ghi nhận cấu hình truy cập theo quy trình quản trị chuẩn.