

GuardDuty bổ sung 5 chỉ báo mới để phát hiện chuỗi tấn công
"AWS GuardDuty Extended Threat Detection now incorporates five new indicators – MALICIOUS_PACKAGE, MISCONFIGURATION, REACHABILITY, SENSITIVE_DATA, and VULNERABILITY – to correlate weak signals into high-confidence attack sequences. These indicators are sourced from Amazon Inspector, Amazon VPC Reachability Analyzer, Amazon Macie, and AWS Security Hub. This enhancement aims to reduce noise and prioritize critical alerts by providing resource-state context to runtime signals."
Việc tích hợp các chỉ báo mới giúp tăng cường khả năng phát hiện các chuỗi tấn công phức tạp và giảm thiểu rủi ro từ các lỗ hổng chưa được vá.
Việc giảm nhiễu trong cảnh báo giúp tiết kiệm thời gian cho đội ngũ an ninh mạng và nâng cao hiệu quả ứng phó sự cố.
AWS GuardDuty Extended Threat Detection hiện tích hợp năm chỉ báo mới – MALICIOUS_PACKAGE, MISCONFIGURATION, REACHABILITY, SENSITIVE_DATA và VULNERABILITY – để liên kết các tín hiệu yếu thành một chuỗi tấn công đáng tin cậy. Các chỉ báo này lấy dữ liệu từ Amazon Inspector, Amazon VPC Reachability Analyzer, Amazon Macie và AWS Security Hub. Việc này giúp giảm nhiễu và ưu tiên các cảnh báo quan trọng bằng cách cung cấp ngữ cảnh trạng thái tài nguyên cho các tín hiệu thời gian chạy.
GuardDuty phân biệt tín hiệu (signal) và chỉ báo (indicator). Tín hiệu là bất kỳ sự kiện nào GuardDuty đánh giá khi tìm kiếm hoạt động đáng ngờ. Chỉ báo, đặc biệt là năm loại mới này, thường là các tín hiệu yếu, không trực tiếp chỉ ra mối đe dọa. Ví dụ, một CVE (Common Vulnerabilities and Exposures) trên máy chủ cho biết lỗ hổng tồn tại, nhưng không chứng minh kẻ tấn công đang khai thác nó. Giá trị thực sự của các chỉ báo này xuất hiện khi GuardDuty kết hợp chúng với các tín hiệu hoạt động đáng ngờ đã theo dõi.
Bảng sau đây tóm tắt thông tin các chỉ báo:
| Chỉ báo | Nguồn | Thông tin cung cấp | |----------------|----------------------|--------------------------------------------------------------------------------------------------------------------| | VULNERABILITY | Amazon Inspector | Danh sách CVE với điểm CVSS (Common Vulnerability Scoring System) và EPSS (Exploit Prediction Scoring System). | | MALICIOUS_PACKAGE | Amazon Inspector | Các chỉ báo gói MAL-* của Amazon Inspector. | | REACHABILITY | Amazon VPC Reachability Analyzer | Khả năng truy cập máy chủ hoặc cluster từ internet. | | MISCONFIGURATION | AWS Security Hub | Cấu hình tài nguyên không tuân thủ các phương pháp hay nhất của AWS hoặc ngành. Ví dụ: IMDSv1 vẫn bật. | | SENSITIVE_DATA | Amazon Macie | Phát hiện dữ liệu nhạy cảm tiềm ẩn trong tài nguyên. |
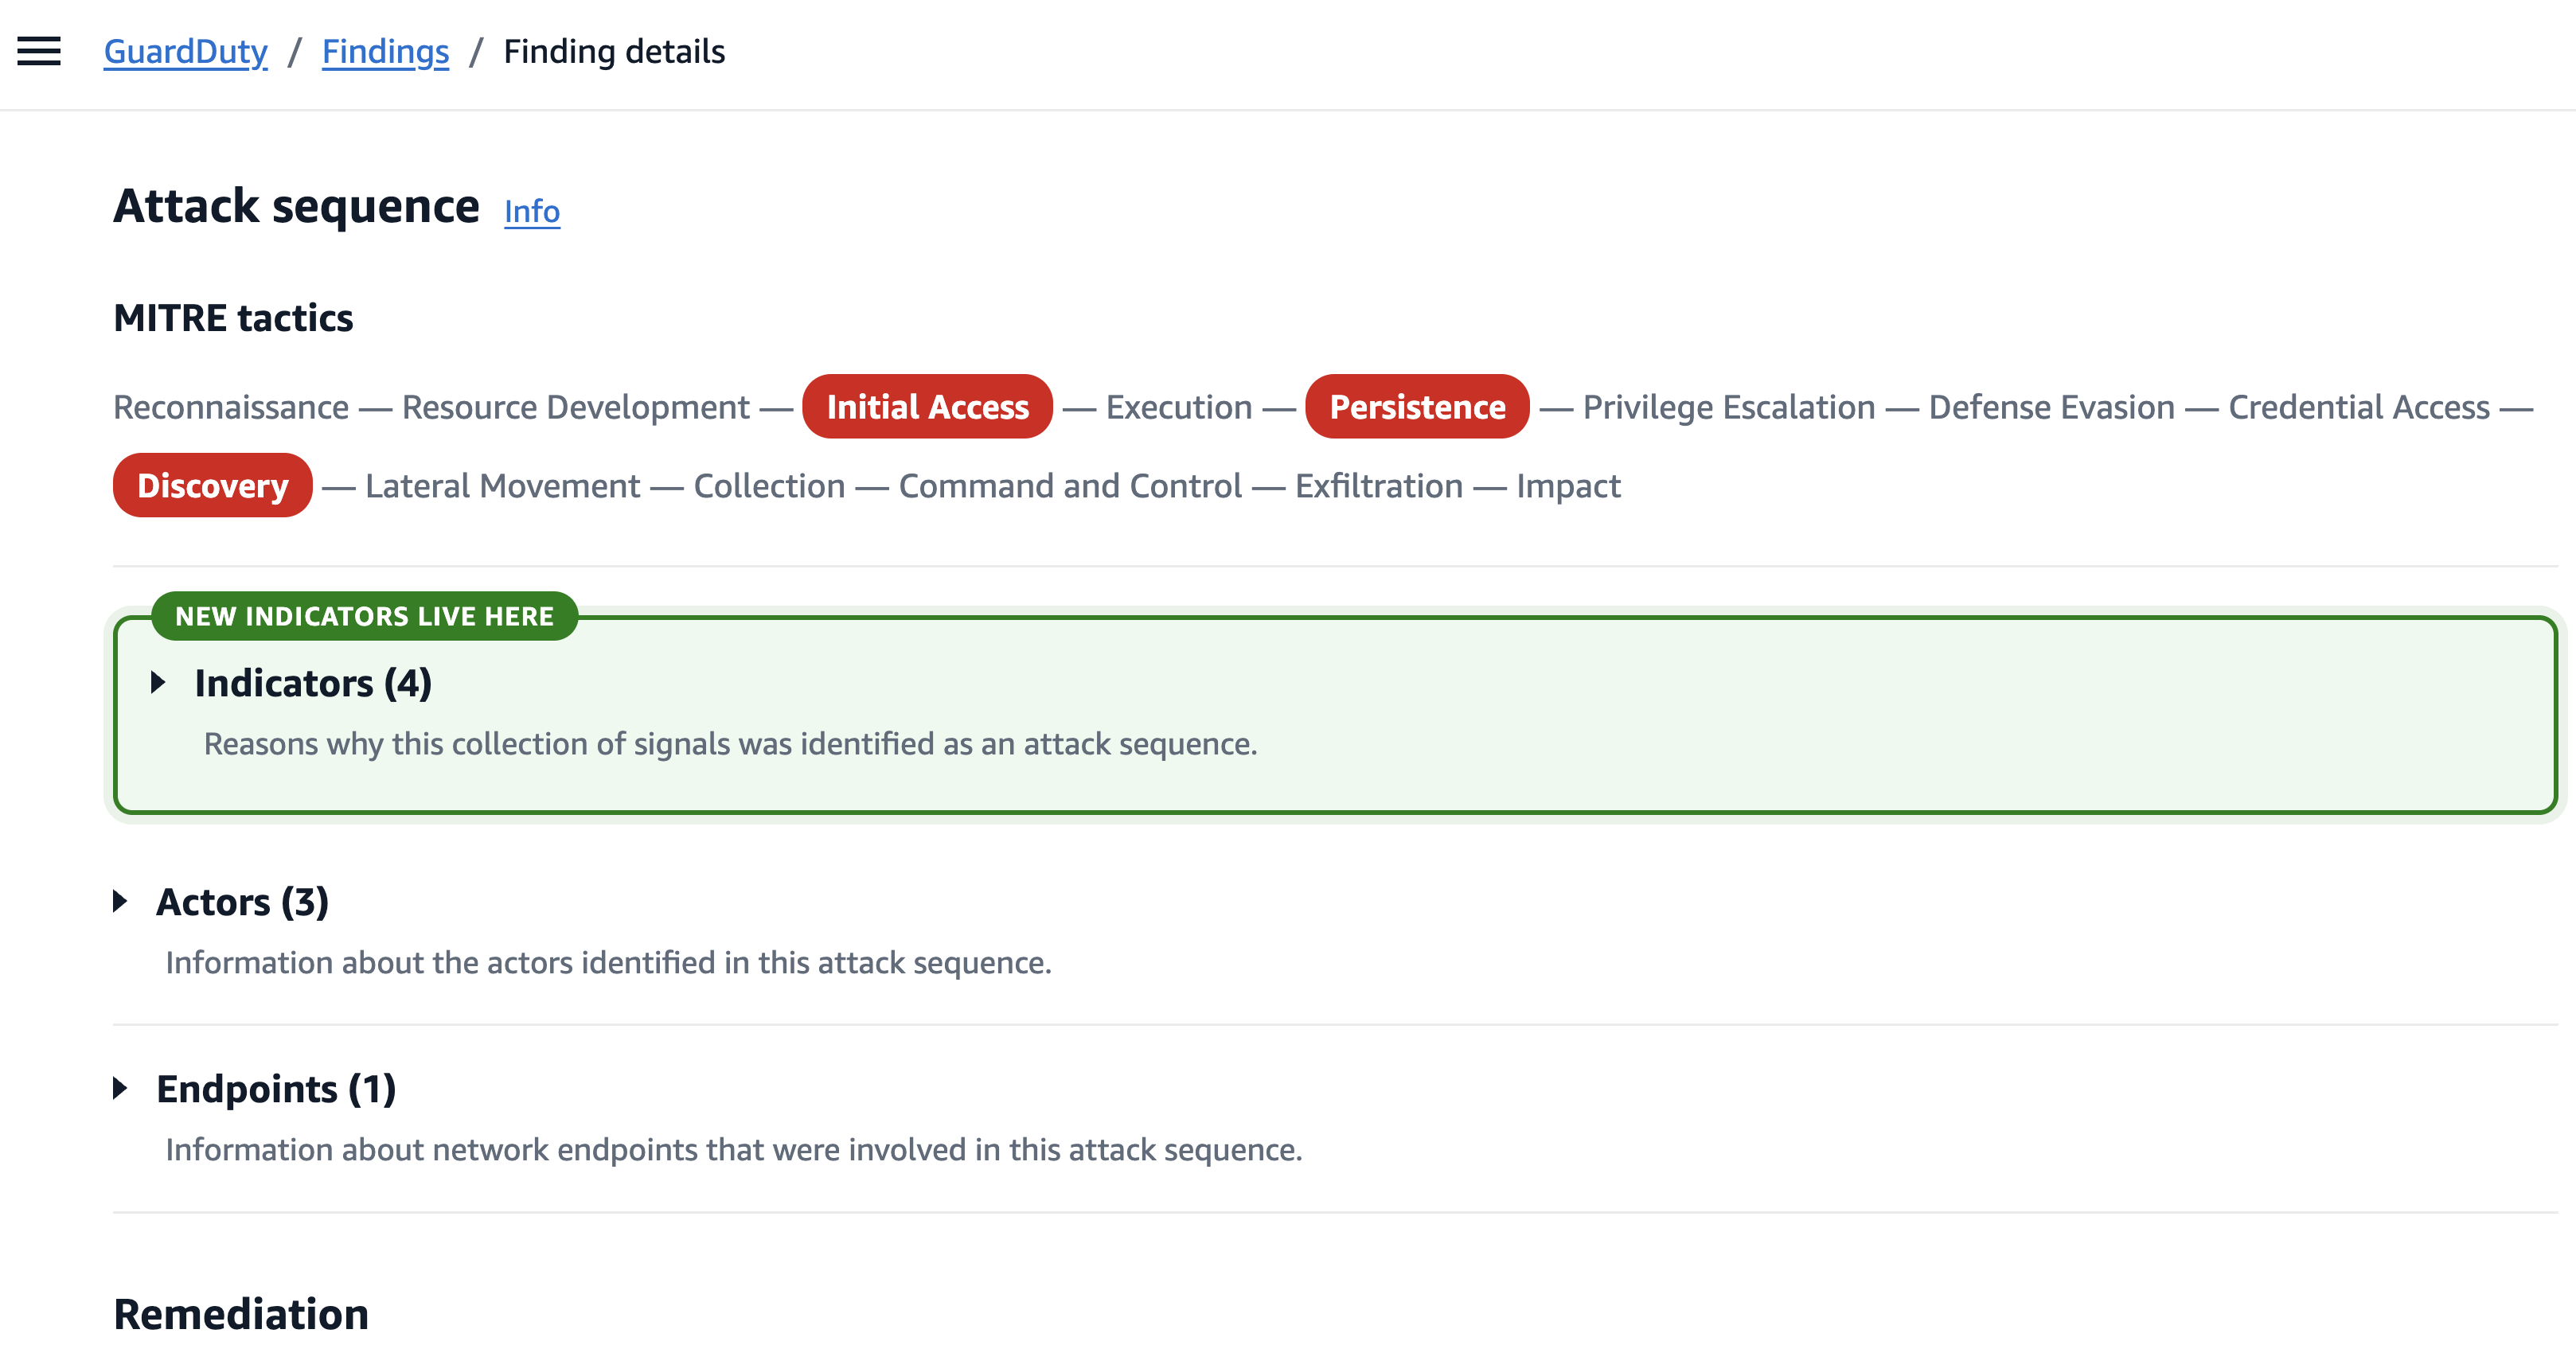
Các chỉ báo này hiển thị trên tab Indicators của chuỗi tấn công trong AWS Management Console và trong tệp GetFindings JSON. Để sử dụng các chỉ báo này, bạn cần bật các dịch vụ AWS liên quan: Amazon Inspector, AWS Security Hub, Amazon VPC Reachability Analyzer và Amazon Macie.
Khi Extended Threat Detection phát hiện tín hiệu thời gian chạy yếu trên máy chủ có các CVE chưa được vá, gói độc hại, cấu hình sai IMDS và khả năng truy cập internet, nó sẽ nâng cấp thành một chuỗi tấn công CRITICAL duy nhất, đáng tin cậy hơn. Theo AWS, điều này giúp giảm đáng kể nhiễu và chuyển các tín hiệu yếu thành cảnh báo có thể hành động.
Câu hỏi thường gặp
Các chỉ báo mới này lấy dữ liệu từ những dịch vụ nào?
Năm chỉ báo mới lấy dữ liệu từ Amazon Inspector, Amazon VPC Reachability Analyzer, Amazon Macie và AWS Security Hub. Việc này cho phép GuardDuty kết hợp thông tin từ nhiều nguồn để đánh giá rủi ro chính xác hơn.
Chỉ báo VULNERABILITY sử dụng những hệ thống đánh giá nào?
Chỉ báo VULNERABILITY sử dụng cả CVSS (Common Vulnerability Scoring System) để đánh giá mức độ nghiêm trọng của lỗ hổng và EPSS (Exploit Prediction Scoring System) để đánh giá khả năng khai thác trong 30 ngày tới. EPSS tập trung vào khả năng bị khai thác thực tế, bổ sung cho CVSS.
Điều kiện tiên quyết để sử dụng các chỉ báo mới là gì?
Bạn cần bật Amazon Inspector, AWS Security Hub, Amazon VPC Reachability Analyzer và Amazon Macie trên tài khoản AWS của mình. Ngoài ra, GuardDuty Runtime Monitoring cũng cần được kích hoạt trên các dịch vụ EC2, ECS và EKS.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc tích hợp các chỉ báo mới này vào GuardDuty Extended Threat Detection đặc biệt hữu ích cho các doanh nghiệp Việt Nam đang sử dụng các dịch vụ AWS như EC2, ECS và EKS. Việc giảm nhiễu và ưu tiên các cảnh báo quan trọng giúp đội ngũ an ninh mạng tập trung vào các mối đe dọa thực sự, tiết kiệm thời gian và nguồn lực. Các doanh nghiệp nên thử nghiệm tính năng này trên môi trường thử nghiệm để đánh giá hiệu quả trước khi triển khai rộng rãi.