

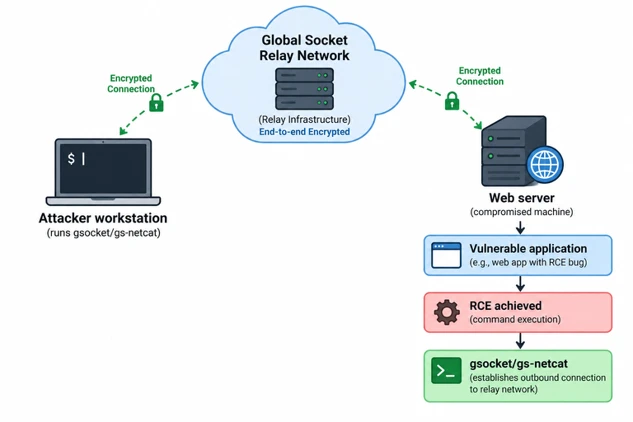
GSocket: Kẻ tấn công lợi dụng công cụ truy cập từ xa mã nguồn mở
"Threat actors are utilizing GSocket, an open-source remote access tool, on compromised Linux servers to maintain persistent access even after initial vulnerabilities are patched. GSocket leverages a shared public relay network, eliminating the need for threat actor-owned infrastructure and making traditional blocking methods ineffective. Microsoft Defender for Endpoint telemetry shows a 356.2% increase in GSocket-related detections from March-August 2026."
GSocket cho phép duy trì quyền truy cập sau khi vá lỗ hổng, gây khó khăn cho việc phát hiện và ngăn chặn. Việc sử dụng mạng relay công cộng khiến việc chặn truy cập trở nên phức tạp.
Các doanh nghiệp có thể gặp rủi ro mất dữ liệu hoặc gián đoạn dịch vụ do GSocket. Việc phát hiện và loại bỏ GSocket đòi hỏi các công cụ và kỹ năng bảo mật chuyên sâu.
Microsoft ghi nhận nhiều vụ tấn công sử dụng GSocket, một công cụ truy cập từ xa mã nguồn mở, trên các máy chủ Linux bị xâm nhập. Kẻ tấn công dùng GSocket để duy trì quyền truy cập ngay cả sau khi các lỗ hổng ban đầu đã được vá. Điều này biến một lỗ hổng thực thi mã từ xa (RCE) đơn lẻ thành quyền truy cập liên tục, kéo dài hơn cả việc vá lỗ hổng gốc.
Với các kỹ sư và doanh nghiệp Việt Nam quản lý máy chủ Linux, việc hiểu cách GSocket hoạt động là quan trọng. GSocket không cần máy chủ C2 (điều khiển và điều khiển) riêng, mà sử dụng mạng relay công cộng, khiến việc chặn truy cập trở nên khó khăn hơn. Microsoft Defender for Endpoint cho thấy số lượng phát hiện liên quan đến GSocket tăng 356.2% từ tháng 3 đến tháng 8 năm 2026.
GSocket giải quyết vấn đề gì?
Khai thác lỗ hổng ứng dụng web cho phép kẻ tấn công thực thi lệnh trên máy chủ. Quyền truy cập này chỉ tồn tại khi lỗ hổng chưa được vá và dịch vụ vẫn chạy. Vá ứng dụng hoặc khởi động lại dịch vụ có thể loại bỏ nó. Để duy trì quyền truy cập, kẻ tấn công thường thêm cơ chế duy trì, nhưng mỗi lựa chọn đều có nhược điểm. Ví dụ, SSH key dễ bị phát hiện, reverse shell phụ thuộc vào máy chủ do kẻ tấn công kiểm soát, còn implant tùy chỉnh cần bảo trì liên tục.
GSocket giải quyết các vấn đề này bằng cách:
* Cơ sở hạ tầng relay chung: Giao thông đi qua Mạng Relay GSocket toàn cầu, một dịch vụ relay công cộng. Kẻ tấn công không cần đăng ký hoặc lưu trữ cơ sở hạ tầng riêng. * Kết nối outbound: Máy chủ bị xâm nhập và kẻ điều khiển đều kết nối outbound đến relay, giúp tránh các quy tắc tường lửa inbound. * Khả năng né tránh và duy trì tích hợp: Script triển khai có thể đổi tên tiến trình, lưu trữ tệp trong thư mục dựa trên bộ nhớ và cài đặt cơ chế duy trì sau khi khởi động lại.
Phát hiện và phân tích
Microsoft Defender for Endpoint cho thấy hoạt động này không giới hạn ở một vụ xâm nhập duy nhất. Từ tháng 3 đến tháng 8 năm 2026, số lượng thiết bị có phát hiện liên quan đến GSocket tăng 356.2%. 87.1% các sự cố liên quan đến GSocket được ghi nhận trên ứng dụng web và môi trường hosting. Cụ thể, ứng dụng web PHP và cPanel hosting chiếm 63.9% số sự cố, Apache chiếm 24.3% (Hình 3).
Câu hỏi thường gặp
GSocket là gì?
GSocket là một công cụ truy cập từ xa mã nguồn mở. Kẻ tấn công sử dụng nó để duy trì quyền truy cập vào các máy chủ Linux bị xâm nhập, ngay cả sau khi các lỗ hổng ban đầu đã được vá.
GSocket hoạt động như thế nào?
GSocket sử dụng mạng relay công cộng để giao tiếp, loại bỏ nhu cầu về cơ sở hạ tầng C2 do kẻ tấn công kiểm soát. Cả máy chủ bị xâm nhập và kẻ điều khiển đều kết nối outbound đến relay.
Số lượng phát hiện GSocket đã tăng bao nhiêu?
Microsoft Defender for Endpoint ghi nhận sự gia tăng 356.2% trong số lượng phát hiện liên quan đến GSocket từ tháng 3 đến tháng 8 năm 2026.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc GSocket sử dụng mạng relay công cộng là điểm đáng chú ý nhất. Điều này khiến việc chặn truy cập trở nên khó khăn hơn nhiều so với các phương pháp C2 truyền thống. Các doanh nghiệp Việt Nam nên kiểm tra nhật ký hệ thống để tìm dấu hiệu của GSocket, đặc biệt là trên các máy chủ web và hosting. Việc vá lỗ hổng ứng dụng web vẫn quan trọng, nhưng không đủ để loại bỏ hoàn toàn rủi ro nếu GSocket đã được triển khai.