

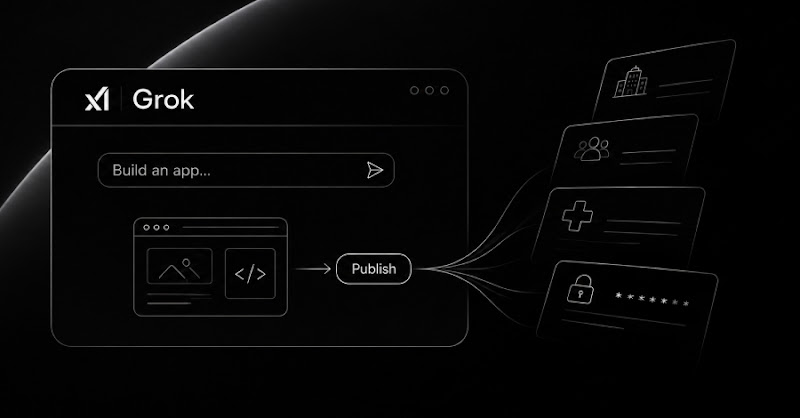
Hơn 35.000 ứng dụng Grok bị lộ trực tuyến, rò rỉ dữ liệu nhạy cảm
"A security analysis by Claroc revealed over 35,000 applications built with Grok were publicly accessible online, with approximately 2% containing sensitive data. Exposed information included internal documents, employee lists, and even plaintext passwords. SpaceXSI has taken down staff-created apps, but not those created by other users; no CVE numbers were mentioned."
Việc rò rỉ dữ liệu nhạy cảm như mật khẩu và thông tin nhân viên có thể dẫn đến mất mát tài chính và tổn hại uy tín cho các tổ chức bị ảnh hưởng.
Các doanh nghiệp sử dụng Grok cần đánh giá lại cấu hình bảo mật và kiểm tra quyền truy cập của ứng dụng. Sự cố này có thể làm giảm niềm tin vào các công cụ tạo ứng dụng AI.
Claroc phát hiện hơn 35.000 ứng dụng được xây dựng bằng Grok (công cụ tạo ứng dụng AI của SpaceXSI) có thể truy cập công khai. Khoảng 2% trong số đó chứa dữ liệu nhạy cảm như tài liệu nội bộ, danh sách nhân viên và thậm chí cả mật khẩu dạng văn bản thuần túy.
Việc này có thể ảnh hưởng đến các doanh nghiệp Việt Nam đang sử dụng Grok để phát triển ứng dụng nhanh. Nếu không cấu hình đúng quyền truy cập, dữ liệu quan trọng có thể bị lộ.
SpaceXSI đã gỡ bỏ các ứng dụng do nhân viên tạo, nhưng chưa xử lý ứng dụng do người dùng khác tạo. Nghiên cứu cho thấy 24 ứng dụng do nhân viên SpaceXSI và X (trước đây là Twitter) tạo ra đã bị lộ, bao gồm kế hoạch tuyển dụng, bản đồ lãnh thổ bán hàng và đề xuất quảng cáo bí mật. Ngoài ra, dữ liệu nội bộ của 30 tổ chức khác, bao gồm cả các công ty Fortune 500, cũng bị lộ.
Các ứng dụng lộ bao gồm danh sách nhân viên của bệnh viện (hơn 3.500 người), thông tin bệnh nhân ICU, bảng trực của phòng cháy chữa cháy và cả bảng tính chứa mật khẩu nhân viên ở dạng văn bản thuần túy. Grok cho phép tạo ứng dụng từ mô tả văn bản, nhưng mặc định quyền truy cập là “Bất kỳ ai có liên kết”.
Nghiên cứu của Claroc chỉ ra rằng việc chia sẻ ứng dụng tạo ra các bản ghi DNS có thể bị tìm thấy. ChatGPT có cơ chế bảo mật tốt hơn, mặc định quyền truy cập là “Chỉ tôi”.
Câu hỏi thường gặp
Grok là gì?
Grok là một công cụ tạo ứng dụng AI do SpaceXSI phát triển. Nó cho phép người dùng tạo ứng dụng từ mô tả văn bản.
Có bao nhiêu ứng dụng Grok bị lộ?
Claroc phát hiện hơn 35.000 ứng dụng Grok có thể truy cập công khai, trong đó khoảng 2% chứa dữ liệu nhạy cảm.
SpaceXSI đã phản ứng như thế nào?
SpaceXSI đã gỡ bỏ các ứng dụng do nhân viên tạo ra, nhưng chưa xử lý ứng dụng do người dùng khác tạo. Họ cũng cho biết ứng dụng Grok mặc định ở chế độ riêng tư cho đến khi người dùng chia sẻ.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc lộ dữ liệu này cho thấy rủi ro tiềm ẩn khi sử dụng các công cụ tạo ứng dụng AI mà không cấu hình bảo mật cẩn thận. Các doanh nghiệp Việt Nam nên kiểm tra kỹ quyền truy cập của các ứng dụng Grok do nhân viên tạo ra. Điều đáng chú ý là mặc dù SpaceXSI đã gỡ bỏ ứng dụng của nhân viên, họ chưa có động thái tương tự với ứng dụng của người dùng khác. Điều này đặt ra câu hỏi về trách nhiệm của nhà cung cấp dịch vụ trong việc bảo vệ dữ liệu người dùng.