

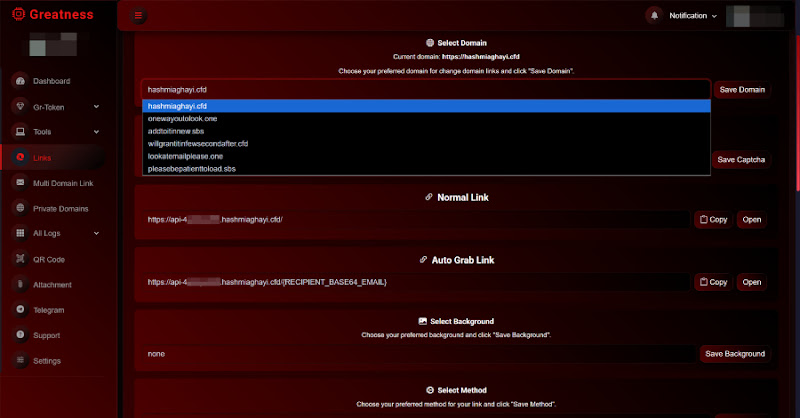
Greatness PhaaS bổ sung phishing mã thiết bị để vượt MFA và đánh cắp token Microsoft 365
"Greatness, a phishing-as-a-service platform, has added device code phishing to its existing AiTM credential theft and OAuth consent abuse capabilities, enabling attackers to bypass MFA and capture Microsoft 365 tokens. The campaign uses multi-stage redirects, CAPTCHAs, and lure templates, and post-compromise activity includes rapid token replay, Microsoft Graph enumeration, and device registration for persistence; mitigation includes blocking device code auth in Conditional Access, using phishing-resistant MFA, and auditing exceptions."
Tác động lớn do device code phishing có thể giúp kẻ tấn công bypass MFA và duy trì truy cập qua PRT; đồng thời tăng khả năng chiếm quyền tài khoản nhờ token replay và mở rộng phạm vi qua Microsoft Graph.
Nguy cơ gián đoạn và rò rỉ dữ liệu tăng khi kẻ tấn công có thể truy cập nhiều dịch vụ Microsoft 365 và thiết lập quy tắc hộp thư; chi phí xử lý sự cố có thể tăng do cần rà soát ngoại lệ Conditional Access và điều tra sau xâm nhập kéo dài.
Nền tảng phishing-as-a-service (PhaaS) Greatness vừa được ghi nhận mở rộng sang device code phishing, nhằm lợi dụng OAuth 2.0 Device Authorization Grant để vượt Multi-Factor Authentication (MFA) và thu thập token truy cập. Theo báo cáo của ZeroBEC, Greatness trước đó đã hỗ trợ AiTM credential/token theft và OAuth consent abuse, nay được tích hợp trong cùng bảng điều khiển và hạ tầng backend.
Chiến dịch sử dụng chuỗi chuyển hướng nhiều giai đoạn, cơ chế CAPTCHA, và các mẫu nội dung mồi (lure templates) để dẫn nạn nhân đến điểm cuối giả lập. Nhánh device code cho phép kẻ tấn công lấy token theo luồng device authorization mà không cần tương tác trực tiếp, sau đó thực hiện token replay nhanh, truy vấn tài nguyên Microsoft 365 qua Microsoft Graph API (Outlook, Teams, SharePoint, Exchange, OneDrive, lịch/contacts…) và đăng ký thiết bị để duy trì truy cập lâu dài bằng Primary Refresh Token (PRT).
Khuyến nghị: chặn device code authentication trong Conditional Access, chuyển sang phishing-resistant MFA, rà soát và thu hẹp các ngoại lệ, đồng thời giám sát việc đăng ký thiết bị và hành vi truy cập bất thường sau khi có dấu hiệu phishing.