

Gorbag: nhóm hacker liên kết Nga khai thác lỗ hổng WinRAR để đánh cắp dữ liệu
"The Russia-aligned Gorbag hacking group is targeting Ukrainian organizations with information-stealing malware like GIFTEDCROOK and BeautyStealer. They exploit vulnerabilities, including CVE-2025-8088 in WinRAR, and utilize spear-phishing campaigns with malicious attachments to deploy malware. The group employs tactics to evade AI detection, but these have proven ineffective."
Lỗ hổng CVE-2025-8088 trong WinRAR cho phép khai thác từ xa, dẫn đến mất dữ liệu và xâm nhập hệ thống. Các tổ chức cần cập nhật WinRAR ngay lập tức.
Các doanh nghiệp có liên kết với Ukraine có thể bị mất dữ liệu khách hàng, gián đoạn hoạt động và thiệt hại uy tín do các cuộc tấn công của Gorbag. Việc đào tạo nhân viên về an ninh mạng là rất quan trọng.
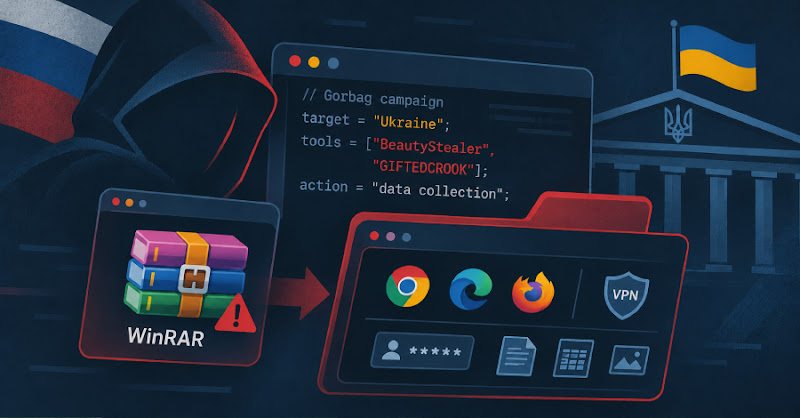
Nhóm Gorbag, liên kết với Nga, đang tấn công các tổ chức Ukraine bằng phần mềm độc hại GIFTEDCROOK và BeautyStealer để đánh cắp thông tin. Chúng khai thác lỗ hổng CVE-2025-8088 trong WinRAR và sử dụng chiến dịch lừa đảo qua email để phân phối mã độc.
Việc này đặc biệt quan trọng với các doanh nghiệp Việt Nam có giao dịch hoặc quan hệ đối tác với Ukraine, vì dữ liệu có thể bị đánh cắp và sử dụng sai mục đích. Các tổ chức cần kiểm tra hệ thống và cập nhật phần mềm WinRAR lên phiên bản mới nhất.
GIFTEDCROOK là phần mềm đánh cắp dữ liệu từ trình duyệt Chrome, Edge và Firefox, bao gồm cookie, lịch sử duyệt web và thông tin đăng nhập. BeautyStealer thu thập cấu hình VPN, tài liệu và thông tin đăng nhập từ nhiều nguồn khác nhau.
Gorbag còn sử dụng Prime ReverseShell, một dạng backdoor, để điều khiển hệ thống bị xâm nhập. Nhóm này cố gắng qua mặt các công cụ phát hiện AI bằng cách chèn văn bản đánh lừa, nhưng thử nghiệm cho thấy phương pháp này không hiệu quả. ESET nhận định Gorbag có thể chỉ là giai đoạn đầu của một chuỗi tấn công phức tạp hơn, nhằm thu thập thông tin tình báo cho Nga.
Câu hỏi thường gặp
CVE-2025-8088 là gì?
CVE-2025-8088 là một lỗ hổng bảo mật trong phần mềm WinRAR cho phép kẻ tấn công thực thi mã độc thông qua việc tải thư viện DLL độc hại. Lỗ hổng này đã được vá, nhưng các hệ thống chưa cập nhật vẫn dễ bị tấn công.
GIFTEDCROOK và BeautyStealer làm gì?
GIFTEDCROOK và BeautyStealer là phần mềm độc hại được Gorbag sử dụng để đánh cắp thông tin nhạy cảm từ các trình duyệt web, cấu hình VPN và tài liệu trên máy tính bị nhiễm.
Gorbag nhắm mục tiêu vào ai?
Gorbag chủ yếu nhắm mục tiêu vào các tổ chức Ukraine, đặc biệt là các cơ quan thực thi pháp luật, chính quyền địa phương gần chiến tuyến và các tổ chức quốc phòng.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc Gorbag sử dụng các công cụ đơn giản nhưng hiệu quả cho thấy các cuộc tấn công mạng không nhất thiết phải phức tạp để thành công. Các doanh nghiệp Việt Nam nên tăng cường đào tạo nhân viên về nhận diện email lừa đảo và thường xuyên kiểm tra lỗ hổng bảo mật. Điều đáng chú ý là việc cập nhật phần mềm thường xuyên, đặc biệt là các phần mềm phổ biến như WinRAR, là biện pháp phòng ngừa hiệu quả.