

Google: Hacker dùng AI tạo exploit từ bản vá lỗi
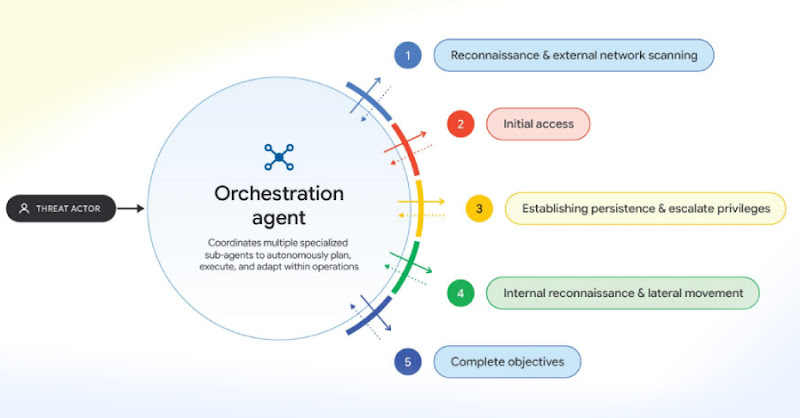
"Google reports threat actors are increasingly using AI-powered agentic frameworks (ARTEX, CAIRN, CyberStrikeAI, PentAGI) to automate exploit development and intrusion stages. This includes leveraging LLMs to reverse engineer patches and weaponize vulnerabilities, as well as automating tasks like vulnerability analysis and phishing campaign creation. Actors are also targeting AI infrastructure for credential theft and resale."
Sự phát triển của các framework tấn công AI làm tăng đáng kể tốc độ và quy mô tấn công. Các lỗ hổng bảo mật có thể bị khai thác nhanh chóng hơn, gây ra thiệt hại lớn hơn.
Doanh nghiệp cần đầu tư vào giải pháp bảo mật AI để phát hiện và ngăn chặn các cuộc tấn công. Việc đào tạo nhân viên về các mối đe dọa mới cũng rất quan trọng để giảm thiểu rủi ro.
Google cho biết các nhóm tấn công hiện sử dụng AI để tự động hóa việc tạo và triển khai exploit. Họ dùng các framework như ARTEX, CAIRN, CyberStrikeAI, và PentAGI để tăng tốc độ tấn công.
Việc này đáng chú ý với các kỹ sư bảo mật và doanh nghiệp Việt Nam vì nó cho thấy tốc độ tấn công sẽ nhanh hơn, khó phòng thủ hơn. Hacker có thể nhanh chóng tạo exploit từ các bản vá lỗi mới.
Google ghi nhận việc sử dụng LLM (mô hình ngôn ngữ lớn) để đảo ngược kỹ thuật các bản vá lỗi, giúp họ nhanh chóng khai thác các lỗ hổng bảo mật. Ví dụ, họ đã làm điều này với các lỗ hổng PaperCut NG/MF hồi tháng 9.
Các framework mã nguồn mở giúp kẻ tấn công dễ dàng tích hợp exploit mới và mở rộng quy mô tấn công. Họ cũng nhắm mục tiêu vào cơ sở hạ tầng AI để đánh cắp thông tin đăng nhập và bán lại tài nguyên. Một nền tảng phishing tiếng Trung có tên Jieyou tích hợp chatbot AI để tạo các chiến dịch lừa đảo tinh vi hơn. Google cũng đề cập đến ZeroHollow và Agent Zero như các công cụ hỗ trợ tấn công.
Điều này cho thấy xu hướng sử dụng AI trong tấn công mạng sẽ tiếp tục gia tăng. Bạn nên xem xét cách tích hợp AI vào quy trình bảo mật của mình để đối phó với các mối đe dọa mới.
Câu hỏi thường gặp
ARTEX, CAIRN, CyberStrikeAI, PentAGI là gì?
Đây là các framework tấn công tự động sử dụng AI, cho phép hacker thực hiện nhiều giai đoạn tấn công với tốc độ cao hơn. Google cho biết các nhóm tấn công đang sử dụng chúng để tăng hiệu quả.
LLM được sử dụng trong tấn công mạng như thế nào?
LLM được dùng để đảo ngược kỹ thuật các bản vá lỗi, giúp hacker nhanh chóng tìm ra cách khai thác lỗ hổng bảo mật. Chúng cũng được sử dụng để tạo các chiến dịch phishing phức tạp hơn.
Jieyou là gì?
Jieyou là một nền tảng phishing tiếng Trung tích hợp chatbot AI. Chatbot này giúp người dùng tạo và tùy chỉnh các chiến dịch lừa đảo mà không cần kỹ năng kỹ thuật cao.
Góc nhìn của Orange Cloud
Theo chúng tôi, việc hacker sử dụng AI để tạo exploit là một dấu hiệu cho thấy cuộc chạy đua vũ trang trong an ninh mạng đang diễn ra nhanh chóng. Các doanh nghiệp Việt Nam cần bắt đầu thử nghiệm các công cụ bảo mật dựa trên AI để phát hiện và ngăn chặn các cuộc tấn công tự động. Điều đáng chú ý là việc đào tạo nhân viên về các mối đe dọa mới cũng rất quan trọng.