

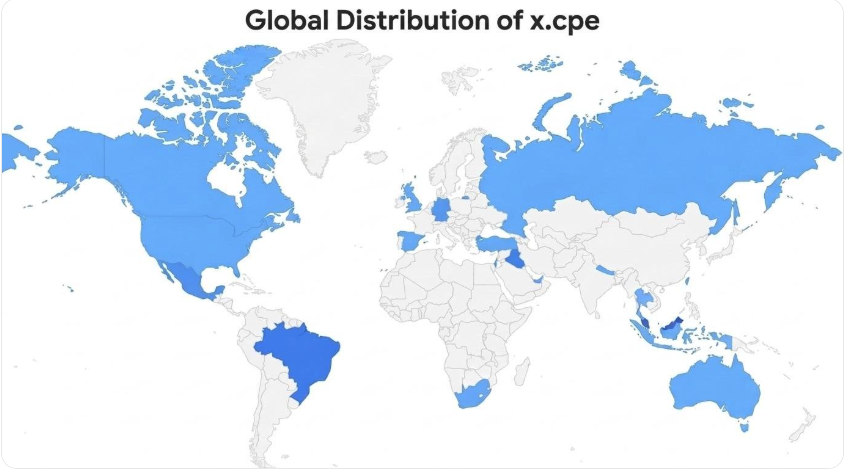
Google chặn botnet 1.3 triệu TV box bán băng thông người dùng
"Google and industry partners dismantled the 'XCPE' botnet, comprising over 1.3 million compromised Android TV boxes manufactured by Videostrong Technology Co. These devices were infected with malware that resold internet access as residential proxies, enabling activities like advertising fraud and account takeover. Legal action was taken against Videostrong, and multiple residential proxy providers linked to the botnet were identified."
Sự cố này cho thấy mức độ nghiêm trọng của việc các thiết bị IoT bị xâm nhập và sử dụng cho các hoạt động độc hại. Rủi ro bảo mật đối với người dùng và doanh nghiệp là rất lớn.
Các doanh nghiệp có thể gặp khó khăn trong việc xác định khách hàng thực và phân tích dữ liệu do lưu lượng truy cập từ các proxy độc hại. Điều này có thể ảnh hưởng đến hiệu quả của các chiến dịch marketing và quảng cáo.
Google và các đối tác vừa dập tắt botnet 'XCPE' gồm hơn 1.3 triệu TV box Android bị nhiễm mã độc. Các thiết bị này, chủ yếu do Videostrong Technology Co. sản xuất, bị lợi dụng để bán băng thông internet dưới dạng proxy (đại diện) cho các hoạt động như gian lận quảng cáo và chiếm đoạt tài khoản. Google đã có hành động pháp lý với Videostrong và xác định nhiều nhà cung cấp proxy liên quan.
Việc này ảnh hưởng trực tiếp đến an ninh mạng của người dùng Việt Nam, vì TV box bị nhiễm có thể bị kiểm soát từ xa và sử dụng cho các mục đích bất hợp pháp. Các doanh nghiệp cũng cần quan tâm, vì lưu lượng truy cập từ các proxy này có thể gây khó khăn trong việc phân tích dữ liệu và xác định khách hàng thực.
XCPE hoạt động bằng cách cài đặt phần mềm trên thiết bị người dùng, cho phép các dịch vụ proxy bán lại địa chỉ IP của họ. Các dịch vụ này được sử dụng để che giấu địa chỉ IP thật hoặc giả mạo vị trí. Residential proxy (proxy dân cư) ngày càng được sử dụng cho các hoạt động độc hại như chiếm đoạt tài khoản, gian lận quảng cáo và thu thập dữ liệu hàng loạt cho các dự án AI.
Google cho biết Videostrong đã cố tình cài đặt mã độc lên thiết bị, vi phạm nghiêm trọng quyền riêng tư của người dùng. Họ đã gỡ bỏ các tên miền và máy chủ mà Videostrong sử dụng để kiểm soát botnet. Mã độc này không chỉ có trên TV box mà còn xuất hiện trên các thiết bị IoT khác như thiết bị y tế, máy karaoke và màn hình kỹ thuật số.
Báo cáo của Google còn chỉ ra một số nhà cung cấp proxy liên quan, bao gồm AppSalt (Honeygain), NetNut, EarnFM, Traffmonetizer và Jaguar. Một công ty an ninh mạng, Synthient, đã đóng vai trò quan trọng trong việc phát hiện và theo dõi các botnet này. https://krebsonsecurity.com/2024/04/google-dismantles-botnet-that-turned-1-3m-tv-boxes-into-proxies/
Câu hỏi thường gặp
Botnet XCPE hoạt động như thế nào?
Botnet XCPE biến các TV box Android bị nhiễm thành proxy, bán băng thông internet của người dùng cho các dịch vụ proxy. Các dịch vụ này sau đó cho phép người khác ẩn địa chỉ IP hoặc giả mạo vị trí của họ.
Videostrong Technology Co. có vai trò gì trong sự việc này?
Videostrong Technology Co. bị Google cáo buộc là đã cố tình cài đặt mã độc lên hơn 1.3 triệu TV box Android, biến chúng thành một phần của botnet XCPE. Google đã có hành động pháp lý chống lại công ty này.
Các loại thiết bị nào khác bị ảnh hưởng bởi mã độc XCPE?
Mã độc XCPE không chỉ có trên TV box mà còn được tìm thấy trên các thiết bị IoT khác như thiết bị y tế, máy karaoke và màn hình kỹ thuật số.
Góc nhìn của Orange Cloud
Theo chúng tôi, sự việc này cho thấy rủi ro tiềm ẩn khi sử dụng các thiết bị IoT giá rẻ, đặc biệt là từ các nhà sản xuất không rõ nguồn gốc. Các doanh nghiệp Việt Nam nên xem xét kỹ lưỡng các giải pháp bảo mật cho mạng lưới của mình, bao gồm cả việc giám sát lưu lượng truy cập và chặn các địa chỉ IP đáng ngờ. Người dùng có thể kiểm tra các thiết bị Android của mình bằng phần mềm diệt virus để phát hiện và loại bỏ mã độc.