

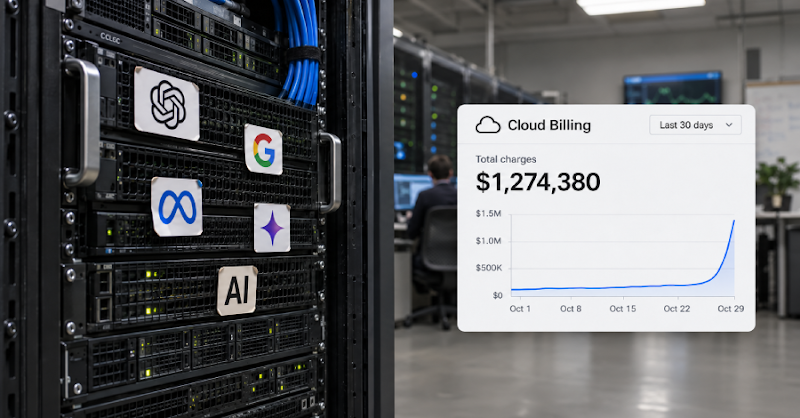
Google cảnh báo tấn công LLMjacking gây thiệt hại đến 1 triệu USD
"Google reports a new attack vector called LLMjacking where threat actors hijack enterprise access to Large Language Models (LLMs) using stolen API keys and credentials. This results in fraudulent cloud charges, potentially reaching $1 million per organization, through the exploitation of LLM resources. Mitigation involves securing cloud credentials and patching vulnerabilities like CVE-2026-40217."
LLMjacking gây ra rủi ro tài chính lớn do chi phí ảo tăng vọt. Việc bảo mật API key và vá các lỗ hổng như CVE-2026-40217 là rất quan trọng.
Các doanh nghiệp sử dụng LLM có thể bị ảnh hưởng nghiêm trọng bởi LLMjacking, dẫn đến chi phí tăng cao và gián đoạn hoạt động. Việc giám sát chi phí và tăng cường bảo mật là cần thiết.
Google cảnh báo về một kiểu tấn công mới gọi là LLMjacking, trong đó kẻ tấn công lợi dụng truy cập trái phép vào các mô hình ngôn ngữ lớn (LLM) bằng API key bị đánh cắp. Hành động này dẫn đến chi phí điện toán ảo tăng vọt, có thể lên đến 1 triệu USD cho mỗi tổ chức.
Đây là vấn đề các doanh nghiệp Việt Nam cần quan tâm, đặc biệt khi nhiều công ty đang thử nghiệm và triển khai các ứng dụng AI. Việc bảo mật API key và vá các lỗ hổng bảo mật như CVE-2026-40217 là rất quan trọng để tránh bị tấn công.
LLMjacking khác với cryptojacking ở chỗ nó tạo ra các khoản phí lớn trong thời gian ngắn, thay vì tiêu thụ tài nguyên từ từ. Google cho biết một số trường hợp ghi nhận chi phí gian lận vượt quá 100.000 USD chỉ trong một ngày.
Kẻ tấn công thường lấy cắp API key thông qua phishing, rò rỉ mã nguồn, cấu hình sai hoặc mã nguồn phía client bị lộ. Chúng khai thác các điểm yếu trong hệ thống để truy cập trái phép vào tài khoản LLM của tổ chức. Một nhóm đối tượng, UNC6993, đã xâm nhập vào một môi trường đám mây bằng Service Account key bị cấu hình sai và sử dụng nó để truy cập API LLM.
Sau khi xâm nhập, kẻ tấn công sẽ tìm cách leo thang đặc quyền, duy trì quyền truy cập và thu thập thêm thông tin đăng nhập để di chuyển ngang. Chúng có thể lợi dụng các lỗ hổng như CVE-2026-40217 trong LiteLLM để tăng quyền truy cập. Google cũng ghi nhận sự xuất hiện của các "LLM Mixer", những kẻ chuyên cung cấp cơ sở hạ tầng để kiếm tiền từ các tài nguyên bị đánh cắp. [https://thehackernews.com/2026/11/google-warns-llmjacking-attacks-are.html]
Câu hỏi thường gặp
LLMjacking là gì?
LLMjacking là một hình thức tấn công trong đó kẻ tấn công lợi dụng truy cập trái phép vào các mô hình ngôn ngữ lớn (LLM) để tạo ra các khoản phí ảo lớn. Chúng thường sử dụng API key bị đánh cắp để khai thác tài nguyên điện toán.
Kẻ tấn công lấy API key bằng cách nào?
Kẻ tấn công có thể lấy cắp API key thông qua nhiều phương pháp, bao gồm phishing, rò rỉ mã nguồn, cấu hình sai hoặc mã nguồn phía client bị lộ. Chúng cũng có thể khai thác các lỗ hổng bảo mật trong hệ thống.
Mức thiệt hại tiềm ẩn của một cuộc tấn công LLMjacking là bao nhiêu?
Google cho biết một số tổ chức đã bị thiệt hại lên đến 1 triệu USD do các khoản phí ảo phát sinh từ các cuộc tấn công LLMjacking. Chi phí có thể tăng vọt trong thời gian ngắn.
Góc nhìn của Orange Cloud
Theo chúng tôi, LLMjacking là một mối đe dọa mới đáng lưu ý đối với các doanh nghiệp Việt Nam đang sử dụng LLM. Các công ty nên kiểm tra kỹ lưỡng cấu hình bảo mật của môi trường đám mây và đảm bảo rằng các API key được bảo vệ cẩn thận. Điều đáng chú ý là việc giám sát chi phí sử dụng LLM thường xuyên có thể giúp phát hiện sớm các hoạt động bất thường.