

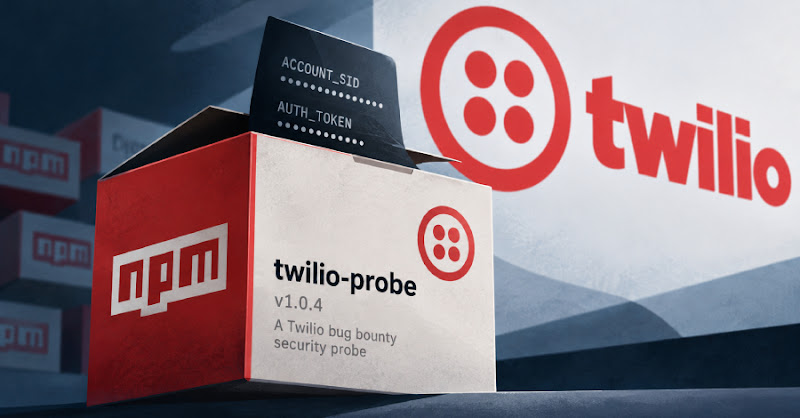
Gói npm độc hại giả mạo công cụ kiểm tra Twilio
"A malicious npm package named tw-pkgprobe-7731 was published to impersonate a Twilio bug-bounty research probe while attempting to collect environment data and credentials from developers. Early versions exfiltrated host and process details, later versions targeted Twilio-related folders and npm projects, and version 1.0.4 was able to steal ACCOUNT_SID and AUTH_TOKEN; the final releases reverted to lighter probing behavior but also performed OSINT and metadata collection. No CVE was assigned, and the package was removed from npm after multiple rapid releases."
Nguy cơ rò rỉ thông tin xác thực, thu thập dữ liệu môi trường và xâm phạm chuỗi cung ứng phần mềm đối với nhà phát triển dùng Twilio.
Có thể gây gián đoạn phát triển, buộc xoay vòng khóa/tokens và tăng chi phí rà soát phụ thuộc cũng như điều tra sự cố.
Các nhà nghiên cứu an ninh đã phát hiện gói npm độc hại có tên tw-pkgprobe-7731, được ngụy trang như một công cụ nghiên cứu bug bounty dành cho nhà phát triển tích hợp Twilio. Gói này được đăng lên npm registry vào giữa tháng 8/2026 và phát hành 11 phiên bản chỉ trong khoảng 45 phút.
Ở các bản đầu, mã độc kiểm tra xem môi trường có phải Twilio developer environment hay không; nếu đúng, nó thu thập biến môi trường, thông tin host/process, cấu hình hệ thống và gửi ra ngoài qua webhook. Các phiên bản sau chuyển sang tìm kiếm thư mục liên quan đến Twilio SIDs và node_modules, thậm chí có thể chèn thêm tệp package.json và index.js vào dự án.
Đáng chú ý, phiên bản 1.0.4 có khả năng lấy ACCOUNT_SID và AUTH_TOKEN, từ đó có thể làm lộ thông tin xác thực Twilio và cho phép kẻ tấn công sử dụng dịch vụ trái phép. Các bản cuối quay lại hành vi thăm dò nhẹ hơn nhưng vẫn thực hiện OSINT và truy vấn một số máy chủ liên quan đến Twilio, đồng thời chạm tới AWS metadata tại 169.254.169.254.
Hiện không có CVE được gán cho sự cố này. Tổ chức nên kiểm tra phụ thuộc npm, rà soát secret trong môi trường phát triển, và xoay vòng các khóa/ token Twilio nếu có dấu hiệu bị lộ.