

GitHub ra mắt firewall npm chặn gói độc hại
"GitHub has introduced a new npm package firewall in preview to block malicious packages during installation. The firewall inspects metadata and downloads, enforcing policies like minimum package age, malware advisories, and attestation checks. This aims to improve software supply chain security by adding an install-time policy gate."
Firewall npm tăng cường bảo mật chuỗi cung ứng phần mềm bằng cách ngăn chặn cài đặt các gói độc hại, giảm thiểu rủi ro xâm nhập hệ thống.
Việc ngăn chặn các gói độc hại giúp giảm thiểu chi phí khắc phục sự cố và bảo vệ dữ liệu nhạy cảm của doanh nghiệp.
GitHub vừa công bố firewall npm (một tường lửa cho gói npm) ở dạng preview để chặn các gói độc hại khi cài đặt. Tường lửa này kiểm tra metadata và quá trình tải xuống, áp dụng các chính sách như tuổi gói tối thiểu, cảnh báo phần mềm độc hại và kiểm tra chứng thực. Tính năng này nhằm tăng cường bảo mật chuỗi cung ứng phần mềm bằng cách thêm một lớp kiểm soát chính sách khi cài đặt.
Với các kỹ sư và doanh nghiệp Việt Nam sử dụng npm để quản lý dependencies, đây là một bước tiến quan trọng để giảm thiểu rủi ro từ các gói độc hại có thể xâm nhập hệ thống. Việc chủ động ngăn chặn trước khi cài đặt giúp tiết kiệm thời gian và chi phí xử lý hậu quả.
Firewall này hoạt động bằng cách đặt giữa các endpoint (như coding agents, CI/CD hosts) và kho gói upstream. Nó kiểm tra các gói tải xuống dựa trên các chính sách được cấu hình bởi quản trị viên, bao gồm:
* Chặn các gói đã biết là độc hại dựa trên GitHub Advisory Database. Chặn các gói có lỗ hổng bảo mật nghiêm trọng (có thể tùy chỉnh mức độ nghiêm trọng). Chặn các gói có downgrade chứng thực (attestation downgrades). Chặn các gói mới thêm script chạy trong quá trình cài đặt (preinstall/postinstall hooks). Chặn các gói quá mới dựa trên tuổi tối thiểu được cấu hình (từ 1 đến 365 ngày, mặc định là 1 ngày).
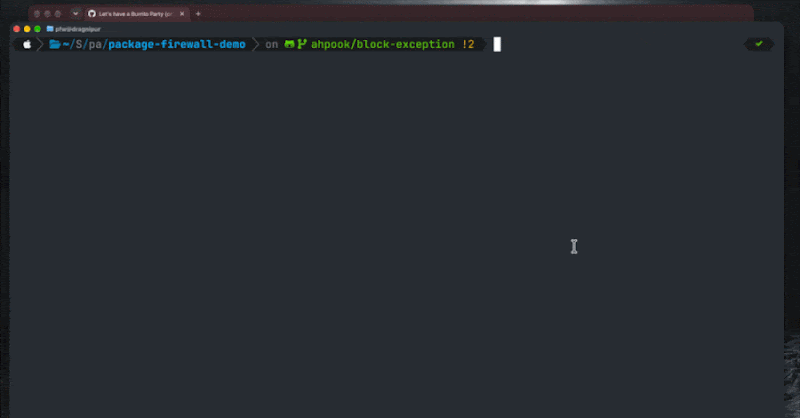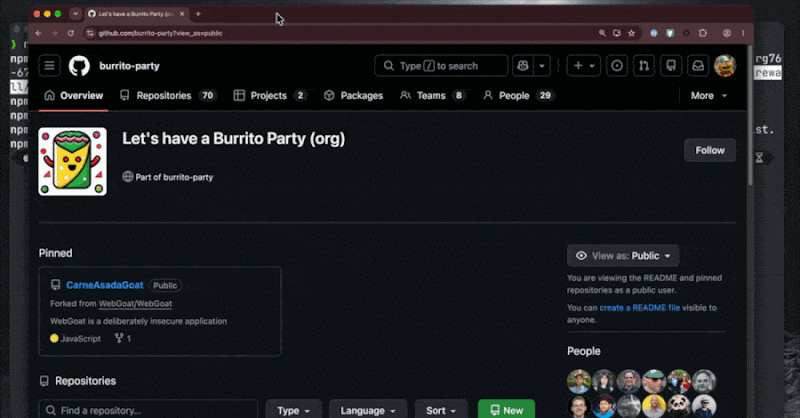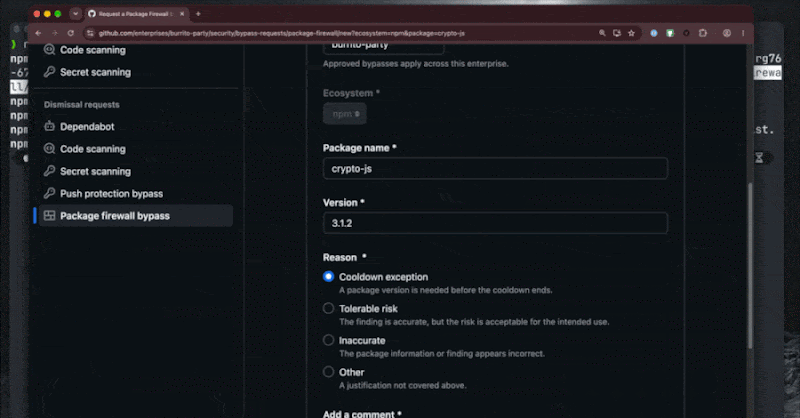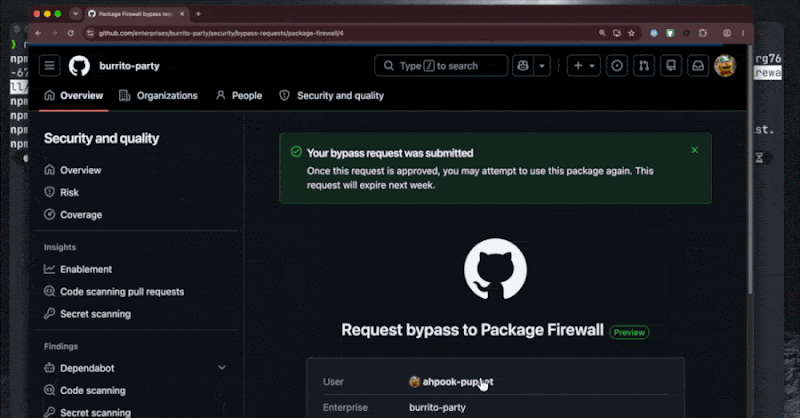
Người dùng có thể yêu cầu ngoại lệ nếu một gói bị chặn sai cách, và quản trị viên có thể phê duyệt yêu cầu này. Rust 1.100 cũng sắp hỗ trợ tuổi publish tối thiểu để tăng cường bảo mật. Các hệ sinh thái khác như Python, Visual Studio Code cũng đã triển khai cơ chế tương tự.
Câu hỏi thường gặp
Firewall npm của GitHub hoạt động như thế nào?
Firewall npm kiểm tra metadata và quá trình tải xuống gói npm, áp dụng các chính sách như tuổi gói tối thiểu và cảnh báo phần mềm độc hại để ngăn chặn cài đặt các gói độc hại.
Ai có thể sử dụng firewall npm?
Hiện tại, tính năng này đang ở dạng preview và chỉ dành cho khách hàng GitHub Enterprise Cloud, bao gồm cả GitHub Enterprise Cloud data-resident.
Có thể bỏ qua firewall npm để cài đặt một gói bị chặn không?
Người dùng có thể gửi yêu cầu ngoại lệ, và quản trị viên có thể phê duyệt yêu cầu này nếu gói bị chặn sai cách.
Góc nhìn của Orange Cloud
Theo chúng tôi, firewall npm của GitHub là một bước đi đúng hướng để tăng cường bảo mật chuỗi cung ứng phần mềm. Doanh nghiệp Việt Nam nên thử nghiệm tính năng này trên môi trường staging để đánh giá hiệu quả và điều chỉnh chính sách phù hợp với nhu cầu. Điều đáng chú ý là việc triển khai các cơ chế tương tự trong các hệ sinh thái khác cho thấy xu hướng bảo mật chuỗi cung ứng đang trở nên quan trọng hơn bao giờ hết.