

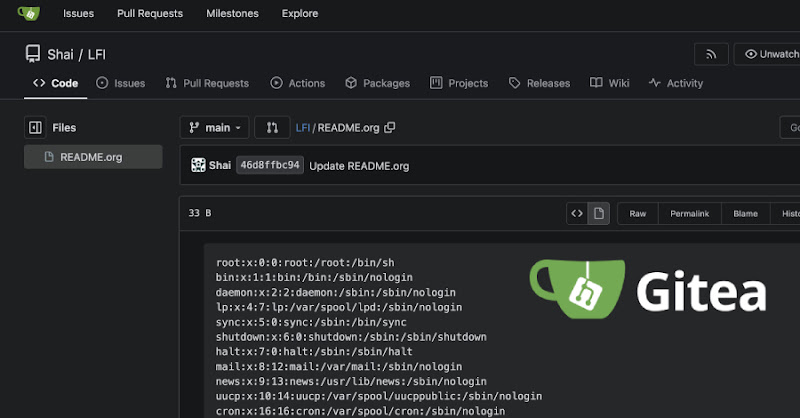
Gitea vá lỗ hổng đọc tệp từ xa không cần xác thực qua Org-mode markup (CVE-2026-59774)
"A critical vulnerability in Gitea (CVE-2026-59774) affected versions 1.22.1 through 1.27.0, allowing unauthenticated attackers to read server files accessible to the Gitea service account by abusing the Org-mode markup rendering endpoint on public repositories. Gitea fixed the issue in version 1.27.1; the advisory also notes a separate RCE bug (CVE-2026-60004) patched in the same release, and administrators are advised to rotate exposed secrets if the instance may have been accessed."
Nguy cơ chính là đọc tệp không cần xác thực từ quyền của tài khoản dịch vụ Gitea, có thể mở đường cho chuỗi leo thang tới thực thi lệnh trong điều kiện nhất định. Các điểm cần chú ý: CVE-2026-59774 (CVSS 9.8), endpoint /{owner}/{repo}/markup, và khả năng lộ INTERNAL_TOKEN.
Tác động vận hành bao gồm nguy cơ rò rỉ dữ liệu cấu hình và bí mật, gây gián đoạn nếu phải thu hồi khóa và xác thực lại tích hợp. Điểm cần ưu tiên: nâng cấp khẩn lên 1.27.1, xoay vòng secrets sau khả năng bị truy cập, và rà soát log để đánh giá phạm vi ảnh hưởng.
Một lỗ hổng mức Critical trong Gitea, được theo dõi là CVE-2026-59774 (CVSS 9.8), ảnh hưởng các phiên bản 1.22.1 đến 1.27.0. Lỗ hổng cho phép kẻ tấn công không cần đăng nhập đọc các tệp mà tài khoản dịch vụ của Gitea có quyền truy cập, chỉ cần sử dụng repository công khai và gửi Org-mode markup tới endpoint kết xuất. Gitea đã phát hành bản vá trong Gitea 1.27.1.
Ngoài ra, Gitea 1.27.1 cũng vá một lỗi RCE riêng biệt là CVE-2026-60004. Theo mô tả trong advisory, lỗi đọc tệp không phải là RCE theo một bước; tuy nhiên có thể dẫn tới thực thi lệnh nếu kẻ tấn công đọc được app.ini để lấy INTERNAL_TOKEN, sau đó tiêm hook Git thông qua cơ chế logger nội bộ và kích hoạt hook khi thực hiện clone ẩn danh.
Khuyến nghị: nâng cấp ngay lên 1.27.1. Nếu nghi ngờ bị khai thác, hãy rà soát log truy cập POST /{owner}/{repo}/markup trên bản bị ảnh hưởng và xoay vòng các bí mật có thể bị lộ như INTERNAL_TOKEN, OAuth, JWT signing material và thông tin đăng nhập cơ sở dữ liệu.