

GigaWiper: Backdoor mã hóa lệnh điều khiển và gộp nhiều khả năng phá hoại
"Microsoft Threat Intelligence reported GigaWiper, a Golang-based destructive backdoor observed in October 2025 that combines C2 functionality with multiple payloads, including disk wiping, fake ransomware, and system sabotage. The malware embeds standalone wiper logic, uses RabbitMQ and Redis for command and status handling, and includes destructive commands such as physical disk wiping, BSOD triggering, and file encryption with unrecoverable keys; Microsoft provided Defender detections and mitigation guidance."
Tác động nghiêm trọng vì GigaWiper có thể dẫn tới mất dữ liệu diện rộng và làm thiết bị không thể khởi động; đồng thời có mã hóa tệp không thể giải mã trong một số kịch bản.
Rủi ro gián đoạn vận hành cao do khả năng phá hoại hệ thống và tệp; chi phí khắc phục có thể lớn vì cần xử lý sự cố theo hướng khôi phục/forensic và thay thế khi dữ liệu bị xóa/mã hóa.
Microsoft Threat Intelligence ghi nhận GigaWiper là một backdoor viết bằng Golang xuất hiện từ tháng 10/2025, kết hợp command-and-control (C2) với nhiều payload phá hoại như xóa dữ liệu ổ đĩa, giả mạo ransomware và gây hỏng hệ thống. Điểm đáng chú ý là mã phá hoại không chỉ là một công cụ đơn lẻ mà được “lắp ghép” theo dạng mô-đun: cùng một logic wiper có thể được nhúng sẵn trong backdoor và được gọi như một lệnh khi cần.
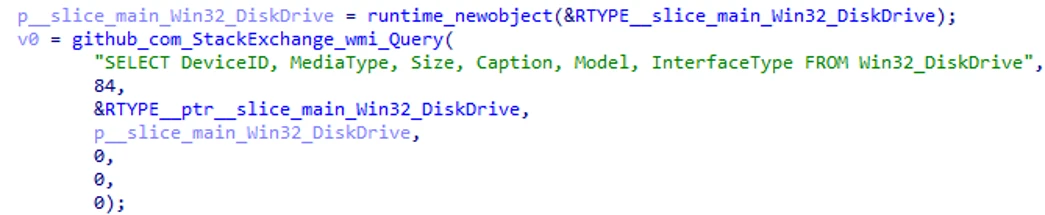
Về kỹ thuật, GigaWiper có thể xóa ở mức ổ đĩa vật lý: liệt kê ổ qua WMI, xác định ổ chứa Windows, sau đó loại bỏ tham chiếu phân vùng và ghi đè dữ liệu thô theo từng khối trước khi khởi động lại. Ngoài ra, malware có cơ chế mã hóa tệp theo kiểu ransomware: dùng AES-CBC, tạo khóa/IV ngẫu nhiên và không lưu để việc giải mã trở nên không khả thi; tệp được đổi đuôi (ví dụ .candy).
Backdoor duy trì tính bền vững bằng scheduled task và lưu trạng thái trong registry; kênh C2 dùng RabbitMQ (AMQP) để nhận lệnh và Redis để cập nhật trạng thái/kết quả. Khuyến nghị: rà soát hoạt động xóa phân vùng/ghi đè ổ, kiểm tra cấu hình RabbitMQ/Redis bất thường, và ưu tiên các hướng dẫn Microsoft Defender detections cùng biện pháp giảm thiểu tương ứng.